
Blog
Dispositivos Ledger falsos y estafas de Ledger: cómo detectarlos
En resumen
Las estafas de Ledger imitan soporte, actualizaciones o sustituciones de dispositivos para obtener sus palabras de recuperación o una firma peligrosa, y que el mensaje incluya su nombre y dirección reales no demuestra que proceda de Ledger. Nunca use una frase incluida con un dispositivo supuestamente nuevo. Abra usted los canales oficiales y use la comprobación de autenticidad; el embalaje no basta.
Si ya reveló la frase, transfiera los activos restantes a una wallet nueva con una nueva frase de recuperación en un dispositivo limpio. Cambiar el PIN o actualizar el firmware no protege frente a quien conoce la frase. No vuelva a utilizarla y desconfíe de las promesas no solicitadas de recuperar fondos robados.
Le llega un correo electrónico con su nombre y su dirección reales. En él se advierte de que su Ledger necesita una actualización de firmware y se incluye un enlace a una página que pide su frase de recuperación de 24 palabras. Ese correo es una estafa, como casi todo lo que se hace pasar por Ledger y pide esas mismas 24 palabras: sitios web falsos, dispositivos falsos, soporte falso y falsos agentes de recuperación. Están diseñados para parecer legítimos, así que la experiencia por sí sola no protege. Lo que de verdad protege sus fondos es saber cómo funciona cada una de estas trampas y qué hacer en los primeros minutos si ya ha entregado la frase.
Por qué los estafadores se centran en los usuarios de Ledger
Una hardware wallet solo es tan fuerte como la frase de recuperación de 24 palabras que hay detrás. El propio dispositivo está reforzado frente a ataques, pero la frase es el punto único de fallo: quien tenga esas 24 palabras puede regenerar todas las claves privadas y vaciar todas las cuentas sin tocar jamás su Ledger. Los estafadores lo saben, y todas las estafas de Ledger tienen el mismo objetivo: conseguir la frase o engañarle para que apruebe una transacción que no comprende.
Si un correo, un sitio web, una aplicación o una persona le pide su frase de recuperación, una «verificación» de sus palabras o una foto de la tarjeta donde anotó la frase, es una estafa, por muy oficial que parezca.
Correos de phishing y mensajes de texto
En julio de 2020 se vulneró la base de datos de comercio electrónico y marketing de Ledger. Según el comunicado oficial de Ledger, se robaron alrededor de un millón de direcciones de correo electrónico y, en el caso de unos 272.000 clientes, los registros filtrados incluían además nombres, direcciones postales y números de teléfono. La filtración no afectó a claves privadas, frases de recuperación ni datos de wallets: se trataba únicamente de datos de contacto, como explica nuestro artículo sobre lo que la brecha de Ledger expuso y lo que no.
Lo que vino después fue una campaña de phishing sostenida que usaba esos datos reales de clientes para dar credibilidad a los contactos falsos: correos con su nombre real, que mencionaban su dirección real y afirmaban que su dispositivo necesitaba una actualización de firmware o que sus cuentas estaban en riesgo. Todos esos correos llevaban a un sitio web que pedía su frase de recuperación de 24 palabras. En enero de 2026 se filtraron datos de pedidos en Global-e, el socio de comercio electrónico de Ledger, y esa filtración ha alimentado desde entonces nuevos correos de phishing.
Ledger nunca le pedirá su frase de recuperación por correo, mensaje de texto o formulario en línea. La frase solo se introduce en el propio dispositivo físico, durante la configuración inicial o la restauración. Nunca se escribe en un sitio web, una aplicación o una ventana de chat: ni para una «verificación», ni por «seguridad», ni para soporte. Si un mensaje se la pide, es una estafa. Borre el mensaje, no haga clic en el enlace y no responda.
Además, Ledger nunca contacta con sus clientes por SMS ni por teléfono, así que trate como phishing cualquier SMS, mensaje de WhatsApp o Telegram, llamada o carta «de Ledger». La lista de campañas de phishing en curso que publica Ledger muestra ejemplos actuales y los dominios remitentes que la empresa utiliza realmente: ledger.com, ledger.fr, ledgerwallet.com y ledger.zendesk.com.
Sitios web falsos de Ledger y aplicaciones falsas de Ledger Live
Los dominios fraudulentos que imitan a Ledger aparecen en resultados de búsqueda, en espacios publicitarios de pago y en correos de phishing. Los patrones habituales incluyen dominios que añaden guiones o palabras extra, errores ortográficos deliberados como «legder» o «ledqer», variantes del nombre Ledger con «support» o «download» y direcciones que empiezan por «ledger.com» pero continúan en un dominio distinto. Estos sitios pueden ser idénticos al original y ofrecerle ayuda para sincronizar, verificar o restaurar su wallet. Todos necesitan su frase de recuperación.
El sitio web de Ledger es ledger.com, y el de soporte oficial, support.ledger.com. La aplicación de Ledger, que ahora se llama Ledger Wallet (antes Ledger Live), debe descargarse únicamente desde la página de descarga oficial; en el móvil, use los enlaces de esa página a la App Store o a Google Play en lugar de buscarla en la tienda. No la instale nunca desde un enlace en un correo, un anuncio de búsqueda, una descripción de YouTube o una ventana emergente. Incluso han llegado aplicaciones falsas de Ledger a tiendas oficiales: en abril de 2026, Kaspersky documentó aplicaciones de phishing en la App Store de Apple que pedían la frase de recuperación. En las tiendas de complementos también han aparecido extensiones de navegador maliciosas que suplantan a Ledger. Compruebe el nombre del desarrollador y el número de descargas antes de instalar cualquier extensión. Si pide permisos sobre su wallet, no es de Ledger, diga lo que diga la ficha de la tienda.
Dispositivos Ledger falsos
El hardware de Ledger falsificado está documentado, y Ledger describe esas variantes en una guía para comprar un dispositivo de forma segura. Por fuera, estos dispositivos pueden parecer idénticos a un Ledger auténtico; por dentro, el firmware está modificado. La variante más peligrosa llega precargada con una frase de recuperación que el atacante ya conoce: cualquier fondo enviado a direcciones derivadas de esa frase queda de inmediato al alcance del atacante, incluso antes de que se haya configurado el dispositivo.
Algunos dispositivos falsos indican a los usuarios que introduzcan una frase impresa en una tarjeta incluida en la caja, en lugar de generar una nueva. Un Ledger auténtico siempre genera una frase nueva y aleatoria de 24 palabras durante la configuración inicial y nunca llega con una frase de recuperación o un PIN ya configurados. Otra variante es un «dispositivo de sustitución» que llega por correo postal sin que usted lo haya pedido, con una carta que le insta a migrar su wallet: Ledger nunca envía dispositivos de sustitución que no se hayan solicitado, y en un caso de 2021 que Ledger describe, uno de esos dispositivos ocultaba malware. No conecte un dispositivo que no haya pedido.
Compre solo en ledger.com o a un vendedor que figure en la lista de revendedores autorizados de Ledger, que incluye tiendas oficiales de Ledger en Amazon; en un marketplace, compruebe que el vendedor indicado en el anuncio aparece en esa lista. Cuando reciba un dispositivo nuevo, ejecute el Genuine Check (la comprobación de autenticidad) en Ledger Wallet antes de añadir fondos: utiliza un desafío criptográfico para verificar que el chip Secure Element es auténtico. Use para ello una versión de Ledger Wallet descargada directamente de Ledger, porque los dispositivos falsificados pueden venir con aplicaciones modificadas que los dan por auténticos.
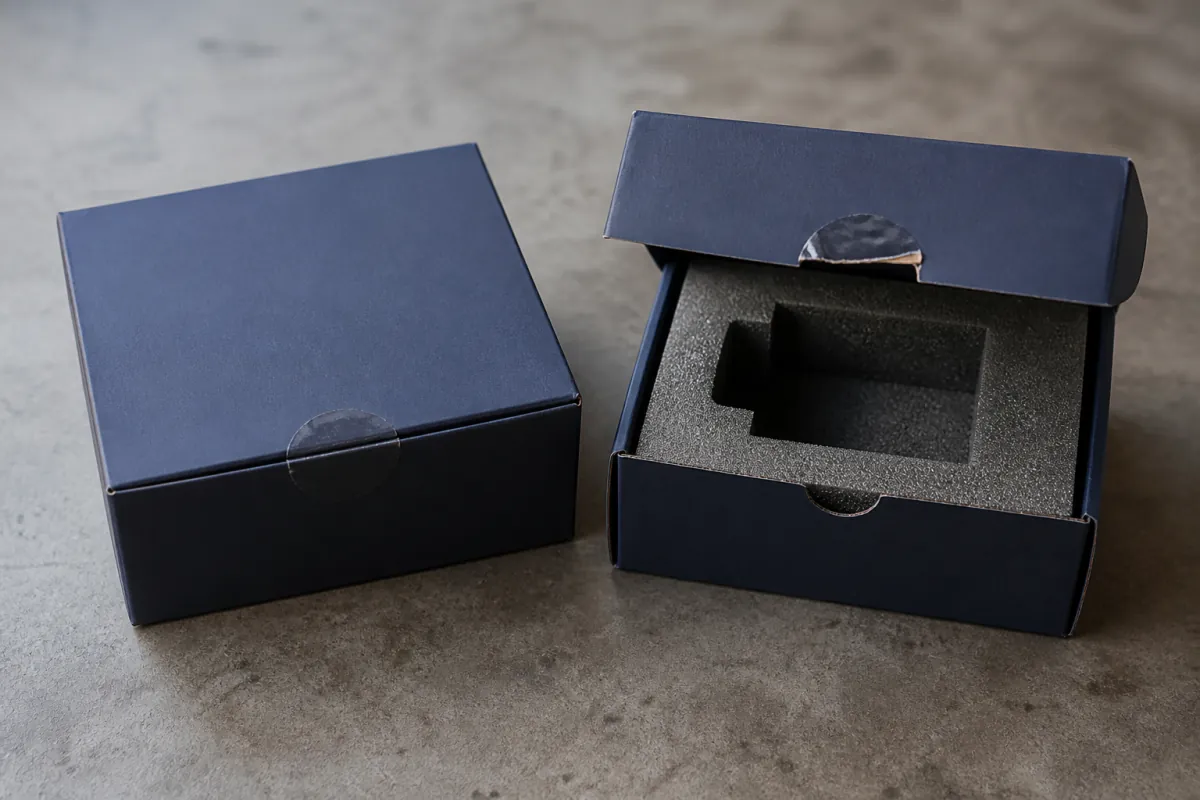
El embalaje demuestra poco en un sentido u otro: las falsificaciones suelen estar hechas para superar una inspección visual, y Ledger confía en el Genuine Check y no en un precinto de seguridad, así que la ausencia de precinto no prueba que se trate de una falsificación. Una caja claramente abierta es otra cosa: Ledger indica que no se use ese dispositivo y que se contacte con el soporte de Ledger.
Soporte falso y estafadores de «recuperación»
Los estafadores vigilan activamente Reddit, Telegram, Discord y Twitter/X en busca de usuarios que publican mensajes sobre problemas con la wallet y les ofrecen ayuda por mensaje directo desde cuentas de soporte falsas. Esa ayuda siempre lleva al mismo sitio: una petición de su frase de recuperación o un enlace a un sitio web fraudulento. El canal de soporte oficial de Ledger es support.ledger.com. Ledger afirma que nunca envía mensajes directos en redes sociales ni llama por teléfono a sus clientes; algunos estafadores abren primero un ticket de soporte a su nombre para que un correo de confirmación auténtico dé credibilidad a la llamada posterior. El personal de Ledger nunca le pedirá su frase de recuperación bajo ninguna circunstancia.
Una segunda oleada, aún más cruel, se dirige a personas que ya han sufrido una estafa. Cuando alguien ha perdido fondos en un sitio de phishing o en una wallet falsa, aparecen «agentes de recuperación» que contactan con la víctima asegurando que pueden localizar y recuperar las monedas robadas, a cambio de un pago por adelantado o de un porcentaje. Son estafas de recuperación. Las empresas legítimas no se ponen en contacto con usted por iniciativa propia, no cobran por adelantado por «desbloquear» o «localizar» fondos robados y nunca le piden su frase de recuperación completa ni sus claves privadas. Si alguien promete recuperar criptomonedas robadas a cambio de un pago anticipado, esa promesa es la estafa. Todo el patrón se explica en nuestra guía para encontrar una empresa legítima de recuperación de criptomonedas.
Si ya ha dado su frase de recuperación a un estafador
Actúe de inmediato. La wallet queda comprometida en el momento en que otra persona tiene esas 24 palabras: puede regenerar todas las claves privadas y vaciar todas las cuentas, y puede hacerlo en cuestión de minutos.
- Mueva los fondos restantes a una wallet completamente nueva, generada en un dispositivo limpio con una frase de recuperación nueva. Haga esto primero, antes que cualquier otra cosa.
- Transfiera todos los activos de todas las cuentas derivadas de la frase comprometida, incluidas las cuentas de otras wallets que hayan usado la misma frase.
- Solo después de mover los fondos, restablezca el dispositivo comprometido y no vuelva a usar la frase antigua para nada.
No intente «bloquear» la wallet cambiando primero el PIN o actualizando el firmware: ninguno de esos pasos protege frente a alguien que ya tiene la frase. Y no recurra a ningún servicio de recuperación que le pida enviar la frase comprometida, una foto de ella o posibles contraseñas. Una frase que ha pasado por las manos de un estafador queda comprometida para siempre; no hay forma de rescatarla. Para guardar la nueva frase de forma segura, consulte nuestra guía sobre las opciones de copia de seguridad de Ledger. Si tiene dudas sobre si algo era una estafa, la guía de señales de alerta de estafas de criptomonedas le ayuda a comprobarlo antes de actuar.
Qué hace Crypto Recovers
Nos dedicamos a recuperar de forma legítima el acceso de personas que todavía poseen sus fondos pero no pueden llegar a ellos por palabras que faltan en una frase de recuperación (trabajamos con hasta cuatro palabras faltantes), por una frase de recuperación no válida o por una copia de seguridad dañada. Una frase de recuperación perdida por completo, sin ningún otro dato del que partir, no se puede reconstruir. No aceptamos casos de robo o fraude: es la misma regla que protege a nuestros clientes de las estafas de recuperación. Si su situación es de acceso perdido y no de robo, solicite una evaluación confidencial para recuperar su wallet Ledger.
Un servicio de recuperación legítimo nunca necesita sus fondos, y nosotros nunca los custodiamos: si se restablece el acceso, es usted quien traslada las monedas a una nueva wallet bajo su control.
FAQ: estafas con Ledger falsos
¿Cómo puedo saber si mi Ledger es auténtico?
Use el Genuine Check en la aplicación oficial de Ledger; verifica el dispositivo criptográficamente. Los precintos del embalaje y las pegatinas holográficas no demuestran su autenticidad. Al crear una wallet nueva, el dispositivo genera la frase por sí mismo. No use nunca una frase o un PIN incluidos en la caja.
¿Ledger pide alguna vez mi frase de recuperación por correo o en un chat de soporte?
Nunca. La frase de recuperación solo se introduce en el propio dispositivo físico. Cualquier correo, chat o sitio web que la pida es una estafa, aunque use su nombre y dirección reales.
He recibido un mensaje que dice que mi cuenta de Ledger está en riesgo. ¿Qué hago?
No haga clic en ningún enlace. Los avisos de seguridad auténticos de Ledger remiten a ledger.com o a support.ledger.com y nunca le piden introducir su frase ni descargar un archivo. En su lugar, abra ledger.com directamente y compruebe su dispositivo en Ledger Wallet (antes Ledger Live).
¿Puede un dispositivo Ledger falso robar mis fondos?
Sí. Los dispositivos falsificados pueden venir precargados con una frase de recuperación que conoce el atacante, de modo que los fondos enviados a las direcciones derivadas pueden sustraerse de inmediato. Compre solo en ledger.com o a revendedores autorizados oficiales y ejecute el Genuine Check antes de añadir fondos.
Ya envié mi frase de recuperación a un estafador. ¿Qué hago ahora?
Mueva de inmediato todo el saldo restante a una wallet nueva con una frase de recuperación nueva, generada en un dispositivo limpio. No añada más fondos, no cambie primero el PIN y no vuelva a usar nunca la frase comprometida.