
Blog
Gefälschte Ledger Geräte und Ledger-Betrug erkennen
Kurzfassung
Ledger-Betrug tarnt sich häufig als Support, Update oder Geräteaustausch, um an Ihre Wiederherstellungswörter oder eine unsichere Transaktionsfreigabe zu kommen. Ihr echter Name in der Nachricht beweist nicht, dass Ledger der Absender ist. Öffnen Sie offizielle Kanäle selbst, führen Sie die Echtheitsprüfung durch und verwenden Sie niemals eine mitgelieferte Wiederherstellungsphrase. Die Verpackung allein beweist keine Echtheit.
Haben Sie die Wiederherstellungsphrase bereits weitergegeben, übertragen Sie verbliebene Guthaben auf eine neue Wallet mit einer neuen Wiederherstellungsphrase auf einem sauberen Gerät. Eine andere PIN oder neue Firmware schützt nicht vor jemandem, der die Phrase kennt. Verwenden Sie sie nicht erneut und vertrauen Sie keinen unaufgeforderten Versprechen, gestohlene Guthaben zurückzuholen.
Sie erhalten eine E-Mail mit Ihrem echten Namen und Ihrer echten Adresse. Darin heißt es, Ihr Ledger brauche ein Firmware-Update, und ein Link führt auf eine Seite, die nach Ihrer 24-Wort-Wiederherstellungsphrase fragt. Diese E-Mail ist Betrug, und das gilt für fast alles, was sich als Ledger ausgibt und nach denselben 24 Wörtern fragt: gefälschte Websites, gefälschte Geräte, falscher Support und falsche Recovery-Agenten. All das ist darauf ausgelegt, legitim zu wirken; Erfahrung allein schützt deshalb nicht. Was Ihre Gelder wirklich schützt, ist zu wissen, wie jede Masche funktioniert und was in den ersten Minuten zu tun ist, wenn Sie die Phrase bereits preisgegeben haben.
Warum Betrüger es auf Ledger-Nutzer abgesehen haben
Eine Hardware Wallet ist nur so stark wie die 24-Wort-Wiederherstellungsphrase dahinter. Das Gerät selbst ist gehärtet, aber an der Phrase hängt alles: Wer diese 24 Wörter besitzt, kann jeden privaten Schlüssel neu erzeugen und jedes Konto leeren, ohne Ihren Ledger jemals anzufassen. Betrüger wissen das, und jede Ledger-Masche hat dasselbe Ziel: die Phrase zu bekommen oder Sie dazu zu bringen, eine Transaktion zu bestätigen, die Sie nicht verstehen.
Wenn eine E-Mail, eine Website, eine App oder eine Person nach Ihrer Wiederherstellungsphrase, einer „Überprüfung“ Ihrer Wörter oder einem Foto Ihrer Seed-Karte fragt, ist das Betrug, ganz gleich, wie offiziell es wirkt.
Phishing-E-Mails und Textnachrichten
Im Juli 2020 wurde die E-Commerce- und Marketing-Datenbank von Ledger gehackt. Laut Ledgers eigener Mitteilung wurden rund eine Million E-Mail-Adressen gestohlen, und bei etwa 272.000 Kundinnen und Kunden enthielten die geleakten Datensätze zusätzlich Namen, Postanschriften und Telefonnummern. Private Schlüssel, Wiederherstellungsphrasen und Wallet Daten waren nicht betroffen: Es ging ausschließlich um Kontaktdaten, wie unser Artikel darüber erklärt, was beim Ledger-Datenleck offengelegt wurde und was nicht.
Was folgte, war eine anhaltende Phishing-Kampagne, die diese echten Kundendaten nutzte, um gefälschte Kontaktaufnahmen glaubwürdig wirken zu lassen: E-Mails mit Ihrem echten Namen, die sich auf Ihre echte Adresse bezogen und behaupteten, Ihr Gerät brauche ein Firmware-Update oder Ihre Konten seien gefährdet. Jede dieser E-Mails führte auf eine Website, die nach Ihrer 24-Wort-Wiederherstellungsphrase fragte. Ein Datenleck bei Ledgers E-Commerce-Partner Global-e, bei dem im Januar 2026 Bestelldaten abflossen, befeuert seitdem neue Phishing-E-Mails.
Ledger wird Sie niemals per E-Mail, SMS oder Online-Formular nach Ihrer Wiederherstellungsphrase fragen. Die Phrase wird ausschließlich auf dem physischen Gerät eingegeben, bei der Ersteinrichtung oder bei einer Wiederherstellung. Sie wird niemals auf einer Website, in einer App oder in einem Chat-Fenster eingetippt: nicht zur „Überprüfung“, nicht aus „Sicherheitsgründen“, nicht für den Support. Fragt eine Nachricht danach, ist es Betrug. Löschen Sie die Nachricht, klicken Sie nicht auf den Link und antworten Sie nicht.
Außerdem kontaktiert Ledger seine Kundschaft nie per SMS oder Telefon. Behandeln Sie deshalb jede SMS, jede WhatsApp- oder Telegram-Nachricht, jeden Anruf und jeden Brief angeblich „von Ledger“ als Phishing. Ledgers Liste laufender Phishing-Kampagnen zeigt aktuelle Beispiele und die Absenderdomains, die Ledger tatsächlich verwendet: ledger.com, ledger.fr, ledgerwallet.com und ledger.zendesk.com.
Gefälschte Ledger-Websites und gefälschte Ledger-Live-Apps
Betrügerische Domains, die Ledger nachahmen, tauchen in Suchergebnissen, in bezahlten Werbeanzeigen und in Phishing-E-Mails auf. Häufige Muster sind Domains mit zusätzlichen Bindestrichen oder Wörtern, absichtliche Tippfehler wie „legder“ oder „ledqer“, „support“- oder „download“-Varianten des Ledger-Namens sowie Adressen, die mit „ledger.com“ beginnen, dann aber in eine andere Domain übergehen. Diese Seiten können täuschend echt aussehen und anbieten, Ihre Wallet zu synchronisieren, zu verifizieren oder wiederherzustellen. Alle wollen Ihre Wiederherstellungsphrase.
Die Website von Ledger ist ledger.com, die offizielle Support-Seite support.ledger.com. Ledgers App, die heute Ledger Wallet heißt (früher Ledger Live), sollte ausschließlich von der offiziellen Download-Seite stammen; nutzen Sie auf dem Smartphone die Links auf dieser Seite zum App Store oder zu Google Play, statt im Store selbst zu suchen. Installieren Sie die App nie über einen Link in einer E-Mail, einer Suchanzeige, einer YouTube-Beschreibung oder einem Pop-up. Gefälschte Ledger-Apps haben es sogar in offizielle Stores geschafft: Im April 2026 dokumentierte Kaspersky Phishing-Kopien in Apples App Store, die nach der Wiederherstellungsphrase fragten. Auch in Erweiterungs-Stores sind bösartige Browser-Erweiterungen aufgetaucht, die sich als Ledger ausgeben. Prüfen Sie vor der Installation einer Erweiterung den Entwicklernamen und die Zahl der Downloads. Verlangt eine Erweiterung Wallet-Berechtigungen, stammt sie nicht von Ledger, was auch immer in der Beschreibung steht.
Gefälschte Ledger Geräte
Gefälschte Ledger-Hardware ist dokumentiert, und Ledger beschreibt die Varianten selbst in seinem Leitfaden zum sicheren Kauf eines Geräts. Äußerlich können diese Geräte echten Ledgers zum Verwechseln ähnlich sehen; im Inneren ist die Firmware verändert. Die gefährlichste Variante wird mit einer Wiederherstellungsphrase ausgeliefert, die Angreifern bereits bekannt ist: Jedes Guthaben, das an Adressen aus dieser Phrase gesendet wird, ist für die Angreifer sofort zugänglich, noch bevor das Gerät überhaupt eingerichtet wurde.
Manche gefälschten Geräte fordern dazu auf, eine Phrase einzugeben, die auf einer Karte im Karton aufgedruckt ist, statt eine neue zu erzeugen. Ein echter Ledger erzeugt bei der Ersteinrichtung immer eine neue, zufällige 24-Wort-Phrase und wird nie mit bereits eingerichteter Wiederherstellungsphrase oder PIN ausgeliefert. Eine weitere Variante kommt unaufgefordert per Post als „Ersatzgerät“, samt einem Brief, der Sie drängt, Ihre Wallet auf das neue Gerät zu übertragen: Ledger verschickt nie unaufgefordert Ersatzgeräte, und in einem Fall von 2021, den Ledger beschreibt, verbarg ein solches Gerät Malware. Schließen Sie kein Gerät an, das Sie nicht bestellt haben.
Kaufen Sie nur bei ledger.com oder bei einem Händler, der auf Ledgers offizieller Händlerliste steht; dazu gehören auch offizielle Ledger-Shops bei Amazon. Prüfen Sie auf einem Marktplatz, ob der angegebene Verkäufer auf dieser Liste steht. Führen Sie bei einem neuen Gerät vor dem Einzahlen von Guthaben den Genuine Check in der App Ledger Wallet aus: Er verwendet eine kryptografische Challenge, um zu bestätigen, dass der Secure-Element-Chip echt ist. Verwenden Sie dafür eine Version von Ledger Wallet, die Sie direkt bei Ledger heruntergeladen haben, denn gefälschte Geräte können mit manipulierten Apps geliefert werden, die das Gerät als echt ausweisen.
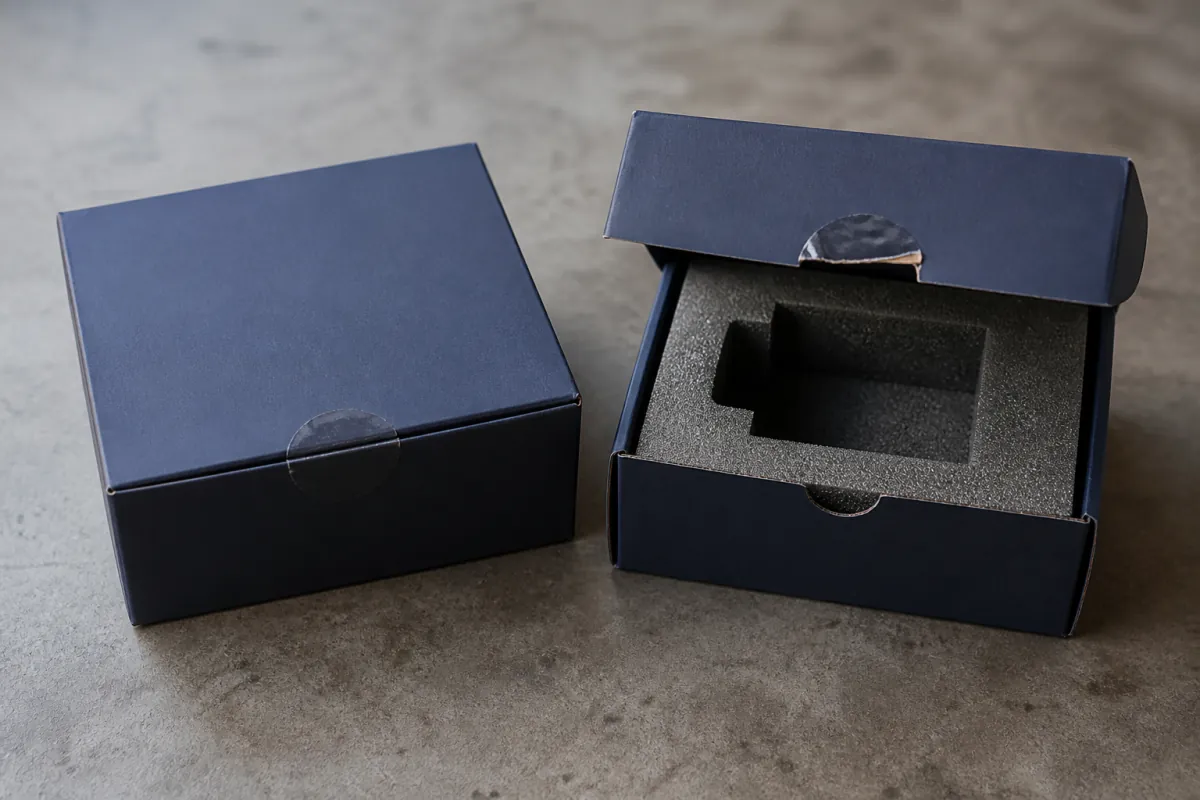
Die Verpackung beweist weder das eine noch das andere: Fälschungen sind oft so gebaut, dass sie eine Sichtprüfung bestehen, und Ledger setzt auf den Genuine Check statt auf ein Sicherheitssiegel; ein fehlendes Siegel ist also kein Beleg für eine Fälschung. Anders bei einem Karton, der offensichtlich schon geöffnet wurde: Dann sollten Sie das Gerät laut Ledger nicht verwenden und sich an den Ledger Support wenden.
Gefälschter Kundensupport und „Recovery“-Betrüger
Betrüger behalten Reddit, Telegram, Discord und Twitter/X aktiv im Blick und suchen dort nach Menschen, die über Wallet-Probleme posten; dann bieten sie über gefälschte Support-Konten per Direktnachricht Hilfe an. Die Hilfe führt immer zum selben Ziel: zu einer Anfrage nach Ihrer Wiederherstellungsphrase oder zu einem Link auf eine betrügerische Website. Der offizielle Support-Kanal von Ledger ist support.ledger.com. Ledger erklärt, nie Direktnachrichten in sozialen Netzwerken zu verschicken und nie bei Kundinnen und Kunden anzurufen; manche Betrüger eröffnen zuerst in Ihrem Namen ein Support-Ticket, damit eine echte Bestätigungs-E-Mail ihren Anruf glaubwürdig wirken lässt. Mitarbeitende von Ledger fragen unter keinen Umständen nach Ihrer Wiederherstellungsphrase.
Eine zweite, noch grausamere Welle trifft Menschen, die bereits betrogen wurden. Nachdem Gelder über eine Phishing-Seite oder eine gefälschte Wallet verloren gegangen sind, melden sich „Recovery-Agenten“ beim Opfer und behaupten, die gestohlenen Coins aufspüren und zurückholen zu können, gegen eine Vorauszahlung oder einen Prozentsatz. Das sind Recovery Scams. Seriöse Unternehmen melden sich nicht aus heiterem Himmel, verlangen keine Vorauszahlungen, um gestohlene Gelder „freizugeben“ oder „ausfindig zu machen“, und fragen nie nach Ihrer vollständigen Wiederherstellungsphrase oder Ihren privaten Schlüsseln. Wenn jemand verspricht, gestohlene Krypto gegen eine Vorauszahlung zurückzuholen, ist dieses Versprechen selbst der Betrug. Das ganze Muster erklärt unser Leitfaden dazu, wie Sie ein seriöses Krypto-Wiederherstellungsunternehmen finden.
Wenn Sie Ihre Wiederherstellungsphrase bereits an Betrüger weitergegeben haben
Handeln Sie sofort. Die Wallet ist kompromittiert, sobald jemand anderes diese 24 Wörter hat: Wer sie besitzt, kann jeden privaten Schlüssel neu erzeugen und jedes Konto leeren, und das innerhalb weniger Minuten.
- Übertragen Sie verbleibendes Guthaben auf eine vollständig neue Wallet, die Sie auf einem sauberen Gerät mit einer neu erzeugten Wiederherstellungsphrase einrichten. Tun Sie das zuerst, vor allem anderen.
- Verschieben Sie alle Vermögenswerte aus jedem Konto, das aus der kompromittierten Phrase abgeleitet wurde, auch aus Konten in anderen Wallets, die dieselbe Phrase verwendet haben.
- Setzen Sie das kompromittierte Gerät erst zurück, wenn das Guthaben übertragen ist, und verwenden Sie die alte Phrase für nichts mehr.
Versuchen Sie nicht, die Wallet zuerst durch eine PIN-Änderung oder ein Firmware-Update zu „sperren“: Keiner dieser Schritte schützt vor jemandem, der die Phrase bereits besitzt. Und nutzen Sie keinen Wiederherstellungsdienst, der verlangt, dass Sie die kompromittierte Phrase, ein Foto davon oder vermutete Passwörter senden. Eine Phrase, die in die Hände von Betrügern gelangt ist, ist verbrannt und nicht mehr zu retten. Wie Sie die neue Phrase sicher aufbewahren, erklärt unser Leitfaden zu den Backup-Optionen für Ledger. Wenn Sie unsicher sind, ob etwas Betrug war, hilft Ihnen unser Leitfaden zu den Warnsignalen von Krypto-Betrug, das zu prüfen, bevor Sie handeln.
Was Crypto Recovers tut
Wir arbeiten an legitimer Zugangswiederherstellung: für Menschen, die ihre Gelder noch besitzen, aber wegen fehlender Wörter in der Wiederherstellungsphrase (wir übernehmen Fälle mit bis zu vier fehlenden Wörtern), einer ungültigen Phrase oder eines defekten Backups nicht mehr darauf zugreifen können. Eine vollständig verlorene Wiederherstellungsphrase ohne jeden weiteren Anhaltspunkt lässt sich nicht rekonstruieren. Diebstahl- oder Betrugsfälle bearbeiten wir nicht; das ist dieselbe Regel, die unsere Kundschaft vor Recovery Scams schützt. Wenn es bei Ihnen um verlorenen Zugang statt um Diebstahl geht, fordern Sie eine vertrauliche Einschätzung an, um Ihre Ledger Wallet wiederherzustellen.
Ein seriöser Wiederherstellungsdienst braucht Ihre Gelder nie, und wir verwahren sie auch nie: Wird der Zugang wiederhergestellt, übertragen Sie die Coins selbst auf eine neue Wallet unter Ihrer Kontrolle.
FAQ: Fake-Ledger-Betrug
Woran erkenne ich, ob mein Ledger echt ist?
Nutzen Sie den Genuine Check in der offiziellen Ledger-App; er prüft das Gerät kryptografisch. Verpackungssiegel und Hologramm-Aufkleber sind kein Echtheitsnachweis. Beim Erstellen einer neuen Wallet erzeugt das Gerät die Phrase selbst. Verwenden Sie niemals eine Phrase oder PIN, die im Karton mitgeliefert wurde.
Fragt Ledger jemals per E-Mail oder im Support-Chat nach meiner Wiederherstellungsphrase?
Nie. Die Wiederherstellungsphrase wird ausschließlich auf dem physischen Gerät eingegeben. Jede E-Mail, jeder Chat und jede Website, die danach fragt, ist Betrug, selbst wenn Ihr echter Name und Ihre Adresse verwendet werden.
Ich habe eine Nachricht erhalten, dass mein Ledger-Konto gefährdet sei. Was soll ich tun?
Klicken Sie auf keinen Link. Echte Ledger-Sicherheitshinweise verweisen auf ledger.com oder support.ledger.com und fordern Sie nie auf, Ihre Phrase einzugeben oder eine Datei herunterzuladen. Öffnen Sie stattdessen selbst ledger.com und prüfen Sie Ihr Gerät in der App Ledger Wallet (früher Ledger Live).
Kann ein gefälschtes Ledger Gerät mein Guthaben stehlen?
Ja. Gefälschte Geräte können mit einer Wiederherstellungsphrase ausgeliefert werden, die Angreifern bekannt ist, sodass Guthaben an den abgeleiteten Adressen sofort abgezogen werden kann. Kaufen Sie nur bei ledger.com oder offiziellen autorisierten Händlern und führen Sie den Genuine Check aus, bevor Sie Guthaben einzahlen.
Ich habe meine Wiederherstellungsphrase bereits Betrügern übermittelt. Was nun?
Übertragen Sie sofort jedes verbleibende Guthaben auf eine neue Wallet mit neu erzeugter Wiederherstellungsphrase, eingerichtet auf einem sauberen Gerät. Zahlen Sie nichts mehr ein, ändern Sie nicht zuerst die PIN und verwenden Sie die kompromittierte Phrase nie wieder.