
Blog
Dispositivi Ledger falsi e truffe Ledger: come riconoscerli
In breve
Le truffe Ledger imitano assistenza, aggiornamenti o sostituzioni del dispositivo per ottenere le parole di recupero o una firma rischiosa, e un messaggio con il Suo vero nome o indirizzo non dimostra che provenga da Ledger. Apra autonomamente i canali ufficiali, usi il controllo di autenticità e non utilizzi mai una frase fornita con un dispositivo dichiarato nuovo.
Se ha già divulgato la frase, trasferisca gli asset rimasti a un nuovo wallet con una nuova frase di recupero su un dispositivo pulito. Cambiare il PIN o aggiornare il firmware non protegge da chi conosce la frase. Non la riutilizzi e diffidi delle promesse non richieste di recuperare fondi rubati.
Riceve un’email con il Suo vero nome e il Suo vero indirizzo: Le comunica che il Suo Ledger ha bisogno di un aggiornamento del firmware e contiene un link a una pagina che chiede la Sua frase di recupero di 24 parole. Quell’email è una truffa, come quasi tutto ciò che si spaccia per Ledger e chiede quelle stesse 24 parole: siti falsi, dispositivi falsi, falsa assistenza e falsi agenti di recupero. Sono costruiti per sembrare legittimi, quindi l’esperienza da sola non basta a proteggerLa. Ciò che protegge davvero i Suoi fondi è sapere come funziona ciascuna di queste trappole e che cosa fare nei primi minuti se ha già consegnato la frase.
Perché i truffatori prendono di mira gli utenti Ledger
Un hardware wallet è forte tanto quanto la frase di recupero di 24 parole che lo protegge. Il dispositivo in sé è blindato, ma la frase è l’unico punto debole: chi possiede quelle 24 parole può rigenerare ogni chiave privata e svuotare ogni account senza mai toccare il Suo Ledger. I truffatori lo sanno, e ogni truffa Ledger ha lo stesso obiettivo: ottenere la frase, oppure indurLa con l’inganno ad approvare una transazione che non capisce.
Se un’email, un sito, un’app o una persona Le chiede la frase di recupero, una «verifica» delle Sue parole o una foto della Sua scheda seed, è una truffa, per quanto ufficiale possa sembrare.
Email di phishing e messaggi di testo
Nel luglio 2020 il database e-commerce e marketing di Ledger è stato violato. Secondo il comunicato di Ledger, sono stati sottratti all’incirca un milione di indirizzi email e, per circa 272.000 clienti, i dati trafugati comprendevano anche nome, indirizzo postale e numero di telefono. La violazione non ha coinvolto chiavi private, frasi di recupero né dati dei wallet: si trattava solo di dati di contatto, come spiega il nostro articolo su che cosa ha esposto la violazione di Ledger e che cosa no.
Ne è seguita una campagna di phishing prolungata che usava quei dati reali dei clienti per rendere credibili i contatti falsi: email con il Suo vero nome, che citavano il Suo vero indirizzo e sostenevano che il dispositivo avesse bisogno di un aggiornamento del firmware o che i Suoi account fossero a rischio. Ognuna di quelle email portava a un sito che chiedeva la frase di recupero di 24 parole. Nel gennaio 2026 sono poi trapelati dati sugli ordini presso Global-e, partner e-commerce di Ledger, e da allora quella fuga di dati alimenta nuove email di phishing.
Ledger non Le chiederà mai la frase di recupero via email, SMS o modulo online. La frase si inserisce solo sul dispositivo fisico, durante la configurazione iniziale o il ripristino. Non viene mai digitata su un sito, in un’app o in una finestra di chat: né per una «verifica», né per «motivi di sicurezza», né per l’assistenza. Se un messaggio Gliela chiede, è una truffa. Elimini il messaggio, non clicchi sul link e non risponda.
Ledger, inoltre, non contatta mai i clienti via SMS o per telefono: consideri quindi phishing qualsiasi SMS, messaggio WhatsApp o Telegram, telefonata o lettera «di Ledger». L’elenco delle campagne di phishing in corso pubblicato da Ledger mostra esempi attuali e i domini mittente che Ledger usa davvero: ledger.com, ledger.fr, ledgerwallet.com e ledger.zendesk.com.
Siti Ledger falsi e app Ledger Live false
Domini fraudolenti che imitano Ledger compaiono nei risultati di ricerca, negli spazi pubblicitari a pagamento e nelle email di phishing. Gli schemi più comuni includono domini che aggiungono trattini o parole extra, errori di battitura deliberati come «legder» o «ledqer», varianti del nome Ledger con «support» o «download» e indirizzi che iniziano con «ledger.com» ma appartengono in realtà a un dominio diverso. Questi siti possono sembrare identici all’originale e offrirLe di sincronizzare, verificare o ripristinare il Suo wallet. Tutti hanno bisogno della Sua frase di recupero.
Il sito di Ledger è ledger.com e quello di assistenza ufficiale è support.ledger.com. L’app di Ledger, che oggi si chiama Ledger Wallet (in precedenza Ledger Live), va scaricata solo dalla pagina di download ufficiale; sullo smartphone usi i link di quella pagina verso l’App Store o Google Play, invece di cercarla nello store. Non la installi mai da un link in un’email, da un annuncio nei risultati di ricerca, da una descrizione di YouTube o da un pop-up. App Ledger false sono arrivate perfino negli store ufficiali: nell’aprile 2026 Kaspersky ha documentato app di phishing nell’App Store di Apple che chiedevano la frase di recupero. Anche negli store dei componenti aggiuntivi sono comparse estensioni del browser dannose che si spacciano per Ledger. Prima di installare qualsiasi estensione, controlli il nome dello sviluppatore e il numero di download. Se chiede autorizzazioni sul Suo wallet, non è di Ledger, qualunque cosa dichiari la scheda nello store.
Dispositivi Ledger falsi
L’hardware Ledger contraffatto è documentato, e Ledger ne descrive le varianti nella propria guida per acquistare un dispositivo in sicurezza. Esternamente questi dispositivi possono sembrare identici ai Ledger autentici; internamente il firmware è modificato. La variante più pericolosa arriva precaricata con una frase di recupero già nota all’attaccante: qualsiasi fondo inviato agli indirizzi derivati da quella frase finisce subito nelle sue mani, prima ancora che il dispositivo venga configurato.
Alcuni dispositivi falsi chiedono di inserire una frase stampata su una scheda nella confezione, invece di generarne una nuova. Un Ledger autentico genera sempre una nuova frase casuale di 24 parole durante la configurazione iniziale e non arriva mai con una frase di recupero o un PIN già impostati. Un’altra variante arriva per posta senza essere stata ordinata, presentata come «dispositivo sostitutivo» e accompagnata da una lettera che La esorta a migrare il Suo wallet: Ledger non invia mai dispositivi sostitutivi non richiesti e, in un caso del 2021 descritto da Ledger, un dispositivo del genere nascondeva un malware. Non colleghi un dispositivo che non ha ordinato.
Acquisti solo su ledger.com o da un venditore presente nell’elenco dei rivenditori autorizzati di Ledger, che comprende negozi ufficiali Ledger su Amazon; su un marketplace, controlli che il venditore indicato nell’inserzione compaia in quell’elenco. Quando riceve un nuovo dispositivo, esegua il Genuine Check (la verifica di autenticità) in Ledger Wallet prima di aggiungere fondi: si basa su una sfida crittografica per accertare che il chip Secure Element sia autentico. Per farlo, usi una versione di Ledger Wallet scaricata direttamente da Ledger, perché i dispositivi contraffatti possono essere accompagnati da app modificate che li dichiarano autentici.
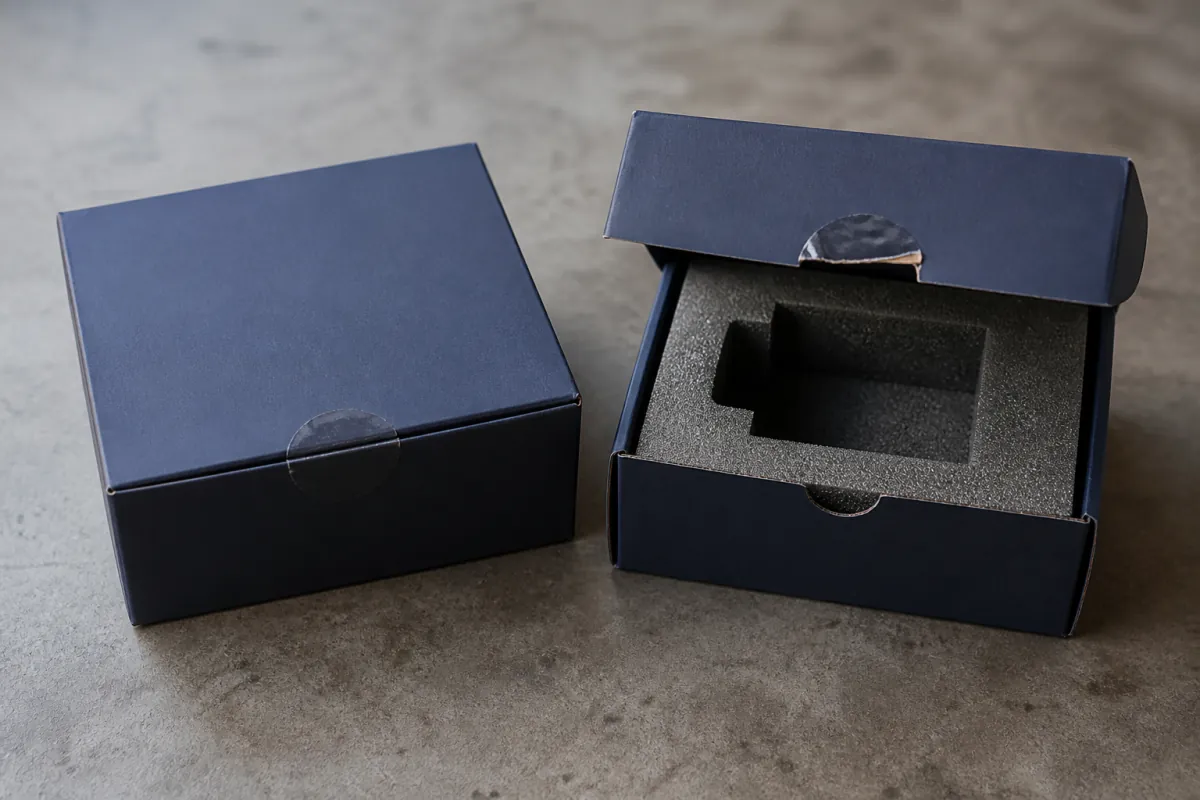
La confezione dimostra poco, in un senso o nell’altro: le contraffazioni sono spesso costruite per superare un controllo visivo, e Ledger si affida al Genuine Check anziché a un sigillo di sicurezza, quindi l’assenza di un sigillo non prova una contraffazione. Una scatola chiaramente già aperta è un’altra cosa: Ledger indica di non usare quel dispositivo e di contattare l’assistenza Ledger.
Falsa assistenza e truffatori del «recupero»
I truffatori monitorano attivamente Reddit, Telegram, Discord e Twitter/X alla ricerca di utenti che parlano di problemi con il proprio wallet, poi offrono aiuto tramite messaggio diretto da falsi account di assistenza. L’aiuto porta sempre allo stesso punto: una richiesta della Sua frase di recupero o un link a un sito fraudolento. Il canale di assistenza ufficiale di Ledger è support.ledger.com. Ledger dichiara di non inviare mai messaggi diretti sui social network e di non telefonare mai ai clienti; alcuni truffatori aprono prima un ticket di assistenza a Suo nome, così che un’email di conferma autentica renda credibile la loro telefonata. Il personale di Ledger non Le chiederà mai la frase di recupero, in nessuna circostanza.
Una seconda ondata, ancora più crudele, colpisce persone già vittime di una truffa. Dopo che dei fondi sono andati persi su un sito di phishing o in un wallet falso, sedicenti «agenti di recupero» contattano la vittima sostenendo di poter localizzare e recuperare le coin rubate, in cambio di un pagamento anticipato o di una percentuale. Sono truffe di recupero. Le aziende legittime non La contattano di propria iniziativa, non chiedono pagamenti anticipati per «sbloccare» o «localizzare» fondi rubati e non Le chiedono mai la frase di recupero completa né le chiavi private. Se qualcuno promette di recuperare criptovalute rubate in cambio di un pagamento anticipato, quella promessa è la truffa. Lo schema completo è spiegato nella nostra guida per trovare un’azienda legittima di recupero di criptovalute.
Se ha già consegnato la Sua frase di recupero a un truffatore
Agisca subito. Il wallet è compromesso nel momento in cui qualcun altro possiede quelle 24 parole: chi le ha può rigenerare ogni chiave privata e svuotare ogni account, e può farlo nel giro di pochi minuti.
- Sposti i fondi rimanenti in un wallet completamente nuovo, generato su un dispositivo pulito con una nuova frase di recupero. Lo faccia subito, prima di qualsiasi altra cosa.
- Trasferisca tutti gli asset da ogni account derivato dalla frase compromessa, compresi gli account di altri wallet che usavano la stessa frase.
- Solo dopo aver spostato i fondi, reimposti il dispositivo compromesso e non riutilizzi mai più la vecchia frase, per nessuno scopo.
Non cerchi di «bloccare» prima il wallet cambiando il PIN o aggiornando il firmware: nessuno di questi passaggi protegge da chi possiede già la frase. E non si affidi a nessun servizio di recupero che Le chieda di inviare la frase compromessa, una sua foto o le password che ipotizza. Una frase passata per le mani di un truffatore è bruciata, non recuperabile. Per conservare la nuova frase in sicurezza, consulti la nostra guida alle opzioni di backup Ledger. Se ha dubbi sul fatto che qualcosa fosse una truffa, la guida ai segnali di allarme delle truffe crypto La aiuta a verificarlo prima di agire.
Cosa fa Crypto Recovers
Ci occupiamo del recupero legittimo dell’accesso per persone che possiedono ancora i propri fondi ma non riescono a raggiungerli a causa di parole mancanti in una frase di recupero (lavoriamo con un massimo di quattro parole mancanti), di una frase di recupero non valida o di un backup danneggiato. Una frase di recupero persa del tutto, senza nient’altro da cui partire, non può essere ricostruita. Non gestiamo casi di furto o frode: è la stessa regola che protegge i nostri clienti dalle truffe di recupero. Se la Sua situazione riguarda un accesso perso e non un furto, richieda una valutazione riservata per recuperare il Suo wallet Ledger.
Un servizio di recupero legittimo non ha mai bisogno dei Suoi fondi, e noi non li prendiamo mai in custodia: se l’accesso viene ripristinato, è Lei a trasferire le coin su un nuovo wallet sotto il Suo controllo.
FAQ: truffe con falsi Ledger
Come faccio a sapere se il mio Ledger è autentico?
Usi il Genuine Check nell’app ufficiale di Ledger: verifica il dispositivo tramite un controllo crittografico. Sigilli e adesivi olografici non ne dimostrano l’autenticità. Quando crea un nuovo wallet, è il dispositivo a generare la frase. Non usi mai una frase o un PIN forniti nella confezione.
Ledger mi chiede mai la frase di recupero via email o nella chat di assistenza?
Mai. La frase di recupero si inserisce solo sul dispositivo fisico. Qualsiasi email, chat o sito che la chieda è una truffa, anche se usa il Suo vero nome e il Suo vero indirizzo.
Ho ricevuto un messaggio che dice che il mio account Ledger è a rischio. Cosa devo fare?
Non clicchi su nessun link. I veri avvisi di sicurezza di Ledger rimandano a ledger.com o support.ledger.com e non Le chiedono mai di inserire la frase né di scaricare un file. Apra invece direttamente ledger.com e controlli il dispositivo in Ledger Wallet (in precedenza Ledger Live).
Un dispositivo Ledger falso può rubare i miei fondi?
Sì. I dispositivi contraffatti possono essere precaricati con una frase di recupero nota all’attaccante, quindi i fondi inviati agli indirizzi derivati possono essere sottratti immediatamente. Acquisti solo su ledger.com o da rivenditori autorizzati ufficiali ed esegua il Genuine Check prima di aggiungere fondi.
Ho già inviato la mia frase di recupero a un truffatore. Cosa faccio ora?
Sposti subito ogni saldo rimanente in un nuovo wallet con una nuova frase di recupero, generato su un dispositivo pulito. Non aggiunga altri fondi, non cambi prima il PIN e non riutilizzi mai la frase compromessa.