
Blog
Faux appareils Ledger et arnaques Ledger : comment les repérer
En bref
Les arnaques Ledger imitent l’assistance, les mises à jour ou les remplacements d’appareils pour obtenir vos mots de récupération ou une signature dangereuse, et un message citant vos vrais nom et adresse ne prouve pas qu’il vient de Ledger. N’utilisez jamais une phrase fournie avec un appareil prétendument neuf, et vérifiez l’appareil avec le contrôle d’authenticité plutôt que sur son emballage.
Si vous avez déjà divulgué la phrase, transférez les actifs restants vers un nouveau portefeuille doté d’une nouvelle phrase de récupération, sur un appareil sain. Changer le PIN ou mettre à jour le firmware ne protège pas contre une personne qui connaît la phrase. Ne la réutilisez pas et méfiez-vous des promesses spontanées de restitution des fonds volés.
Vous recevez un e-mail qui mentionne votre vrai nom et votre vraie adresse. Il vous avertit que votre Ledger a besoin d’une mise à jour du firmware et contient un lien vers une page qui demande votre phrase de récupération de 24 mots. Cet e-mail est une arnaque, comme presque tout ce qui se fait passer pour Ledger et réclame ces mêmes 24 mots : faux sites, faux appareils, faux support et faux agents de récupération. Tout cela est conçu pour paraître légitime, si bien que l’expérience seule ne protège pas. Ce qui protège réellement vos fonds, c’est de savoir comment fonctionne chacune de ces arnaques et ce qu’il faut faire dans les premières minutes si vous avez déjà livré votre phrase.
Pourquoi les escrocs ciblent les utilisateurs de Ledger
La solidité d’un portefeuille matériel dépend entièrement de la phrase de récupération de 24 mots qui se trouve derrière. L’appareil lui-même est durci, mais la phrase constitue le point de défaillance unique : quiconque détient ces 24 mots peut régénérer chaque clé privée et vider chaque compte, sans jamais toucher à votre Ledger. Les escrocs le savent, et chaque arnaque Ledger poursuit le même objectif : obtenir la phrase, ou vous amener par la ruse à approuver une transaction que vous ne comprenez pas.
Si un e-mail, un site, une application ou une personne vous demande votre phrase de récupération, une « vérification » de vos mots ou une photo de votre carte de récupération, c’est une arnaque, quel que soit son aspect officiel.
E-mails de phishing et SMS
En juillet 2020, la base de données e-commerce et marketing de Ledger a été piratée. Selon le communiqué de Ledger, environ un million d’adresses e-mail ont été volées et, pour quelque 272 000 clients, les données divulguées comprenaient aussi le nom, l’adresse postale et le numéro de téléphone. La fuite n’a concerné ni clés privées, ni phrases de récupération, ni données de portefeuille : il s’agissait uniquement de coordonnées, comme l’explique notre article sur ce que la fuite de Ledger a exposé ou non.
Il s’en est suivi une campagne de phishing durable, qui exploitait ces vraies données clients pour rendre les faux contacts crédibles : des e-mails à votre vrai nom, mentionnant votre vraie adresse, affirmant que votre appareil avait besoin d’une mise à jour du firmware ou que vos comptes étaient en danger. Chacun de ces e-mails menait vers un site qui demandait votre phrase de récupération de 24 mots. Depuis, une fuite de données de commande survenue en janvier 2026 chez Global-e, le partenaire e-commerce de Ledger, alimente de nouveaux e-mails de phishing.
Ledger ne vous demandera jamais votre phrase de récupération par e-mail, par SMS ou via un formulaire en ligne. La phrase ne se saisit que sur l’appareil physique, lors de la configuration initiale ou d’une restauration. Elle n’est jamais saisie sur un site, dans une application ou dans une fenêtre de chat : ni pour une « vérification », ni pour des « raisons de sécurité », ni pour le support. Si un message la demande, c’est une arnaque. Supprimez le message, ne cliquez pas sur le lien et ne répondez pas.
Par ailleurs, Ledger ne contacte jamais ses clients par SMS ni par téléphone : considérez donc comme du phishing tout SMS, tout message WhatsApp ou Telegram, tout appel et tout courrier postal « de Ledger ». Sa liste des campagnes de phishing en cours présente des exemples récents ainsi que les domaines d’envoi qu’utilise réellement Ledger : ledger.com, ledger.fr, ledgerwallet.com et ledger.zendesk.com.
Faux sites Ledger et fausses applications Ledger Live
Des domaines frauduleux imitant Ledger apparaissent dans les résultats de recherche, dans les espaces publicitaires payants et dans les e-mails de phishing. Parmi les signes courants : des domaines qui ajoutent des tirets ou des mots supplémentaires, des fautes d’orthographe délibérées comme « legder » ou « ledqer », des variantes « support » ou « download » du nom Ledger, et des adresses qui commencent par « ledger.com » mais aboutissent en réalité à un autre domaine. Ces sites peuvent ressembler trait pour trait à l’original et proposer de synchroniser, de vérifier ou de restaurer votre portefeuille. Tous veulent votre phrase de récupération.
Le site de Ledger est ledger.com, et son site d’assistance officiel est support.ledger.com. L’application de Ledger, qui s’appelle désormais Ledger Wallet (anciennement Ledger Live), ne doit provenir que de la page de téléchargement officielle ; sur un téléphone, passez par les liens de cette page vers l’App Store ou Google Play plutôt que de chercher l’application dans la boutique. Ne l’installez jamais depuis un lien reçu par e-mail, une annonce sur un moteur de recherche, une description YouTube ou une fenêtre contextuelle. De fausses applications Ledger ont même atteint les boutiques officielles : en avril 2026, Kaspersky a documenté des applications de phishing dans l’App Store d’Apple qui demandaient la phrase de récupération. Des extensions de navigateur malveillantes se faisant passer pour Ledger sont également apparues dans les boutiques d’extensions. Vérifiez le nom du développeur et le nombre de téléchargements avant d’installer une extension. Si elle demande des autorisations sur votre portefeuille, elle ne vient pas de Ledger, quoi qu’en dise sa fiche.
Faux appareils Ledger
Le matériel Ledger contrefait est documenté, et Ledger en décrit lui-même les variantes dans son guide pour acheter un appareil en toute sécurité. Extérieurement, ces appareils peuvent ressembler à s’y méprendre à de vrais Ledger ; à l’intérieur, le firmware est modifié. La variante la plus dangereuse est livrée préchargée avec une phrase de récupération déjà connue de l’attaquant : tous les fonds envoyés vers les adresses dérivées de cette phrase lui sont immédiatement accessibles, avant même que l’appareil ait été configuré.
Certains faux appareils demandent de saisir une phrase imprimée sur une carte glissée dans la boîte, au lieu d’en générer une nouvelle. Un vrai Ledger génère toujours une nouvelle phrase aléatoire de 24 mots lors de la configuration initiale et n’est jamais livré avec une phrase de récupération ou un code PIN préconfigurés. Une autre variante arrive par la poste sans avoir été commandée, présentée comme un « appareil de remplacement » et accompagnée d’une lettre qui vous presse d’y transférer votre portefeuille : Ledger n’envoie jamais d’appareil de remplacement non sollicité, et dans un cas de 2021 que Ledger décrit, un tel appareil dissimulait un logiciel malveillant. Ne branchez pas d’appareil que vous n’avez pas commandé.
N’achetez que sur ledger.com ou auprès d’un vendeur figurant sur la liste des revendeurs agréés de Ledger, qui comprend des boutiques officielles Ledger sur Amazon ; sur une place de marché, vérifiez que le vendeur indiqué sur l’annonce apparaît bien sur cette liste. À la réception d’un nouvel appareil, effectuez le Genuine Check (contrôle d’authenticité) dans Ledger Wallet avant d’y ajouter des fonds : il recourt à un défi cryptographique pour vérifier que la puce Secure Element est authentique. Utilisez pour cela une version de Ledger Wallet téléchargée directement chez Ledger, car les appareils contrefaits peuvent être fournis avec des applications modifiées qui les déclarent authentiques.
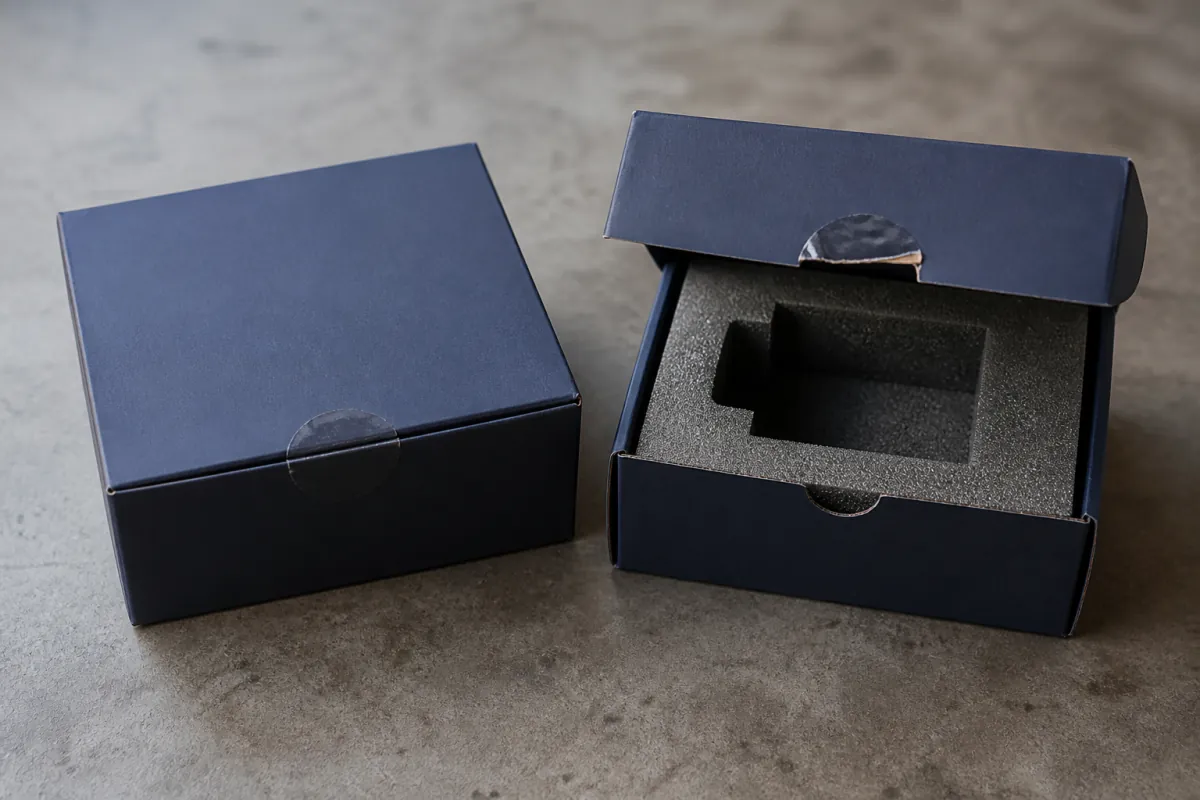
L’emballage ne prouve pas grand-chose, dans un sens comme dans l’autre : les contrefaçons sont souvent conçues pour passer une inspection visuelle, et Ledger s’appuie sur le Genuine Check plutôt que sur un scellé de sécurité ; l’absence de scellé n’indique donc pas une contrefaçon. Une boîte manifestement déjà ouverte est un autre cas : Ledger recommande alors de ne pas utiliser l’appareil et de contacter le support Ledger.
Faux support client et escrocs à la « récupération »
Les escrocs surveillent activement Reddit, Telegram, Discord et Twitter/X à la recherche d’utilisateurs qui évoquent des problèmes de portefeuille, puis leur proposent leur aide en message privé depuis de faux comptes de support. Cette aide mène toujours au même endroit : une demande de votre phrase de récupération, ou un lien vers un site frauduleux. Le canal d’assistance officiel de Ledger est support.ledger.com. Ledger indique ne jamais envoyer de messages privés sur les réseaux sociaux et ne jamais appeler ses clients ; certains escrocs ouvrent d’abord un ticket d’assistance à votre nom, pour qu’un véritable e-mail de confirmation rende leur appel crédible. Le personnel de Ledger ne demande jamais votre phrase de récupération, en aucune circonstance.
Une deuxième vague, plus cruelle encore, vise les personnes déjà escroquées. Après la perte de fonds sur un site de phishing ou un faux portefeuille, de prétendus « agents de récupération » contactent la victime en affirmant pouvoir localiser et récupérer les cryptomonnaies volées, moyennant un paiement initial ou un pourcentage. Ce sont des arnaques à la récupération. Les entreprises légitimes ne vous contactent pas de leur propre initiative, ne facturent pas d’avance pour « débloquer » ou « localiser » des fonds volés, et ne vous demandent jamais votre phrase de récupération complète ni vos clés privées. Si quelqu’un promet de récupérer des cryptomonnaies volées contre un paiement anticipé, cette promesse est elle-même l’arnaque. Le schéma complet est expliqué dans notre guide pour trouver une société légitime de récupération de cryptos.
Si vous avez déjà donné votre phrase de récupération à un escroc
Agissez immédiatement. Le portefeuille est compromis dès l’instant où quelqu’un d’autre détient ces 24 mots : cette personne peut régénérer chaque clé privée et vider chaque compte, et ce en quelques minutes.
- Transférez les fonds restants vers un portefeuille entièrement nouveau, généré sur un appareil sain avec une nouvelle phrase de récupération. Faites-le en premier, avant toute autre chose.
- Déplacez tous les actifs de chaque compte dérivé de la phrase compromise, y compris les comptes d’autres portefeuilles qui utilisaient la même phrase.
- Ne réinitialisez l’appareil compromis qu’une fois les fonds transférés, et ne réutilisez jamais l’ancienne phrase, pour quoi que ce soit.
N’essayez pas de « verrouiller » d’abord le portefeuille en changeant le code PIN ou en mettant à jour le firmware : aucune de ces mesures ne protège contre quelqu’un qui possède déjà la phrase. Et n’utilisez aucun service de récupération qui vous demande d’envoyer la phrase compromise, une photo de celle-ci ou vos suppositions de mots de passe. Une phrase passée entre les mains d’un escroc est définitivement compromise ; elle n’est pas récupérable. Pour conserver la nouvelle phrase en sécurité, consultez notre guide des options de sauvegarde Ledger. Si vous ne savez pas avec certitude s’il s’agissait d’une arnaque, le guide des signaux d’alarme des arnaques crypto vous aide à vérifier avant d’agir.
Ce que fait Crypto Recovers
Notre métier est la récupération légitime d’accès, pour des personnes qui possèdent encore leurs fonds mais ne peuvent plus y accéder à cause de mots manquants dans une phrase de récupération (nous intervenons jusqu’à quatre mots manquants), d’une phrase de récupération invalide ou d’une sauvegarde défectueuse. Une phrase de récupération entièrement perdue, sans aucun autre élément sur lequel s’appuyer, ne peut pas être reconstituée. Nous ne traitons pas les cas de vol ou de fraude : c’est la même règle qui protège nos clients des arnaques à la récupération. Si votre situation relève d’un accès perdu et non d’un vol, demandez une évaluation confidentielle pour récupérer votre portefeuille Ledger.
Un service de récupération légitime n’a jamais besoin de vos fonds, et nous ne les détenons jamais : si l’accès est rétabli, c’est vous qui transférez les cryptomonnaies vers un nouveau portefeuille sous votre contrôle.
FAQ : arnaques aux faux Ledger
Comment savoir si mon Ledger est authentique ?
Utilisez le Genuine Check dans l’application officielle de Ledger : il vérifie l’appareil par un contrôle cryptographique. Les scellés et les autocollants holographiques ne prouvent pas son authenticité. Lors de la création d’un nouveau portefeuille, l’appareil génère lui-même sa phrase. N’utilisez jamais une phrase ou un code PIN fournis dans la boîte.
Ledger peut-il me demander ma phrase de récupération par e-mail ou dans un chat d’assistance ?
Jamais. La phrase de récupération ne se saisit que sur l’appareil physique. Tout e-mail, chat ou site qui la demande est une arnaque, même s’il utilise votre vrai nom et votre adresse.
J’ai reçu un message disant que mon compte Ledger était en danger. Que faire ?
Ne cliquez sur aucun lien. Les véritables avis de sécurité de Ledger renvoient vers ledger.com ou support.ledger.com et ne vous demandent jamais de saisir votre phrase ni de télécharger un fichier. Ouvrez plutôt vous-même ledger.com et vérifiez votre appareil dans Ledger Wallet (anciennement Ledger Live).
Un faux appareil Ledger peut-il voler mes fonds ?
Oui. Les appareils contrefaits peuvent être préchargés avec une phrase de récupération connue de l’attaquant, si bien que les fonds envoyés vers les adresses dérivées peuvent être siphonnés immédiatement. N’achetez que sur ledger.com ou auprès de revendeurs agréés officiels et effectuez le Genuine Check avant d’ajouter des fonds.
J’ai déjà envoyé ma phrase de récupération à un escroc. Que faire maintenant ?
Transférez immédiatement tout solde restant vers un nouveau portefeuille doté d’une nouvelle phrase de récupération, généré sur un appareil sain. N’ajoutez plus de fonds, ne commencez pas par changer le code PIN et ne réutilisez jamais la phrase compromise.