
Blog
Ledger Wallet gehackt? Wie es passiert und was zu tun ist

Kurzfassung
Bei einem gemeldeten Ledger-Hack muss zunächst die Ursache geklärt werden: Phishing, eine offengelegte Wiederherstellungsphrase und eine schädliche Transaktionsfreigabe sind unterschiedliche Probleme. Beim Kundendatenleck von 2020 und beim Connect-Kit-Angriff von 2023 wurden keine privaten Schlüssel aus den Geräten ausgelesen.
Prüfen Sie den Transaktionsverlauf, bevor Sie fehlendes Guthaben als Diebstahl einordnen. Wurde Ihre Phrase offengelegt, übertragen Sie verbliebene Guthaben in eine Wallet mit einer neu erzeugten Phrase auf vertrauenswürdiger Hardware. Eine andere PIN ersetzt kompromittierte Schlüssel nicht. Sichern Sie Transaktions-Hashes und relevante Nachrichten und zeigen Sie bestätigten Diebstahl an. Crypto Recovers stellt verlorenen Wallet-Zugang wieder her; wir untersuchen keine Diebstahlfälle und machen keine Blockchain-Transaktionen rückgängig.
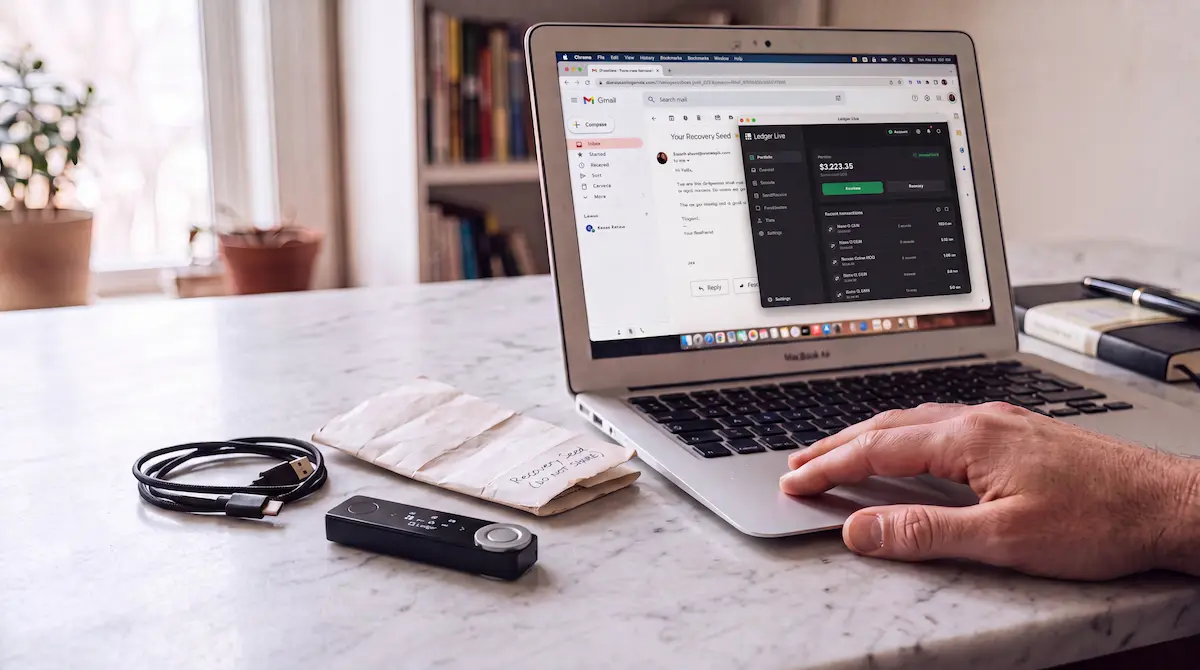
Aus Ihrer Wallet sind Gelder verschwunden, oder Sie haben von einem „Ledger-Hack“ gelesen und sind unsicher, was das für Sie bedeutet. In beiden Fällen ist der Ausgangspunkt derselbe: die dokumentierten Vorfälle bei Ledger von den Wegen zu trennen, auf denen Hardware Wallets tatsächlich kompromittiert werden. Davon hängt ab, was Sie als Nächstes tun sollten.
Kann eine Ledger Hardware Wallet gehackt werden?
Nicht aus der Ferne, und nicht so, wie sich die meisten das vorstellen. Ein Ledger Gerät speichert private Schlüssel in einem Secure-Element-Chip: einer manipulationssicheren Komponente, die nach Common Criteria je nach Modell mit EAL5+ oder EAL6+ zertifiziert und darauf ausgelegt ist, Schlüsseldaten selbst bei einem direkten physischen Angriff nicht preiszugeben. Es gibt keinen öffentlich dokumentierten Fall, in dem jemand aus der Ferne private Schlüssel aus einem Ledger Gerät extrahiert und Gelder direkt über die Hardware abgezogen hat. Hinter den dokumentierten Fällen eines „gehackten“ Ledgers steckt etwas anderes: eine Phishing-Seite, eine offengelegte Wiederherstellungsphrase oder ein bösartiger Genehmigungsdialog. Diese Unterscheidung ist wichtig, weil sie zeigt, wo die eigentliche Schwachstelle lag.
Worum es bei Ledgers eigenen Sicherheitsvorfällen tatsächlich ging
Im Juli 2020 wurde die E-Commerce- und Marketing-Datenbank von Ledger über einen missbrauchten API-Schlüssel gehackt. Laut Ledgers eigener Mitteilung wurden dabei von rund 272.000 Kundinnen und Kunden Namen, Postanschriften und Telefonnummern offengelegt, und insgesamt flossen etwa eine Million E-Mail-Adressen ab. Private Schlüssel, Wiederherstellungsphrasen, Wallet Daten und Gelder waren nicht betroffen. Der Vorfall betraf die Server des Unternehmens, nicht die Gerätebene.
Was folgte, war eine anhaltende und gut finanzierte Phishing-Kampagne, die diese geleakten Daten nutzte. Gezielte E-Mails mit echten Kundennamen, überzeugende gefälschte Ledger-Websites und vorgetäuschte Support-Kontakte waren alle darauf ausgelegt, an die Wiederherstellungsphrasen von Menschen zu kommen, die einen Ledger nutzten und den Kontakt für echt hielten. Die darauf folgenden Verluste entstanden dadurch, dass Betroffene ihre 24 Wörter in diese Fallen eintippten, nicht durch eine Kompromittierung der Hardware selbst: Laut Ledgers Mitteilung bleiben Gelder sicher, solange die 24 Wörter nie weitergegeben wurden.
Im Dezember 2023 wurde Ledgers Connect Kit – eine JavaScript-Bibliothek, über die sich viele DeFi-Anwendungen mit Hardware Wallets verbinden – durch einen Supply-Chain-Angriff auf die Zugangsdaten einer ehemals bei Ledger beschäftigten Person kompromittiert. Der eingeschleuste bösartige Code forderte dazu auf, betrügerische Transaktionen über die eigene Wallet freizugeben. Das war ein Angriff auf die Software-Ebene, der die Browser-Oberfläche betraf, nicht das Sicherheitsmodell des Ledger Geräts. Wer die Aufforderungen bestätigte, verlor Gelder; wer das nicht tat, blieb verschont. Laut Ledgers Vorfallbericht wurden weniger als zwei Stunden lang aktiv Gelder abgezogen.
Im Januar 2026 meldete Global-e, das Unternehmen, das die Bestellungen auf Ledger.com abwickelt, einen unbefugten Zugriff auf seine Bestelldaten. Laut Ledgers Hinweis enthielten die offengelegten Datensätze Namen, Post- und E-Mail-Adressen, Telefonnummern und Bestelldetails; Ledgers eigene Systeme, die Geräte und die Wiederherstellungsphrasen waren nicht betroffen. Wie schon das Datenleck von 2020 liefert auch dieser Vorfall Phishing-Betrügern echte Namen und Adressen.
Wie Ledger Wallets tatsächlich kompromittiert werden
Phishing und gefälschte Apps
Phishing ist die erste Ursache, die Sie ausschließen sollten. Gefälschte E-Mails, gefälschte Download-Seiten für Ledger Wallet (früher Ledger Live) und gefälschte Support-Konten auf Reddit und Telegram fragen alle nach Ihrer 24-Wort-Wiederherstellungsphrase – unter dem Deckmantel eines Firmware-Updates, einer Kontoverifizierung oder eines Sicherheitsalarms. Wer diese 24 Wörter hat, hat die Wallet: Damit lässt sich jeder private Schlüssel neu erzeugen und jedes Konto leeren, meist innerhalb von Minuten. Ledger erklärt selbst, nie nach Ihren 24 Wörtern zu fragen. Wie jede Art von Phishing-Angriff funktioniert und woran Sie die Warnzeichen erkennen, erklärt unser Leitfaden zu gefälschten Ledger Geräten und Betrugsmaschen.
Gefälschte Geräte
Gefälschte Hardware ist ein selteneres, aber dokumentiertes Risiko. Manipulierte Geräte, die äußerlich genau wie ein echter Ledger aussehen, können mit einer Wiederherstellungsphrase ausgeliefert werden, die Angreifern bereits bekannt ist; jeder Coin, der an diese Wallet gesendet wird, ist für sie sofort zugänglich. Manche gefälschten Geräte weisen dazu an, eine auf einer Karte im Karton aufgedruckte Phrase zu verwenden, statt eine neue zu erzeugen. Ein echter Ledger erzeugt bei der Ersteinrichtung immer eine neue, zufällige Phrase. Kaufen Sie nur bei ledger.com oder einem offiziell gelisteten autorisierten Händler und führen Sie vor dem Einzahlen von Guthaben den Genuine Check in der App Ledger Wallet aus. Ledger rät außerdem, jedes unerwartete Paket, jeden unerwarteten Brief und jedes „Ersatzgerät“ als Betrug zu behandeln: Das Unternehmen verschickt nie physische Gegenstände und fordert nie dazu auf, QR-Codes zu scannen.
Offengelegte Wiederherstellungsphrase
Als offengelegt gilt eine Wiederherstellungsphrase immer dann, wenn Ihre 24 Wörter auf irgendeinem Weg für jemand anderen sichtbar wurden: ein Foto auf einem später kompromittierten Telefon, Wörter, die auf einem verbundenen Gerät eingetippt wurden, ein Backup in einem E-Mail-Postfach oder Cloud-Speicher oder eine Phrase, die auf einer gefälschten Website eingegeben wurde. Die Phrase muss nicht im selben Moment gestohlen werden. Sie kann Monate oder Jahre später gefunden und verwendet werden. Wie Sie eine Wiederherstellungsphrase künftig sicher aufbewahren, lesen Sie hier.
Bösartige Transaktionsgenehmigungen
Der Connect-Kit-Vorfall vom Dezember 2023 zeigte einen vierten Weg: Wer nicht an Ihre Schlüssel herankommt, kann Ihre Wallet trotzdem leeren, wenn es gelingt, Sie zur Freigabe einer betrügerischen Transaktion zu verleiten. Bösartige dApps, gefälschte Genehmigungsdialoge und kompromittierte Wallet-Connect-Bibliotheken können plausibel aussehende Transaktionen anzeigen, die ein Konto leeren, sobald sie signiert werden. Das Gerät bleibt sicher; die Genehmigung ist die Angriffsfläche. Prüfen Sie jede Signatur auf dem Bildschirm des Geräts selbst, nicht im Browserfenster, und signieren Sie nie eine Transaktion, die Sie nicht vollständig nachvollziehen können. Aus diesem Grund empfiehlt Ledger, wo möglich Clear Signing und zusätzlich die Funktion Transaction Check zu nutzen.
Wenn Gelder verschwunden sind: was Sie sofort tun sollten
Zahlen Sie keine weiteren Gelder in die kompromittierte Wallet ein: Alles, was Sie senden, kann ebenso schnell abgezogen werden wie das bisherige Guthaben, denn wer die Wiederherstellungsphrase besitzt, kontrolliert jede Adresse, die daraus erzeugt wird. Wenn andere Wallets dieselbe Wiederherstellungsphrase verwenden, übertragen Sie diese Gelder sofort in eine neue Wallet mit einer vollständig neuen Wiederherstellungsphrase, bevor Sie irgendetwas anderes tun.
Dokumentieren Sie anschließend alles: Transaktions-Hashes, Zeitstempel, Wallet Adressen und alle E-Mails, URLs oder Nachrichten, mit denen Sie vor dem Verschwinden der Gelder zu tun hatten. Strafverfolgungsbehörden ermitteln durchaus bei Krypto-Diebstahl, und erst diese Dokumentation macht einen Fall bearbeitbar. In den USA ist das Internet Crime Complaint Center (IC3) des FBI die Meldestelle; in anderen Ländern ist die örtliche Einheit für Finanz- oder Cyberkriminalität der richtige Anlaufpunkt.
Können gestohlene Kryptowerte zurückgeholt werden?
Blockchain Transaktionen sind konstruktionsbedingt unumkehrbar. Sobald Gelder eine Wallet verlassen, kontrolliert sie die empfangende Seite, und kein Dienst kann die Übertragung rückgängig machen. Blockchain-Forensik kann zeigen, wohin die Gelder geflossen sind: Alle Transaktionen sind auf der Blockchain öffentlich sichtbar, und Strafverfolgungsbehörden können manchmal Gelder einfrieren, die bei einem kooperierenden Dienst liegen. Gestohlene Gelder on-chain zu verfolgen heißt nicht, sie zurückzubekommen, und wer verspricht, gestohlene Gelder gegen eine Vorauszahlung zurückzuholen, betreibt einen Recovery Scam – und macht Betroffene ein zweites Mal zum Opfer. Das IC3 erklärt selbst, dass es nicht mit Anwaltskanzleien oder Krypto-Diensten zusammenarbeitet, um verlorene Gelder zurückzuholen, und Opfer nie direkt kontaktiert, um Informationen oder Geld zu verlangen.
Crypto Recovers bearbeitet keine Diebstahl- oder Betrugsfälle. Unser Schwerpunkt ist die technische Zugangswiederherstellung: für Menschen, die ihre Kryptowerte noch besitzen, aber wegen fehlender Wörter in einer Wiederherstellungsphrase, einer ungültigen Wiederherstellungsphrase oder eines beschädigten Backups nicht mehr darauf zugreifen können. Auch in diesen Fällen verwahren wir Ihre Kryptowerte nie und kommen mit ihnen nicht in Berührung. Wenn Ihre Gelder von Dritten gestohlen wurden, gilt der oben beschriebene Weg: Dokumentieren Sie alles und melden Sie den Diebstahl den Strafverfolgungsbehörden.
Wenn es bei Ihnen um verlorenen Zugang statt um Diebstahl geht, lassen Sie den Zugang zu Ihrer Ledger Wallet wiederherstellen. Eine vollständig verlorene Wiederherstellungsphrase können wir nicht rekonstruieren: Ohne Wörter und ohne anderes Material gibt es nichts, womit sich arbeiten ließe. Ist Ihre Phrase unvollständig oder enthält sie ein ungültiges Wort, können wir möglicherweise helfen; wir übernehmen Fälle mit bis zu vier fehlenden Wörtern, und unser Leitfaden zu einer unvollständigen Ledger Wiederherstellungsphrase erklärt, was eine solche Suche möglich macht.
FAQ: Ledger-Hack
Wurde Ledger jemals gehackt?
Die E-Commerce-Datenbank von Ledger wurde 2020 gehackt, wobei Kontaktdaten von Kundinnen und Kunden offengelegt wurden, und 2023 wurde eine Ledger-Bibliothek (Connect Kit) kompromittiert. Im Januar 2026 verschafften sich Unbefugte Zugriff auf Bestelldaten bei Ledgers Zahlungsdienstleister Global-e. Kein Vorfall legte private Schlüssel oder Wiederherstellungsphrasen aus den Ledger Geräten selbst offen.
Kann ein Ledger aus der Ferne gehackt werden?
Es gibt keinen öffentlich dokumentierten Fall, in dem jemand aus der Ferne private Schlüssel aus einem Ledger Gerät extrahiert hat. In der Praxis erfolgen Kompromittierungen über Phishing, offengelegte Wiederherstellungsphrasen, gefälschte Geräte oder betrügerische Transaktionsfreigaben – nicht über die Hardware.
Mein Ledger wurde „gehackt“ – was soll ich zuerst tun?
Übertragen Sie sofort alle verbleibenden Gelder aus jeder Wallet, die diese Wiederherstellungsphrase verwendet, in eine neue Wallet mit neuer Phrase. Dokumentieren Sie dann Transaktions-Hashes und Zeitstempel und melden Sie den Diebstahl der zuständigen Strafverfolgungsbehörde. Zahlen Sie keine weiteren Gelder in die kompromittierte Wallet ein.
Kann eine Wiederherstellungsphrase aus einem Ledger Gerät gestohlen werden?
Nein. Das Secure Element gibt die Phrase nicht preis, und kein öffentlich dokumentierter Angriff hat sie aus der Hardware extrahiert. Gefährdet ist die Phrase auf Papier, auf Fotos, in der Cloud und in Phishing-Formularen – nicht im Gerät.