Blog
Portfel Ledger zhakowany? Jak do tego dochodzi i co robić
W skrócie
Zgłoszone „włamanie do Ledgera” wymaga ustalenia przyczyny: phishing, ujawnienie frazy odzyskiwania i zatwierdzenie złośliwej transakcji to różne problemy. Wyciek danych klientów z 2020 r. i atak na Connect Kit z 2023 r. nie polegały na wyodrębnieniu kluczy prywatnych z urządzeń.
Zanim brak salda zostanie uznany za kradzież, należy sprawdzić historię transakcji. Po ujawnieniu frazy pozostałe środki trzeba przenieść do portfela z nową frazą wygenerowaną na zaufanym urządzeniu. Zmiana PIN-u nie zastępuje przejętych kluczy. Należy zachować hashe transakcji oraz istotne wiadomości i zgłosić potwierdzoną kradzież. Crypto Recovers odzyskuje utracony dostęp do portfeli; nie prowadzi dochodzeń w sprawach kradzieży ani nie cofa transakcji blockchain.
Zniknęły środki albo przeczytali Państwo o „włamaniu do Ledgera” i nie mają pewności, co to oznacza. W obu przypadkach punkt wyjścia jest ten sam: trzeba odróżnić udokumentowane incydenty dotyczące Ledgera od rzeczywistych sposobów przejmowania portfeli sprzętowych, bo od tego zależy, co zrobić dalej.
Czy portfel sprzętowy Ledger może zostać zhakowany?
Nie zdalnie i nie w taki sposób, jak wyobraża sobie większość ludzi. Urządzenie Ledger przechowuje klucze prywatne w chipie Secure Element: komponencie odpornym na manipulacje, który ma certyfikat Common Criteria EAL5+ lub EAL6+, zależnie od modelu, i jest zaprojektowany tak, by nie ujawniać danych kluczy nawet podczas bezpośredniego ataku fizycznego. Nie ma publicznie udokumentowanego przypadku zdalnego wyodrębnienia kluczy prywatnych z urządzenia Ledger i wyprowadzenia środków bezpośrednio przez sprzęt. Udokumentowane przypadki „zhakowanego” Ledgera dotyczą czegoś innego: strony phishingowej, ujawnionej frazy odzyskiwania lub złośliwej prośby o zatwierdzenie. To rozróżnienie ma znaczenie, bo wskazuje, gdzie naprawdę leżała słabość.
Czego naprawdę dotyczyły incydenty bezpieczeństwa w samym Ledgerze
W lipcu 2020 r. doszło do włamania do bazy danych sklepu internetowego i działu marketingu firmy Ledger z wykorzystaniem klucza API. Według komunikatu samego Ledgera ujawniono imiona i nazwiska, adresy pocztowe i numery telefonów około 272 000 klientów, a łącznie wyciekło mniej więcej milion adresów e-mail. Wyciek nie objął kluczy prywatnych, fraz odzyskiwania ani danych portfeli i nie dał dostępu do środków. Naruszenie dotyczyło serwerów firmy, a nie urządzeń.
Potem nastąpiła długotrwała i dobrze finansowana kampania phishingowa, która wykorzystywała wykradzione dane. Celowane e-maile z prawdziwymi imionami i nazwiskami klientów, przekonujące fałszywe strony Ledgera i podszywanie się pod pomoc techniczną miały jeden cel: zdobyć frazy odzyskiwania od użytkowników Ledgera przekonanych, że kontakt jest prawdziwy. Późniejsze straty były skutkiem wpisania 24 słów w te pułapki, a nie naruszenia samego sprzętu: według komunikatu Ledgera środki są bezpieczne, o ile 24 słów nigdy nikomu nie przekazano.
W grudniu 2023 r. Connect Kit Ledgera – biblioteka JavaScript, której wiele aplikacji DeFi używa do łączenia się z portfelami sprzętowymi – został naruszony w wyniku ataku na łańcuch dostaw, wymierzonego w dane logowania osoby, która wcześniej pracowała dla Ledgera. Wstrzyknięty złośliwy kod nakłaniał użytkowników do zatwierdzania oszukańczych transakcji w ich portfelach. Był to atak na warstwę oprogramowania, obejmujący interfejs przeglądarki, a nie model bezpieczeństwa urządzenia Ledger. Użytkownicy, którzy zatwierdzili monity, stracili środki; pozostali nie ponieśli strat. Według raportu z incydentu Ledgera aktywne wyprowadzanie środków trwało krócej niż dwie godziny.
W styczniu 2026 r. Global-e, firma obsługująca zamówienia w sklepie Ledger.com, poinformowała o nieuprawnionym dostępie do swoich danych zamówień. Według informacji opublikowanej przez Ledgera ujawnione rekordy zawierały imiona i nazwiska, adresy pocztowe i e-mail, numery telefonów oraz szczegóły zamówień; incydent nie objął własnych systemów Ledgera, urządzeń ani fraz odzyskiwania. Podobnie jak wyciek z 2020 r., ten incydent daje oszustom prawdziwe imiona, nazwiska i adresy, które mogą wykorzystać w phishingu.
Jak naprawdę dochodzi do przejęcia portfeli Ledger
Phishing i fałszywe aplikacje
Phishing to pierwsza przyczyna, którą należy wykluczyć. Fałszywe e-maile, fałszywe strony pobierania Ledger Wallet (dawniej Ledger Live) i fałszywe konta wsparcia na Reddicie i Telegramie proszą o 24-wyrazową frazę odzyskiwania pod pretekstem aktualizacji oprogramowania układowego, weryfikacji konta lub alertu bezpieczeństwa. Kto ma te 24 słowa, ma portfel: może odtworzyć każdy klucz prywatny i opróżnić każde konto, zwykle w ciągu kilku minut. Sam Ledger zapewnia, że nigdy nie poprosi o te 24 słowa. Nasz przewodnik po fałszywych urządzeniach Ledger i oszustwach Ledger wyjaśnia, jak działa każdy rodzaj ataku phishingowego i jak wyglądają sygnały ostrzegawcze.
Podrobione urządzenia
Podrobiony sprzęt to mniej powszechne, ale udokumentowane ryzyko. Zmodyfikowane urządzenia, z zewnątrz identyczne z prawdziwym Ledgerem, mogą być dostarczane z frazą odzyskiwania, którą atakujący już znają: każda moneta wysłana do takiego portfela od razu trafia w ich ręce. Niektóre fałszywe urządzenia każą użyć frazy wydrukowanej na karcie w pudełku zamiast wygenerować nową. Prawdziwy Ledger zawsze generuje nową, losową frazę podczas pierwszej konfiguracji. Kupować należy wyłącznie na ledger.com lub u oficjalnie wymienionego autoryzowanego sprzedawcy, a przed dodaniem środków uruchomić test Genuine Check (kontrolę autentyczności) w Ledger Wallet. Ledger zaleca też, by każdą nieoczekiwaną paczkę, list lub „urządzenie zastępcze” traktować jako oszustwo: firma nigdy nie wysyła fizycznych przedmiotów ani nie prosi o zeskanowanie kodów QR.
Ujawnienie frazy odzyskiwania
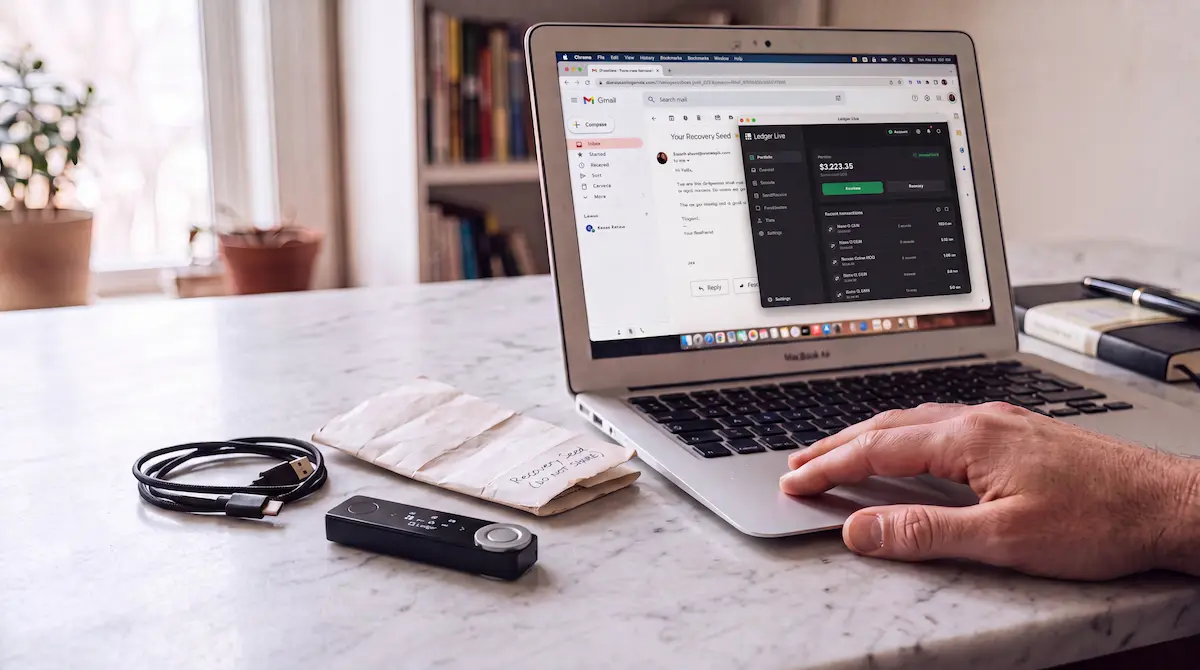
Ujawnienie frazy odzyskiwania obejmuje wszystko, przez co Państwa 24 słowa stały się widoczne dla kogoś innego: zdjęcie na telefonie, który później został przejęty, słowa wpisane na podłączonym urządzeniu, kopia zapasowa przechowywana w poczcie e-mail lub w chmurze albo fraza wprowadzona na fałszywej stronie. Fraza nie musi zostać skradziona od razu. Może zostać znaleziona i wykorzystana po miesiącach lub latach. Jak bezpiecznie przechowywać frazę odzyskiwania w przyszłości, wyjaśniamy tutaj.
Złośliwe zatwierdzanie transakcji
Incydent z Connect Kit z grudnia 2023 r. pokazał czwartą drogę: nawet bez dostępu do kluczy można opróżnić portfel, jeśli uda się nakłonić Państwa do zatwierdzenia oszukańczej transakcji. Złośliwe dApps, fałszywe prośby o zatwierdzenie i naruszone biblioteki do łączenia portfeli mogą wyświetlać wiarygodnie wyglądające transakcje, które po podpisaniu opróżniają konto. Urządzenie pozostaje bezpieczne; powierzchnią ataku jest zatwierdzenie. Każdy podpis należy weryfikować na ekranie samego urządzenia, nie w oknie przeglądarki, i nigdy nie podpisywać transakcji, której nie rozpoznają Państwo w pełni. Dlatego Ledger zaleca, by tam, gdzie to możliwe, korzystać z Clear Signing, a także z funkcji Transaction Check.
Jeśli środki zniknęły: co zrobić natychmiast
Do naruszonego portfela nie wolno dodawać kolejnych środków: wszystko, co tam trafi, może zostać wyprowadzone równie szybko jak poprzednie saldo, ponieważ ten, kto zna frazę odzyskiwania, kontroluje każdy adres, który z niej powstaje. Jeśli inne portfele korzystają z tej samej frazy odzyskiwania, proszę natychmiast przenieść te środki do nowego portfela z całkowicie nową frazą, przed jakimkolwiek innym działaniem.
Następnie trzeba wszystko udokumentować: hashe transakcji, znaczniki czasu, adresy portfeli oraz wszelkie e-maile, adresy URL i wiadomości, z którymi mieli Państwo kontakt przed zniknięciem środków. Organy ścigania rzeczywiście prowadzą postępowania w sprawie kradzieży kryptowalut, a to właśnie ta dokumentacja pozwala nadać sprawie bieg. W USA zgłoszenia przyjmuje Internet Crime Complaint Center (IC3) FBI; w innych krajach punktem wyjścia jest lokalna jednostka zajmująca się przestępczością finansową lub cyberprzestępczością.
Czy skradzione kryptowaluty można odzyskać?
Transakcje w blockchainie są z założenia nieodwracalne. Gdy środki opuszczą portfel, kontroluje je strona, która je otrzymała, i żadna usługa nie może cofnąć transakcji. Analityka blockchain może natomiast pokazać, dokąd trafiły środki: wszystkie transakcje są publicznie widoczne w blockchainie, a organy ścigania mogą czasem zamrozić środki znajdujące się w serwisie skłonnym do współpracy. Śledzenie skradzionych środków w blockchainie to nie to samo co ich odzyskanie, a każdy, kto obiecuje odzyskać skradzione środki w zamian za opłatę z góry, prowadzi oszustwo „na odzyskanie środków” – przez co ofiara zostaje poszkodowana po raz drugi. Samo IC3 informuje, że nie współpracuje z kancelariami prawnymi ani firmami kryptowalutowymi w celu odzyskiwania utraconych środków i nigdy nie zwraca się bezpośrednio do ofiar z prośbą o informacje ani pieniądze.
Crypto Recovers nie zajmuje się sprawami kradzieży ani oszustw. Nasza specjalność to techniczne odzyskiwanie dostępu: pomagamy osobom, które nadal posiadają swoje kryptowaluty, ale nie mogą się do nich dostać z powodu brakujących słów we frazie odzyskiwania, nieprawidłowej frazy odzyskiwania lub uszkodzonej kopii zapasowej. Również w takich sprawach nigdy nie przechowujemy Państwa kryptowalut ani nimi nie dysponujemy. Jeśli środki zostały skradzione przez osobę trzecią, należy postąpić tak, jak opisano wyżej: wszystko udokumentować i zgłosić kradzież organom ścigania.
Jeśli Państwa problem dotyczy utraty dostępu, a nie kradzieży, właściwą drogą jest odzyskanie dostępu do portfela Ledger. Całkowicie utraconej frazy odzyskiwania nie jesteśmy w stanie odtworzyć: bez żadnych słów i innych materiałów nie ma od czego zacząć. Jeśli fraza jest niekompletna lub zawiera nieprawidłowe słowo, możliwe, że zdołamy pomóc; pracujemy z maksymalnie czterema brakującymi słowami, a nasz przewodnik o niekompletnej frazie odzyskiwania Ledgera wyjaśnia, co umożliwia takie poszukiwania.
FAQ: włamanie do Ledgera
Czy Ledger kiedykolwiek został zhakowany?
W 2020 r. doszło do włamania do bazy danych sklepu internetowego Ledgera, w wyniku którego ujawniono dane kontaktowe klientów, a w 2023 r. naruszono bibliotekę Ledgera (Connect Kit). W styczniu 2026 r. osoby nieuprawnione uzyskały dostęp do danych zamówień przechowywanych przez Global-e, operatora płatności Ledgera. Żaden incydent nie ujawnił kluczy prywatnych ani fraz odzyskiwania z samych urządzeń Ledger.
Czy Ledger może zostać zhakowany zdalnie?
Nie ma publicznie udokumentowanego przypadku zdalnego wyodrębnienia kluczy prywatnych z urządzenia Ledger. W praktyce do przejęcia dochodzi przez phishing, ujawnione frazy odzyskiwania, podrobione urządzenia lub oszukańcze zatwierdzenia transakcji – nie przez sprzęt.
Mój Ledger został „zhakowany” – co zrobić najpierw?
Wszystkie pozostałe środki z każdego portfela używającego tej frazy odzyskiwania należy natychmiast przenieść do nowego portfela z nową frazą. Następnie trzeba udokumentować hashe transakcji i znaczniki czasu oraz zgłosić kradzież właściwemu organowi ścigania. Do naruszonego portfela nie wolno dodawać kolejnych środków.
Czy fraza odzyskiwania może zostać skradziona z urządzenia Ledger?
Nie. Secure Element nie ujawnia frazy, a żaden publicznie udokumentowany atak nie wyodrębnił jej ze sprzętu. Fraza jest zagrożona na papierze, na zdjęciach, w chmurze i w formularzach phishingowych – nie wewnątrz urządzenia.