
Blog
Estafas de Trezor y dispositivos Trezor falsos: cómo detectarlos
En resumen
Un mensaje que diga venir de Trezor y le pida su copia de recuperación, su PIN o su passphrase es una señal de alerta, aunque parezca un aviso de seguridad urgente. Las estafas de Trezor también usan descargas falsas de Suite, dispositivos falsificados y tarjetas de recuperación ya rellenadas. Verifique software e instrucciones por su cuenta en trezor.io, sin seguir el enlace recibido.
Si ya reveló su frase de recuperación, transfiera los fondos restantes a una wallet nueva, con una frase nueva generada en un dispositivo fiable. Comunique el intento de phishing por los canales oficiales de soporte de Trezor.
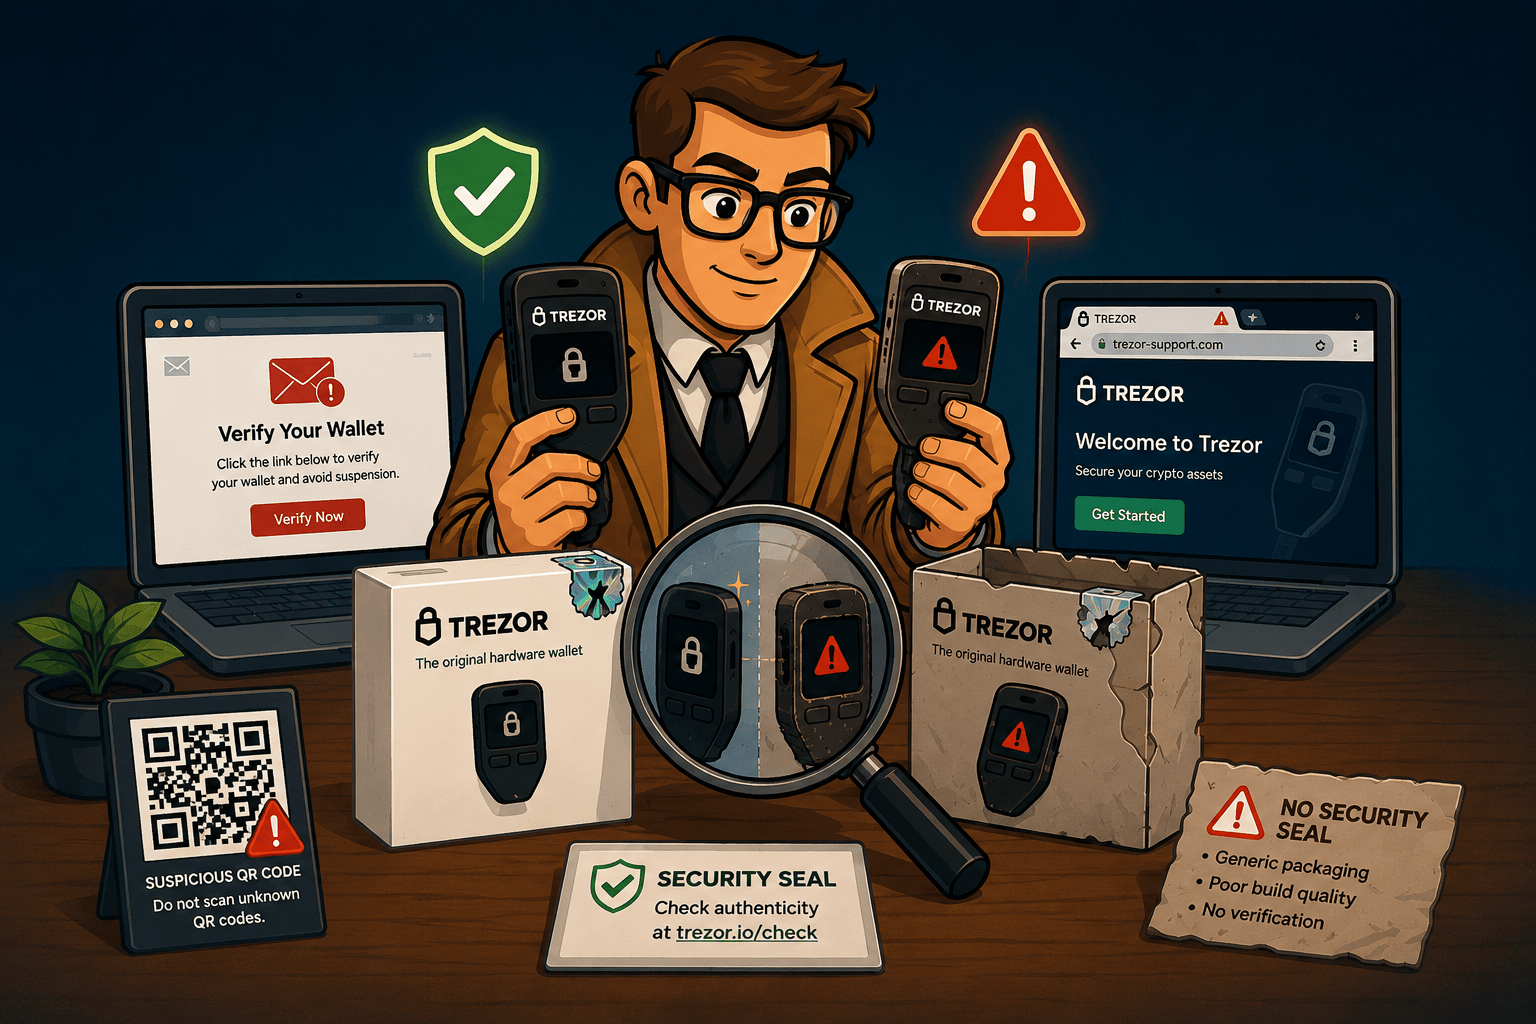
Ha recibido un correo que dice venir de Trezor, o un dispositivo que no le inspira confianza, y probablemente haya un estafador detrás. Quienes tienen un Trezor son blanco de correos convincentes, sitios web falsos y dispositivos falsificados, y casi todas estas estafas tienen el mismo objetivo: engañarle para que revele su frase de recuperación, porque quien tiene su semilla controla sus fondos.
Esta guía repasa las estafas de Trezor más comunes, como los correos falsos sobre brechas de datos, el phishing con un supuesto «authentication check» y el hardware falsificado, para que sepa reconocer las señales de alarma y mantener sus criptos a salvo.
Por qué tener un Trezor le convierte en objetivo
Una hardware wallet mantiene sus claves privadas fuera de línea, lo que las expone menos al malware de su ordenador. Eso no hace que todos los dispositivos sean inmunes a los ataques físicos: el riesgo depende del modelo, del firmware y de la configuración de seguridad, como explicamos en nuestro artículo sobre si se puede piratear un Trezor.
El phishing se aprovecha de su confianza. Si los estafadores consiguen que escriba en un sitio web su frase de recuperación de 12, 20 o 24 palabras, que Trezor llama ahora «copia de seguridad de la billetera», o que compre un dispositivo que ya han manipulado, no necesitan piratear nada: es usted quien les entrega las claves. Una vez que se sabe que la semilla es siempre el verdadero objetivo, casi todas las estafas de Trezor resultan fáciles de detectar.
Correos fraudulentos en nombre de Trezor: brechas falsas y mensajes de «authentication check»
La estafa de Trezor más común llega a su bandeja de entrada. Estos correos buscan generar pánico y urgencia para que actúe antes de pensar.
Un ejemplo muy difundido es el correo falso sobre una brecha de datos. Las víctimas recibieron un mensaje que afirmaba que Trezor había sufrido un incidente de seguridad que afectaba a un número concreto de clientes y les instaba a descargar el «último Trezor Suite» y a configurar un PIN nuevo. El enlace de descarga llevaba a un sitio suplantado idéntico al auténtico, a veces con trucos de Punycode para que la dirección pareciera ser suite.trezor.com cuando en realidad era otro dominio disfrazado. Cualquiera que conectara su wallet e introdujera su frase de recuperación se la entregaba directamente a los atacantes. En algunos casos, los estafadores llegaron a abusar del propio formulario de contacto de Trezor para dar más credibilidad a sus mensajes.
Muy parecida es la variante del «authentication check» o de la «wallet verification», presentada como una comprobación de autenticación o de la wallet. Aquí, el correo o la ventana emergente afirma que su wallet debe completar con urgencia una comprobación de seguridad, una autenticación o una validación, o de lo contrario quedará bloqueada o perderá el acceso. La supuesta comprobación siempre termina igual: le pide que introduzca o confirme su frase de recuperación. Ningún proceso de autenticación real necesita jamás su frase de recuperación.
Incluso hay una versión fuera de línea. Los estafadores han enviado por correo postal cartas con apariencia oficial a la clientela de Trezor, en las que se pedía escanear un código QR y «revalidar» la wallet introduciendo la semilla. El canal cambia, el truco no.
Cómo detectar un correo fraudulento en nombre de Trezor:
- El único sitio web oficial de Trezor es trezor.io. No es trezor.com, ni ninguna dirección parecida con caracteres o guiones de más.
- Trezor nunca le enviará un correo, un mensaje ni una carta para pedirle su frase de recuperación, su PIN o su passphrase. Nunca. Su propia guía sobre estafas indica que cualquier mensaje que diga venir de Trezor por SMS, WhatsApp, Telegram, llamada telefónica o carta postal debe tratarse como phishing.
- Las noticias reales sobre brechas o seguridad se publican en trezor.io, así que escriba la dirección a mano en lugar de hacer clic en un enlace de un correo.
- La urgencia delata la estafa. «Act now or lose access» (actuar ya o perder el acceso) es presión, no un procedimiento.
Dispositivos Trezor falsos: hardware falsificado y manipulado
Algunas estafas de Trezor atacan el propio hardware, antes incluso de que llegue a sus manos. En 2023, especialistas en seguridad de Kaspersky analizaron un Trezor Model T falsificado que parecía auténtico por fuera, sellos holográficos incluidos, pero que por dentro había sido modificado para robar fondos.
En lugar de la soldadura por ultrasonidos de los dispositivos auténticos, el falso estaba unido con pegamento y cinta. Su microcontrolador había sido sustituido por otro con la protección de lectura desactivada. Lo más grave de todo: el firmware no generaba una frase de recuperación nueva y aleatoria. Usaba en secreto una de las pocas semillas generadas de antemano que los atacantes ya tenían. Así, los fondos de la víctima podían vaciarse aunque el dispositivo nunca se hubiera usado en línea, porque los delincuentes tenían las claves desde el primer momento.
Señales de alarma de un Trezor falso o manipulado:
- El dispositivo llega con una frase de recuperación ya escrita, o con una tarjeta que le indica que use una semilla o un PIN concretos. Un Trezor auténtico siempre genera una semilla completamente nueva que solo usted ve, durante la configuración inicial que realiza.
- Un embalaje que parece abierto y vuelto a precintar, pegado o dañado, o sellos holográficos sospechosos.
- Instrucciones de configuración que se saltan el proceso oficial de trezor.io/start o que le dirigen a otra aplicación o a otro sitio web.
- Advertencias sobre la autenticidad del firmware durante la configuración, que nunca debe ignorar.
Cómo comprar un Trezor de forma segura:
- Compre solo en la tienda oficial de Trezor o en un revendedor autorizado que figure en trezor.io. Evite las plataformas de compraventa, los sitios de subastas y las «ofertas» de terceros.
- Configure el dispositivo personalmente, desde cero, siguiendo trezor.io/start.
- Asegúrese de que el dispositivo genere su semilla delante de usted y de que la anote personalmente.
Otras estafas de Trezor que conviene conocer
Más allá de los correos y los dispositivos falsos, hay otros patrones que se repiten una y otra vez:
- Soporte falso. Los estafadores se hacen pasar por el «soporte de Trezor» en redes sociales, en ventanas emergentes de chat o por teléfono, y luego piden su semilla para «arreglar» un problema. El soporte real nunca la necesita. Trezor advierte de que los estafadores ya usan la IA para imitar al soporte por texto, voz y vídeo, así que un mensaje de aspecto profesional no demuestra nada. Si su dispositivo está bloqueado porque olvidó su PIN, la solución es su propia semilla, no que alguien del soporte le ayude con ella.
- Aplicaciones de wallet falsas. Hay aplicaciones maliciosas en tiendas de aplicaciones y extensiones de navegador que imitan Trezor Suite y capturan todo lo que usted escribe. Use únicamente software enlazado desde trezor.io y descargue Trezor Suite desde trezor.io/trezor-suite.
- Sorteos y airdrops. «Send 0.1 BTC to receive 0.2 back» (la promesa de devolverle el doble de lo que envíe), o un airdrop de tokens que le pide conectar la wallet y revelar su semilla. Ambos son robos.
- Servicios de recuperación falsos. Algunos estafadores se hacen pasar por empresas de recuperación de criptos y piden su semilla o un pago inicial elevado. Un servicio legítimo nunca le pide que envíe su semilla por formulario, chat o correo electrónico, y nunca promete resultados; nuestra guía para encontrar una empresa de recuperación legítima explica qué comprobar.
Las reglas de oro para evitar las estafas de Trezor
Casi todas las estafas de Trezor fracasan ante una breve lista de comprobación:
- Mantenga su frase de recuperación en secreto. Si necesita restaurar una wallet, siga el procedimiento oficial de su modelo y compruebe las instrucciones en el propio dispositivo. Nunca revele la frase al soporte ni la introduzca en un sitio de verificación.
- Confíe solo en trezor.io. Escriba la dirección a mano y compre hardware únicamente por canales oficiales.
- Un dispositivo nuevo auténtico nunca viene con una semilla o un PIN ya cargados.
- Trezor nunca se pone en contacto con usted para pedirle su semilla, su PIN o su passphrase.
- Tómese su tiempo. Las estafas viven de la urgencia: que le digan que debe actuar de inmediato es un motivo para detenerse, no para precipitarse.
Si busca una visión más amplia de las buenas prácticas de recuperación, nuestra guía de recuperación de wallets Trezor aplica las mismas reglas de seguridad a la restauración de una wallet.
¿Cree que ha sido víctima de una estafa? Qué hacer ahora
Si acaba de darse cuenta de que algo va mal, actúe rápido pero con cuidado.
Si introdujo su semilla en un sitio o dispositivo sospechoso y todavía tiene acceso, dé por hecho que la wallet está comprometida y mueva sus fondos de inmediato. Configure una wallet nueva en un dispositivo auténtico con una semilla completamente nueva y transfiéralo todo a ella antes de que lo haga el atacante. Si solo hizo clic en un enlace pero no introdujo su semilla, el riesgo es mucho menor, pero de ahora en adelante verifique todo a través de trezor.io.
Si un estafador ha transferido sus fondos, ningún servicio de recuperación, ni siquiera el nuestro, puede revertir la transacción de blockchain confirmada. Solo las autoridades o el exchange receptor pueden actuar, e incluso entonces el resultado no está asegurado. Desconfíe mucho de quien prometa revertir un robo o devolver fondos robados a cambio de un pago: suele ser una segunda estafa dirigida a personas que acaban de ser víctimas.
Denuncie el robo ante la policía y comunique el intento de phishing a Trezor a través de sus canales oficiales de soporte, para que la empresa pueda avisar a otras personas. Conserve las pruebas: identificadores de transacción, direcciones de wallet, capturas de pantalla y los propios mensajes fraudulentos.
Nuestro servicio de recuperación se ocupa de un problema distinto: recuperar el acceso a su propia wallet cuando ha perdido una palabra de la semilla o ha olvidado su passphrase. Si esa es su situación, puede obtener una evaluación honesta a través de nuestro servicio de recuperación de Trezor, y le diremos de antemano qué es posible y qué no. En ningún momento custodiamos sus criptos: si se recupera el acceso, es usted quien transfiere los fondos a una wallet nueva que haya creado y quien paga por separado los honorarios acordados.
Las tácticas de estafa cambian constantemente, así que, ante la duda, deténgase y verifique directamente en trezor.io antes de hacer nada con su wallet.
Preguntas frecuentes sobre estafas de Trezor
¿Envía Trezor correos sobre una brecha de datos en los que me pide actualizar?
Extreme la precaución. Los estafadores han enviado correos falsos sobre brechas de datos en los que se instaba a «actualizar» o a configurar un PIN nuevo a través de un sitio suplantado. Trezor publica las noticias de seguridad reales en trezor.io y nunca pide su frase de recuperación. Si recibe un correo así, no haga clic en nada y verifique directamente en trezor.io.
¿Es real el correo del «Trezor authentication check»?
No. Cualquier correo, ventana emergente o carta que le pida completar un «authentication check», una verificación o una validación introduciendo su frase de recuperación es phishing.
¿Cómo sé si mi Trezor es auténtico?
Compre solo en trezor.io o en un revendedor autorizado, compruebe que el embalaje y los sellos estén intactos y encárguese usted de la configuración a través de trezor.io/start. Un dispositivo auténtico genera una frase de recuperación nueva delante de usted. Si llega con una semilla o un PIN ya configurados, es falso: no lo use.
Trezor me ha pedido mi frase de recuperación. ¿Es normal?
Una solicitud que llega sin que usted la haya pedido, por correo, por mensaje o de un supuesto «soporte», es una estafa. Es distinto cuando la restauración la inicia usted: en el Model One, la «Recuperación estándar» de una copia de seguridad de 24 palabras se hace con la aplicación oficial Trezor Suite. Usted confirma en el dispositivo y después introduce las palabras en Suite, en el orden que muestra el dispositivo. La «Recuperación avanzada» evita escribir las palabras en el ordenador. Siga las instrucciones oficiales de Trezor para la recuperación en el Model One; nunca introduzca la frase a través de un enlace recibido en un mensaje.
¿Puedo recuperar criptos robadas en una estafa de Trezor?
Normalmente no. Una transacción de blockchain confirmada no se puede revertir, así que, en cuanto un estafador mueve sus fondos, quedan fuera de su control. Solo las autoridades o el exchange receptor pueden actuar, e incluso entonces el resultado no está asegurado. Quien prometa recuperar criptomonedas robadas a cambio de un pago por adelantado está, casi con toda seguridad, preparando otra estafa. Los servicios de recuperación como el nuestro solo pueden ayudarle a recuperar el acceso a su propia wallet; no pueden deshacer un robo. Denuncie el robo o el fraude ante la policía y conserve los identificadores de transacción, las direcciones de wallet, las capturas de pantalla y los documentos relacionados.