Blog
Oszustwa Trezor i fałszywe urządzenia Trezor: jak je rozpoznać
W skrócie
Każda wiadomość w imieniu Trezora żądająca kopii zapasowej, PIN-u lub passphrase to sygnał oszustwa, nawet jeśli wygląda jak pilny komunikat bezpieczeństwa o wycieku danych czy „authentication check”. Oszuści używają też fałszywych instalatorów Suite, podrobionych urządzeń i wcześniej wypełnionych kart odzyskiwania. Oprogramowanie należy sprawdzać samodzielnie na trezor.io, a nowy portfel i jego kopię tworzyć wyłącznie podczas własnej konfiguracji.
Jeśli fraza odzyskiwania została już ujawniona, należy przenieść pozostałe środki do nowego portfela z nową frazą wygenerowaną na zaufanym urządzeniu. Próbę phishingu należy zgłosić przez oficjalne kanały wsparcia Trezora.
Przyszedł e-mail, który rzekomo pochodzi od Trezora, albo urządzenie, które budzi Państwa wątpliwości, i najpewniej stoi za tym oszust. Oszuści próbują wprowadzić w błąd osoby korzystające z Trezorów za pomocą przekonujących e-maili, fałszywych stron internetowych i podrobionych urządzeń, a prawie każde takie oszustwo ma ten sam cel: nakłonić Państwa do ujawnienia frazy odzyskiwania, bo kto ma frazę, ten kontroluje środki.
Ten przewodnik omawia najczęstsze oszustwa związane z Trezorem, w tym fałszywe e-maile o wycieku danych, phishing oparty na rzekomym „authentication check” i podrobiony sprzęt, aby łatwiej było rozpoznać sygnały ostrzegawcze i zadbać o bezpieczeństwo kryptowalut.
Dlaczego osoby korzystające z Trezora są celem ataków
Portfel sprzętowy przechowuje klucze prywatne offline, dzięki czemu są one mniej narażone na złośliwe oprogramowanie obecne na komputerze. Nie oznacza to jednak, że każde urządzenie jest odporne na ataki fizyczne: ryzyko zależy od modelu, firmware’u i ustawień zabezpieczeń, co wyjaśniamy w artykule o tym, czy Trezora można zhakować.
Phishing wykorzystuje Państwa zaufanie. Jeśli oszuści przekonają Państwa do wpisania na stronie internetowej 12-, 20- lub 24-wyrazowej frazy odzyskiwania, którą Trezor nazywa teraz „wallet backup”, albo do kupienia urządzenia, które już zmodyfikowali, nie muszą niczego hakować: klucze zostają im oddane dobrowolnie. Kto wie, że prawdziwym celem jest zawsze seed, łatwo rozpozna prawie każde oszustwo związane z Trezorem.
Oszukańcze e-maile w imieniu Trezora: fałszywe wycieki danych i wiadomości „authentication check”
Najczęstsze oszustwo związane z Trezorem trafia prosto do skrzynki odbiorczej. Te e-maile mają wywołać panikę i presję czasu, żeby skłonić do działania bez zastanowienia.
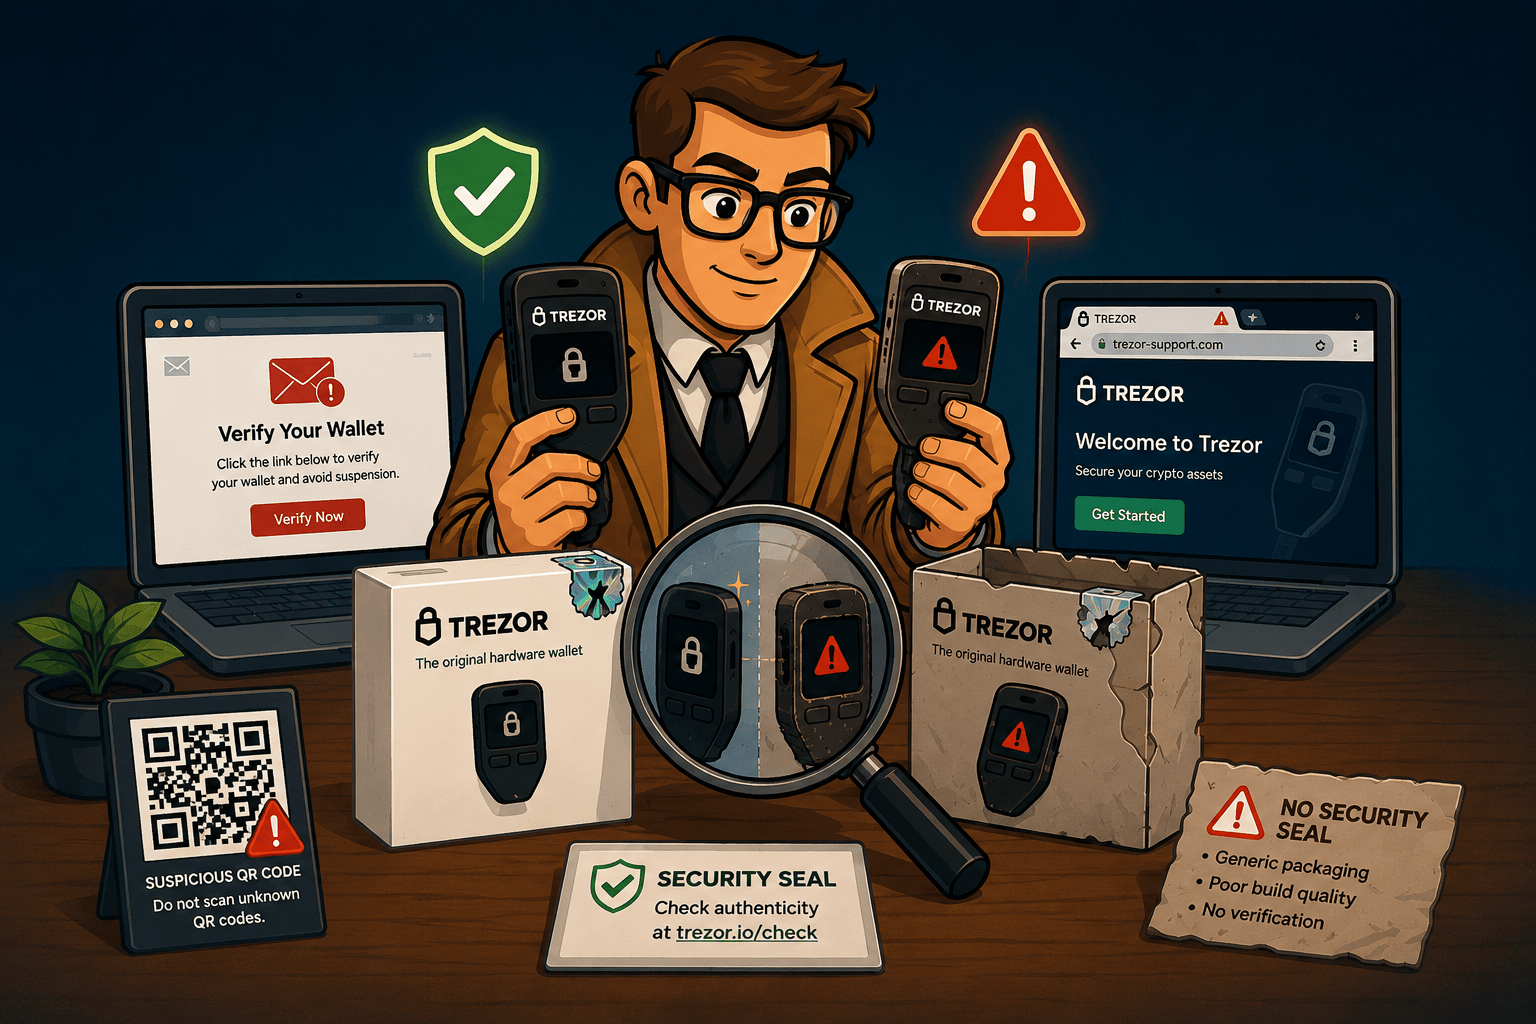
Szeroko opisywanym przykładem jest fałszywy e-mail o wycieku danych. Ofiary dostawały wiadomość, że w Trezorze doszło do incydentu bezpieczeństwa obejmującego konkretną liczbę klientów, z ponagleniem do pobrania „najnowszej wersji Trezor Suite” i ustawienia nowego PIN-u. Link do pobrania prowadził do fałszywej strony, nie do odróżnienia od prawdziwej; czasem dzięki sztuczkom z Punycode adres wyglądał jak suite.trezor.com, choć w rzeczywistości była to zupełnie inna, zamaskowana domena. Podłączenie portfela i wpisanie frazy odzyskiwania oznaczało przekazanie jej prosto atakującym. W niektórych przypadkach oszuści nadużyli nawet formularza kontaktowego samego Trezora, by uwiarygodnić swoje wiadomości.
Bardzo podobny jest wariant z „authentication check” lub „wallet verification”, czyli z rzekomą kontrolą uwierzytelnienia lub weryfikacją portfela. Tu e-mail lub wyskakujące okno twierdzi, że Państwa portfel musi pilnie przejść kontrolę bezpieczeństwa, uwierzytelnienie lub walidację, bo w przeciwnym razie zostanie zablokowany albo dostęp do niego przepadnie. Rzekoma kontrola zawsze kończy się tak samo: prośbą o wpisanie lub potwierdzenie frazy odzyskiwania. Żaden prawdziwy proces uwierzytelniania nigdy nie wymaga podania frazy odzyskiwania.
Istnieje nawet wersja offline. Oszuści rozsyłali pocztą tradycyjną listy stylizowane na oficjalne, z poleceniem zeskanowania kodu QR i „ponownej walidacji” portfela przez wpisanie frazy odzyskiwania. Kanał się zmienia, sztuczka pozostaje ta sama.
Jak rozpoznać oszukańczy e-mail podszywający się pod Trezora:
- Jedyną oficjalną stroną Trezora jest trezor.io. Nie trezor.com ani żaden podobny adres z dodatkowymi znakami lub łącznikami.
- Trezor nigdy nie wyśle e-maila, wiadomości ani listu z prośbą o frazę odzyskiwania, PIN lub passphrase. Nigdy. Według wskazówek Trezora dotyczących oszustw każdą wiadomość rzekomo od Trezora, która przychodzi SMS-em, przez WhatsApp lub Telegram, telefonicznie albo listem, należy traktować jak phishing.
- Prawdziwe informacje o wyciekach danych i bezpieczeństwie są publikowane na trezor.io, więc adres należy wpisać samodzielnie, zamiast klikać link w e-mailu.
- Pośpiech zdradza oszustwo. „Act now or lose access” (działać od razu albo stracić dostęp) to presja, a nie procedura.
Fałszywe urządzenia Trezor: podrobiony i zmodyfikowany sprzęt
Niektóre oszustwa dotyczą samego sprzętu, zanim jeszcze trafi on do Państwa rąk. W 2023 roku zespół badawczy firmy Kaspersky przeanalizował podrobiony egzemplarz Trezora Model T, który z zewnątrz wyglądał na oryginalny, łącznie z holograficznymi plombami, ale wewnątrz został przerobiony tak, by umożliwić kradzież środków.
Zamiast zgrzewania ultradźwiękowego, stosowanego w oryginalnych urządzeniach, obudowę podróbki trzymały klej i taśma. Mikrokontroler wymieniono na taki, w którym wyłączono ochronę przed odczytem. Co najgorsze, firmware nie generował nowej, losowej frazy odzyskiwania. Potajemnie korzystał z jednej z kilku wcześniej wygenerowanych fraz, które atakujący już znali. Środki ofiary można było więc wyprowadzić nawet wtedy, gdy urządzenie nigdy nie było używane online, bo przestępcy mieli klucze od pierwszej chwili.
Sygnały ostrzegawcze fałszywego lub zmodyfikowanego Trezora:
- Urządzenie przychodzi z wpisaną już frazą odzyskiwania albo z kartą, która każe użyć konkretnego seedu lub PIN-u. Prawdziwy Trezor zawsze generuje zupełnie nowy seed, widoczny wyłącznie dla Państwa, podczas samodzielnej konfiguracji.
- Opakowanie, które wygląda na otwierane i ponownie zamknięte, sklejone lub uszkodzone, albo holograficzne plomby budzące wątpliwości.
- Instrukcje konfiguracji pomijające oficjalny proces trezor.io/start albo kierujące do innej aplikacji lub strony.
- Ostrzeżenia o autentyczności firmware’u podczas konfiguracji. Nie wolno ich ignorować.
Jak bezpiecznie kupić Trezora:
- Proszę kupować wyłącznie w oficjalnym sklepie Trezora lub u autoryzowanego sprzedawcy wymienionego na trezor.io. Należy unikać platform sprzedażowych, serwisów aukcyjnych i „okazji” od osób trzecich.
- Proszę skonfigurować urządzenie samodzielnie, od zera, zgodnie z trezor.io/start.
- Proszę dopilnować, aby seed został wygenerowany na Państwa oczach i zapisany własnoręcznie.
Inne oszustwa związane z Trezorem, które warto znać
Poza e-mailami i fałszywymi urządzeniami regularnie powtarza się jeszcze kilka schematów:
- Fałszywe wsparcie. Oszuści podają się za „Trezor Support” w mediach społecznościowych, w wyskakujących oknach czatu lub przez telefon, a potem proszą o seed, aby „naprawić” problem. Prawdziwe wsparcie nigdy go nie potrzebuje. Trezor ostrzega, że oszuści korzystają już z AI, by podszywać się pod wsparcie w wiadomościach tekstowych, głosowych i wideo, więc profesjonalnie wyglądająca wiadomość niczego nie dowodzi. Jeśli urządzenie jest zablokowane, bo zapomnieli Państwo PIN-u, rozwiązaniem jest własny seed, a nie pomoc wsparcia technicznego przy jego użyciu.
- Fałszywe aplikacje portfeli. Złośliwe aplikacje w sklepach z aplikacjami albo rozszerzenia przeglądarki imitują Trezor Suite i przechwytują wszystko, co Państwo wpisują. Należy używać tylko oprogramowania, do którego prowadzą linki z trezor.io, a Trezor Suite pobierać ze strony trezor.io/trezor-suite.
- Konkursy i airdropy. „Send 0.1 BTC to receive 0.2 back” (obietnica, że za wysłaną kwotę wróci dwa razy więcej) albo airdrop tokena, który wymaga połączenia portfela i ujawnienia seedu. W obu przypadkach chodzi o kradzież.
- Fałszywe usługi odzyskiwania. Niektórzy oszuści podają się za firmy odzyskujące kryptowaluty i proszą o seed albo o wysoką opłatę z góry. Wiarygodna usługa nigdy nie prosi o przesłanie seedu przez formularz, czat ani e-mail i nigdy nie obiecuje wyników; nasz przewodnik, jak znaleźć wiarygodną firmę odzyskującą kryptowaluty, wyjaśnia, co sprawdzić.
Złote zasady unikania oszustw związanych z Trezorem
Prawie każde oszustwo związane z Trezorem rozbija się o krótką listę kontrolną:
- Frazę odzyskiwania należy zachować w tajemnicy. Przy przywracaniu portfela należy postępować zgodnie z oficjalną procedurą dla danego modelu i sprawdzać instrukcje na samym urządzeniu. Nie wolno ujawniać frazy pomocy technicznej ani wpisywać jej na stronie rzekomo służącej do weryfikacji.
- Ufać można tylko trezor.io. Adres należy wpisywać samodzielnie, a sprzęt kupować wyłącznie w oficjalnych kanałach.
- Nowe, oryginalne urządzenie nigdy nie ma wstępnie ustawionego seedu ani PIN-u.
- Trezor nigdy nie kontaktuje się z Państwem, aby prosić o seed, PIN lub passphrase.
- Warto zwolnić. Oszustwa żerują na pośpiechu: wezwanie do natychmiastowego działania to powód, by się zatrzymać, a nie by się spieszyć.
Szerszy przegląd bezpiecznych nawyków przy odzyskiwaniu znajdą Państwo w naszym przewodniku po odzyskiwaniu portfela Trezor, który omawia te same zasady bezpieczeństwa w kontekście przywracania portfela.
Podejrzenie oszustwa? Co zrobić teraz
Jeśli właśnie okazało się, że coś jest nie tak, proszę działać szybko, ale ostrożnie.
Jeśli seed został wpisany na podejrzanej stronie lub w podejrzanym urządzeniu, a portfel jest wciąż dostępny, należy uznać go za naruszony i natychmiast przenieść środki. Proszę skonfigurować nowy portfel na oryginalnym urządzeniu z zupełnie nowym seedem i przenieść na niego wszystko, zanim zrobi to atakujący. Jeśli kliknięty został tylko link, a seed nie został wpisany, ryzyko jest znacznie mniejsze, ale od teraz warto weryfikować wszystko przez trezor.io.
Jeśli oszust przeniósł Państwa środki, żadna usługa odzyskiwania, łącznie z naszą, nie cofnie potwierdzonej transakcji blockchain. Działać mogą wyłącznie organy ścigania lub giełda, na którą trafiły środki, i nawet wtedy wynik nie jest pewny. Należy bardzo uważać na obietnice cofnięcia kradzieży lub odzyskania skradzionych środków za opłatą: często to kolejne oszustwo, wymierzone w osoby, które dopiero co padły ofiarą.
Kradzież należy zgłosić na policję, a próbę phishingu przekazać Trezorowi przez jego oficjalne kanały wsparcia, aby firma mogła ostrzec innych. Proszę zachować dowody: identyfikatory transakcji, adresy portfeli, zrzuty ekranu i same wiadomości od oszustów.
Nasza usługa dotyczy innego problemu: odzyskania dostępu do własnego portfela, gdy zaginęło słowo z frazy odzyskiwania albo zapomniana została passphrase. W takiej sytuacji można uzyskać uczciwą ocenę w ramach naszej usługi odzyskiwania Trezora, a my z góry powiemy, co jest możliwe, a co nie. Kryptowaluty nigdy nie trafiają w nasze ręce: jeśli dostęp zostanie przywrócony, sami Państwo przenoszą środki do nowego portfela, który założyli, i osobno płacą uzgodnioną opłatę.
Taktyki oszustów stale się zmieniają, więc w razie wątpliwości proszę się zatrzymać i sprawdzić informacje bezpośrednio na trezor.io, zanim zrobią Państwo cokolwiek z portfelem.
FAQ: oszustwa związane z Trezorem
Czy Trezor wysyła e-maile o wycieku danych z prośbą o aktualizację?
Należy zachować najwyższą ostrożność. Oszuści wysyłali fałszywe e-maile o wycieku danych, wzywające do „aktualizacji” lub ustawienia nowego PIN-u przez podrobioną stronę. Trezor publikuje prawdziwe informacje o bezpieczeństwie na trezor.io i nigdy nie prosi o frazę odzyskiwania. Po otrzymaniu takiego e-maila nie należy niczego klikać, tylko sprawdzić informacje bezpośrednio na trezor.io.
Czy e-mail „Trezor authentication check” jest prawdziwy?
Nie. Każdy e-mail, wyskakujące okno lub list z prośbą o przejście „authentication check”, weryfikacji lub walidacji przez wpisanie frazy odzyskiwania to phishing.
Jak sprawdzić, czy mój Trezor jest prawdziwy?
Proszę kupować tylko na trezor.io lub u autoryzowanego sprzedawcy, sprawdzić, czy opakowanie i plomby są nienaruszone, i samodzielnie skonfigurować urządzenie przez trezor.io/start. Prawdziwe urządzenie generuje nową frazę odzyskiwania na Państwa oczach. Jeśli przychodzi z już ustawionym seedem lub PIN-em, jest fałszywe i nie należy go używać.
Trezor poprosił o moją frazę odzyskiwania. Czy to normalne?
Nieoczekiwana prośba o frazę w e-mailu, wiadomości lub od rzekomej pomocy technicznej to oszustwo. Inaczej jest przy samodzielnie rozpoczętym przywracaniu portfela: w Model One tryb Standard recovery dla kopii zapasowej złożonej z 24 słów korzysta z oficjalnej aplikacji Trezor Suite. Po potwierdzeniu na urządzeniu słowa wpisuje się w Suite, w kolejności wskazanej przez urządzenie. Advanced recovery pozwala uniknąć wpisywania słów na komputerze. Należy korzystać z oficjalnej instrukcji Trezora dla Model One i nigdy nie wpisywać frazy po przejściu przez link otrzymany w wiadomości.
Czy można odzyskać kryptowaluty skradzione w wyniku oszustwa związanego z Trezorem?
Zazwyczaj nie. Potwierdzonej transakcji blockchain nie da się cofnąć, więc gdy oszust przeniesie środki, przestają one być pod Państwa kontrolą. Działać mogą wyłącznie organy ścigania lub giełda, na którą trafiły środki, i nawet wtedy wynik nie jest pewny. Ktoś, kto obiecuje odzyskanie skradzionych kryptowalut za opłatą z góry, niemal na pewno prowadzi kolejne oszustwo. Usługi odzyskiwania takie jak nasza mogą jedynie pomóc w odzyskaniu dostępu do własnego portfela, ale nie cofną kradzieży. Należy zgłosić kradzież lub oszustwo na policję i zachować identyfikatory transakcji, adresy portfeli, zrzuty ekranu oraz powiązane dokumenty.