
Blog
Mot de passe wallet.dat : récupérer et ouvrir un fichier verrouillé

En bref
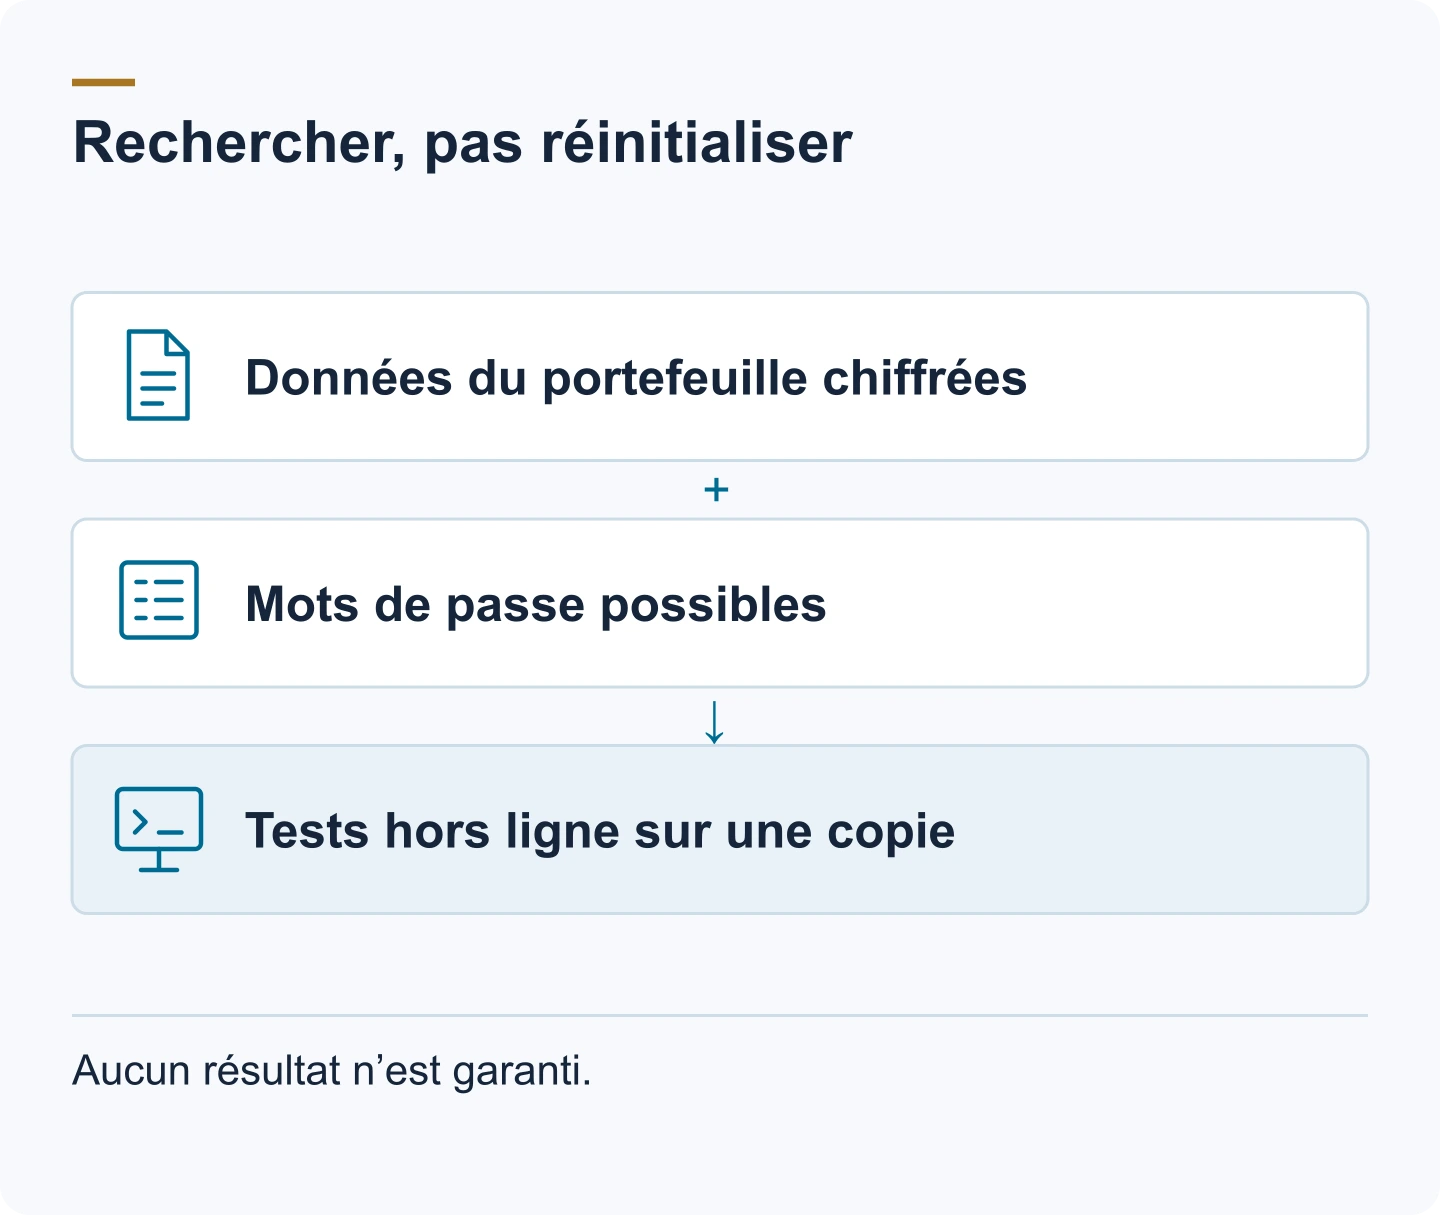
La récupération d’un mot de passe wallet.dat consiste à tester des candidats hors ligne sur une copie du fichier chiffré ou un hash extrait adapté. Préservez l’original et identifiez la cryptomonnaie, le logiciel et le format de base de données.
- Listes de mots, règles, masques et variantes de frappe limitent la recherche. Testez d’abord les schémas probables et mesurez la vitesse pour ce fichier ; un matériel plus rapide ne suffit pas à rendre une recherche illimitée réalisable.
- Les anciennes sauvegardes peuvent utiliser un autre mot de passe. Les fichiers supprimés ou endommagés nécessitent une récupération de données distincte. Un portefeuille en lecture seule ne contient aucune clé privée à déverrouiller.
- Si le mot de passe est trouvé, ouvrez une copie avec un logiciel compatible, migrez si nécessaire et vérifiez les adresses avant tout transfert. Conservez des sauvegardes à jour et le mot de passe séparément.
Vous avez le fichier wallet.dat, ou une sauvegarde de celui-ci, et le mot de passe qui l’ouvre a disparu. Avant de taper la moindre supposition, il vaut la peine de comprendre ce que ce mot de passe protège réellement : c’est lui qui détermine ce qu’une recherche peut faire, combien de temps elle prend et pourquoi elle doit s’exécuter sur une copie.
La récupération du mot de passe wallet.dat consiste à tester des mots de passe candidats contre le fichier jusqu’à ce que l’un d’eux déchiffre le fichier, ce que l’on appelle couramment une attaque par force brute contre un fichier de portefeuille Bitcoin. Que cela puisse aboutir dépend de la longueur et de la composition en caractères du mot de passe, ainsi que de ce dont vous vous souvenez encore. Ce guide couvre la recherche et les méthodes qui la restreignent, la façon d’ouvrir un fichier wallet.dat une fois le mot de passe retrouvé, et la manière de protéger le fichier à partir de là.
Ce qu’est réellement wallet.dat
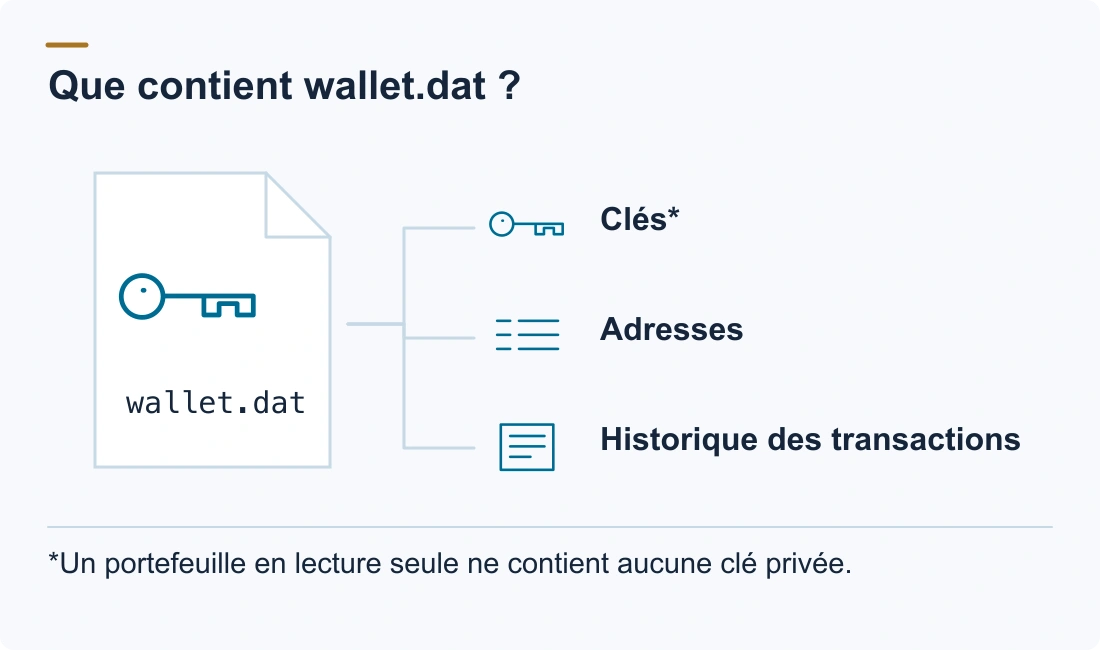
wallet.dat est le fichier de portefeuille de Bitcoin Core et de ses forks ; Litecoin Core, Dogecoin Core, Dash Core et d’autres utilisent le même mécanisme sous des noms et des dossiers différents. Il stocke vos clés, vos adresses et votre historique de transactions. Le format compte, car il détermine quel logiciel peut ouvrir le fichier ; pour la récupération du mot de passe, l’essentiel est que les clés qu’il contient sont chiffrées. Pour les spécificités de Dogecoin, voir notre guide sur la récupération du mot de passe Dogecoin Core.
Où se trouve le fichier
- Bitcoin Core (Windows) :
%LOCALAPPDATA%\Bitcoin\wallets\wallet.datpour les installations réalisées avec Bitcoin Core 28.0 ou une version ultérieure ; les installations plus anciennes conservent%APPDATA%\Bitcoin\wallets\wallet.dat, ou%APPDATA%\Bitcoin\wallet.datsur les toutes premières - Bitcoin Core (macOS) :
~/Library/Application Support/Bitcoin/wallets/wallet.dat - Bitcoin Core (Linux) :
~/.bitcoin/wallets/wallet.dat - Litecoin Core : la même disposition sous
~/.litecoinou%APPDATA%\Litecoin - Dogecoin Core : sous
~/.dogecoinou%APPDATA%\Dogecoin
Un portefeuille auquel vous avez donné un nom se trouve dans son propre sous-dossier, par exemple wallets/[name]/wallet.dat. Bitcoin Core 28.0 a déplacé le dossier Windows par défaut de AppData\Roaming vers AppData\Local, mais il continue d’utiliser l’ancien dossier lorsque celui-ci existe déjà (notes de version de Bitcoin Core 28.0).
Si un portefeuille a un jour été endommagé puis réparé, Bitcoin Core laisse une sauvegarde horodatée (wallet.dat.[timestamp].bak) dans le même dossier. Cette copie récupérée constitue parfois une meilleure cible de recherche que le fichier principal réparé. Lorsque Bitcoin Core migre un portefeuille legacy, il enregistre d’abord l’original sous le nom [name]-[timestamp].legacy.bak dans le dossier de ce portefeuille.
Ce qu’il y a à l’intérieur
Les portefeuilles créés avant Bitcoin Core 23.0 sont généralement des portefeuilles legacy au format Berkeley DB, qui stockent les clés directement, avec les adresses, les compteurs de pool de clés et l’historique des transactions. Les portefeuilles à descripteurs, apparus avec la version 0.21 et devenus le format par défaut depuis la 23.0, utilisent SQLite et peuvent stocker une graine HD chiffrée. Dans les deux cas, ce que protège le mot de passe, ce sont les clés privées, ou la graine dont elles sont dérivées.
Comment fonctionne le chiffrement
Bitcoin Core ne chiffre pas les clés une par une avec votre mot de passe. Il repose sur deux couches :
- Lorsque vous chiffrez le portefeuille, Bitcoin Core génère une clé maîtresse aléatoire (la « mkey ») et s’en sert pour chiffrer le matériel de clés proprement dit avec AES-256-CBC.
- Il chiffre ensuite cette clé maîtresse avec une clé dérivée de votre mot de passe. La dérivation répète délibérément de nombreux tours de hachage (historiquement via EVP_BytesToKey, la routine de dérivation de clé d’OpenSSL, avec SHA-512 et le nombre de tours stocké dans le fichier).
Cette répétition délibérée est précisément la raison pour laquelle la récupération du mot de passe est un problème de recherche plutôt qu’une réinitialisation. La recherche doit faire passer chaque mot de passe candidat par cette dérivation et le vérifier contre la clé maîtresse chiffrée, et chaque tentative coûte un temps CPU réel. Bitcoin Core choisit le nombre de tours de sorte qu’une vérification prenne environ un dixième de seconde sur l’ordinateur qui chiffre le portefeuille, et n’en utilise jamais moins de 25 000. C’est aussi pourquoi un ancien portefeuille est plus rapide à parcourir qu’un récent : les portefeuilles chiffrés il y a des années stockaient un nombre de tours plus bas, de sorte que chaque supposition y coûte moins cher que sur un portefeuille chiffré avec des réglages modernes.
Deux conséquences pratiques en découlent :
- Ce dont la recherche a besoin, c’est du fichier, pas d’un mot de passe que vous auriez utilisé sur un autre service. Sans le fichier (ou une sauvegarde de celui-ci), il n’y a rien à chercher.
- Là où le format le permet, la recherche s’exécute sur un hash extrait de la clé maîtresse chiffrée plutôt que sur le fichier réel : une courte ligne de texte commençant par
$bitcoin$, qu’un script auxiliaire comme bitcoin2john extrait du portefeuille. Vous n’avez ainsi jamais à envoyer le fichier lui-même où que ce soit, et un mauvais outil ne peut pas endommager votre seule copie.
Ce qu’une recherche de récupération exige
- Une copie exacte du fichier, jamais l’original. Enregistrez d’abord son hash SHA-256 pour pouvoir prouver plus tard que rien n’a changé.
- Tout ce dont vous vous souvenez à propos du mot de passe : longueur, structure, mots, dates, majuscules, substitutions et habitudes de cette époque.
- La version et le format du portefeuille, si vous pouvez les déterminer (ancien Berkeley DB ou portefeuille moderne à descripteurs ; le nombre d’itérations stocké).
- La disposition du clavier et le jeu de caractères que vous utilisiez lorsque vous avez défini le mot de passe : une majuscule ou un symbole qui « ne fonctionne pas » est souvent une différence d’encodage, pas un mauvais mot de passe.
La stratégie de candidats influe sur la taille de la recherche. Une recherche qui intègre un schéma tel que « commençait par le nom du chien et se terminait par une année à deux chiffres » est un problème technique différent d’une recherche plus large.
Faisabilité : ce qui la décide
Si vous vous souvenez du schéma (un mot de base plus quelques emplacements inconnus), une recherche bornée est souvent réaliste, en quelques minutes à quelques jours selon l’ampleur de l’inconnu. Si vous vous souvenez de la forme générale mais pas des caractères exacts, il en va de même tant que la partie inconnue reste petite. S’il n’y a ni wallet.dat ni sauvegarde, il n’y a rien à chercher : un mot de passe ne peut pas être récupéré à partir de la seule mémoire, et aucun service ne peut y changer quoi que ce soit.
Un exemple concret rend l’échelle tangible. Si votre mot de passe était un seul mot de base tiré d’une liste de 10 000 mots possibles, suivi d’une année à quatre chiffres, l’espace de recherche est d’environ 10 000 × 10 000 = 100 millions de candidats : une recherche bornée, souvent couronnée de succès. Si le mot de passe était composé de dix caractères aléatoires tirés d’un jeu de 90 caractères, l’espace avoisine 90¹⁰ ≈ 3,5 × 10¹⁹, et une recherche de cette taille n’aboutit jamais. Tout ce qui se situe entre ces deux exemples est une question de la quantité de structure que vous pouvez encore décrire, et c’est la limite honnête qu’une évaluation doit établir avant tout engagement.
Comment fonctionne une attaque par force brute sur un mot de passe wallet.dat
La force brute au sens strict consiste à essayer toutes les combinaisons d’un jeu de caractères sur une plage de longueurs. Le nombre de candidats est la taille du jeu de caractères élevée à la puissance de la longueur, si bien que chaque caractère inconnu supplémentaire multiplie le travail. C’est pourquoi un long mot de passe sans structure mémorisée est hors de portée, et pourquoi la longueur et la composition en caractères dont vous vous souvenez comptent davantage que le matériel. Notre article de référence sur le fonctionnement de la récupération d’un mot de passe de portefeuille explique le mécanisme plus en détail.
Deux outils gratuits et open source de récupération de wallet.dat effectuent ce travail de force brute de manière systématique : hashcat, un outil de récupération de mot de passe généraliste qui s’exécute sur les cartes graphiques (GPU) comme sur les processeurs, et BTCRecover, conçu pour les portefeuilles et compatible avec les mots de passe de Bitcoin Core. Tous deux testent les candidats bien plus vite que quiconque à la main, mais ni l’un ni l’autre ne peut trouver un mot de passe qui sort des candidats que vous définissez.
Choisir la bonne approche pour la récupération d’un wallet.dat
La bonne méthode découle de ce dont vous vous souvenez du mot de passe, pas de l’outil :
- Attaque par dictionnaire, aussi appelée attaque par liste de mots : teste chaque entrée d’une liste de candidats, comme vos propres mots, noms et anciens mots de passe. Elle convient à un mot de passe constitué de mots que vous pouvez encore énumérer.
- Attaque basée sur des règles : applique des règles à chaque mot de la liste, par exemple mettre la première lettre en majuscule, ajouter une année ou remplacer des lettres par des symboles. hashcat décrit ses règles comme un petit langage capable de modifier, de supprimer ou d’ajouter des caractères.
- Attaque par masque : fixe la structure dont vous vous souvenez et ne fait varier que les positions inconnues, par exemple une lettre majuscule, cinq lettres minuscules et une année.
- Attaque hybride : combine une liste de mots et un masque, par exemple un mot de base connu suivi de chiffres inconnus.
- Force brute pure : toutes les combinaisons d’un jeu de caractères et d’une plage de longueurs. Elle n’est réaliste que pour une courte partie inconnue.
Avant de choisir, évaluez la longueur probable, le jeu de caractères et les éventuels schémas ou habitudes que vous aviez à l’époque. La plupart des recherches réelles combinent les méthodes : une courte liste de vos propres mots, quelques règles et un masque pour la partie dont vous ne vous souvenez pas.
Techniques de force brute pour la récupération d’un wallet.dat : longueur, jeu de caractères et masques
hashcat vous permet de définir la longueur du mot de passe et le jeu de caractères position par position. Des jeux intégrés couvrent les lettres minuscules, les lettres majuscules, les chiffres et les symboles, et vous pouvez définir des jeux personnalisés. L’option --increment exécute le même masque pour chaque longueur d’une plage, ce qui aide lorsque vous vous souvenez du style d’un mot de passe mais pas de sa longueur exacte.
La documentation de hashcat sur l’attaque par masque montre ce qu’apporte la structure. Un mot de passe de neuf caractères composé d’un nom et d’une année demanderait plus de quatre ans pour être épuisé en force brute pure, à 100 millions d’essais par seconde, mais environ 40 minutes sous forme de masque suivant le schéma nom-plus-année. Chaque supposition sur un wallet.dat coûte au moins 25 000 tours de hachage, de sorte que ce type de restriction compte encore davantage ici.
Optimiser le processus de force brute pour la récupération d’un wallet.dat
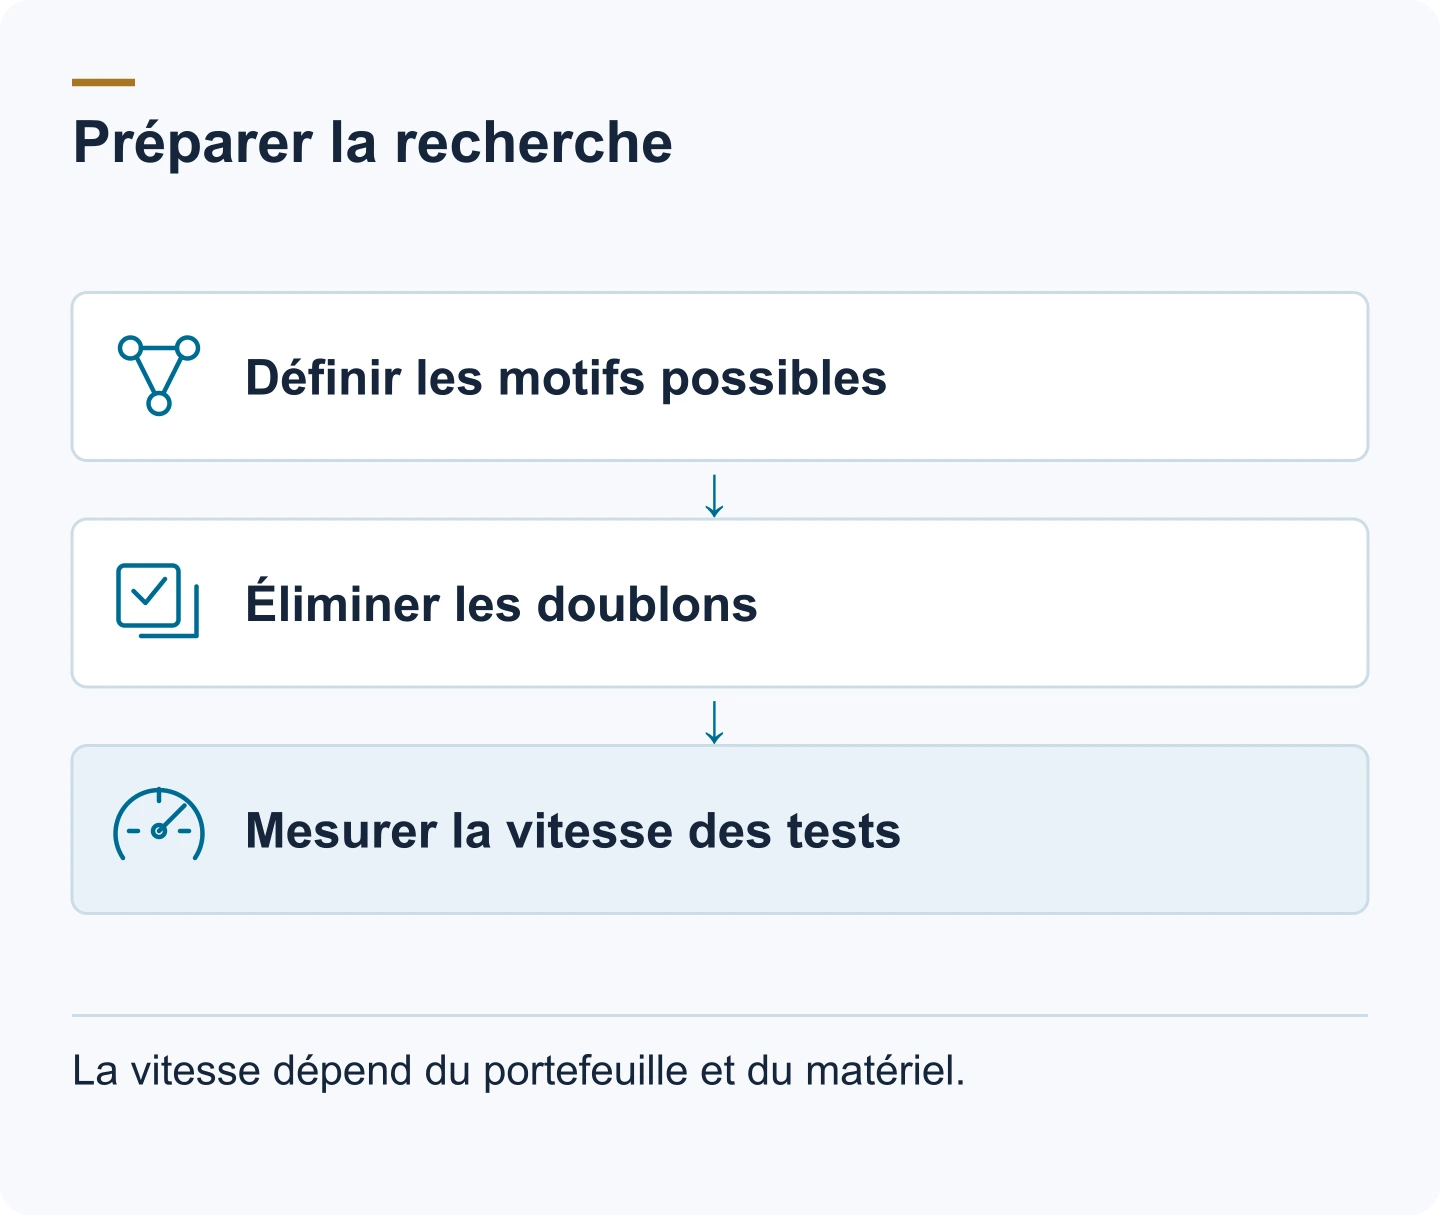
- Partez de votre mémoire, pas de l’alphabet. Une liste de mots personnalisée, construite à partir de vos propres mots, noms, dates et anciens mots de passe, est bien plus petite que n’importe quelle liste générique, et les règles produisent ensuite les variantes que vous aviez l’habitude de créer.
- Classez par probabilité. Lancez d’abord les schémas les plus probables et élargissez la recherche étape par étape, plutôt que de lancer une seule recherche gigantesque.
- Éliminez les doublons. Des listes et des règles qui se recoupent produisent plusieurs fois le même candidat, et chaque répétition coûte une vérification wallet.dat complète.
- Simulez les fautes de frappe. BTCRecover peut générer, pour chaque candidat, des variantes comportant des fautes de frappe : verrouillage des majuscules resté actif, deux caractères voisins intervertis, un caractère doublé ou manquant, ou une lettre dans la mauvaise casse. Cela couvre un mot de passe mal saisi au moment de le définir ou mal recopié.
- Utilisez les GPU là où l’outil les prend en charge. hashcat fonctionne sur GPU, et BTCRecover propose une accélération GPU pour les mots de passe de Bitcoin Core.
- Mesurez avant de vous engager. Un court test de performance sur le hash réel indique combien de suppositions par seconde votre matériel atteint pour le nombre d’itérations de ce portefeuille, ce qui transforme le nombre de candidats en une estimation de durée.
Comment récupérer un mot de passe wallet.dat, étape par étape
Étape 1 — Copier et hacher
Copiez wallet.dat (et la .bak, si elle est présente) à deux emplacements distincts avant toute autre chose. Enregistrez le SHA-256 de chaque copie. Tout, à partir d’ici, s’exécute sur une copie, jamais sur l’original.
Étape 2 — Identifier la version et le format
Déterminez quel portefeuille vous avez : Berkeley DB (legacy) ou portefeuille à descripteurs SQLite. La commande file, le dossier du portefeuille et la version de Bitcoin Core qui l’a ouvert en dernier aident tous. Le format vous indique quel logiciel peut ouvrir le fichier et quelle voie d’extraction la recherche utilisera.
Étape 3 — Construire la liste de candidats
Notez tous les mots de passe que vous pouvez imaginer avoir utilisés : mots, noms, dates, années, le schéma des majuscules et des symboles, et les substitutions que vous faisiez habituellement. Plus vous reconstituez de structure de mémoire, plus la recherche est réduite.
Étape 4 — Lancer la recherche hors ligne
Lancez la recherche sur une machine qui n’est pas connectée à Internet, sur la copie ou le hash extrait, avec l’un des outils de force brute décrits plus haut. Le mode token list de BTCRecover construit des candidats à partir des fragments et des règles que vous lui fournissez, et hashcat prend directement le hash $bitcoin$ (son mode wallet.dat porte le numéro 11300). Ne collez jamais le fichier, le hash ni vos suppositions de mot de passe sur un site web qui propose de les « vérifier ».
Étape 5 — Ouvrir le portefeuille et déplacer les fonds
Une fois le mot de passe trouvé, ouvrez le portefeuille avec le logiciel d’origine ou un client compatible, vérifiez le solde sur un explorateur de blocs, puis déplacez les fonds vers un nouveau portefeuille que vous créez vous-même. Considérez l’ancien portefeuille comme hors service. La section suivante montre comment ouvrir un fichier wallet.dat dans une version actuelle de Bitcoin Core.
Comment ouvrir un fichier wallet.dat
Pour ouvrir un fichier wallet.dat, il vous faut le fichier lui-même et, s’il est chiffré, son mot de passe. Bitcoin Core est le logiciel standard pour un wallet.dat Bitcoin, tandis qu’un fichier Litecoin Core ou Dogecoin Core doit être ouvert dans le client propre à cette cryptomonnaie. Sauvegardez le fichier avant toute autre chose et ouvrez une copie, afin qu’un chargement ou une migration qui échoue ne puisse jamais toucher le fichier dont vous dépendez.
Étapes pour ouvrir un fichier wallet.dat dans Bitcoin Core
- Installez la version actuelle depuis la page de téléchargement officielle de Bitcoin Core, vérifiez le téléchargement comme la page l’explique, et lancez Bitcoin Core une fois pour qu’il crée son dossier de données.
- Créez un nouveau dossier à l’intérieur du dossier
wallets, par exemplewallets/old-wallet/, et placez-y votre copie sous le nom wallet.dat. Il apparaît alors sous le nom de ce dossier dans Fichier > Ouvrir un portefeuille. Pour un portefeuille à descripteurs, Fichier > Restaurer le portefeuille… effectue la copie à votre place : sélectionnez le fichier et donnez un nom au portefeuille. - Si Fichier > Ouvrir un portefeuille affiche le portefeuille grisé avec la mention « needs migration », il s’agit d’un portefeuille Berkeley DB legacy, que Bitcoin Core 30.0 et les versions ultérieures ne peuvent pas charger directement. Sélectionnez-le plutôt dans Fichier > Migrer le portefeuille. À partir de la version 31.0, Fichier > Migrer le portefeuille > Restaurer et migrer le fichier du portefeuille… fait de même à partir d’une copie stockée ailleurs et laisse ce fichier inchangé. La migration convertit le portefeuille au format à descripteurs et demande d’abord le mot de passe si le portefeuille est chiffré.
- Saisissez votre mot de passe lorsque Bitcoin Core le demande. Il n’existe pas de menu de déverrouillage distinct : l’interface demande la phrase de passe au moment où vous effectuez un envoi.
- Attendez que Bitcoin Core ait terminé sa synchronisation, car jusque-là il avertit que le solde peut être erroné. Vérifiez ensuite les adresses et le solde, puis envoyez les fonds vers un nouveau portefeuille que vous avez créé vous-même.
Ne migrez jamais avec Bitcoin Core 30.0 ou 30.1. Bitcoin Core a averti qu’une migration échouée dans ces versions pouvait supprimer des fichiers de portefeuille, et le correctif est arrivé avec la 30.2. Le guide de récupération d’un wallet.dat Bitcoin Core traite plus en détail des vérifications de format, de la migration et des soldes manquants.
Cas limites à connaître
Bitcoin Core écrit un fichier .bak horodaté lorsqu’il répare un portefeuille endommagé. Cette sauvegarde peut contenir les mêmes clés dans un état différent, souvent plus ancien, et elle a parfois été chiffrée avec le mot de passe en usage à ce moment-là, ce qui justifie de la parcourir séparément.
Un portefeuille qui n’a jamais été chiffré n’a aucun mot de passe. Le fichier s’ouvre sans : s’il « demande un mot de passe », c’est que vous avez affaire à un autre portefeuille ou à un fichier corrompu. Et si vous avez changé le mot de passe il y a des années, seul le plus récent fonctionne : rechiffrer le portefeuille rend toute phrase de passe antérieure sans objet.
Les caractères spéciaux sont la cause du faux négatif le plus courant. Un symbole saisi sur une autre disposition de clavier produit des octets différents : tester le même mot de passe sous une autre disposition fait donc partie de la recherche ; ce n’est pas le signe que votre mémoire vous trompe.
Un wallet.dat supprimé est un problème différent. Cessez immédiatement d’utiliser le disque ; la récupération de fichiers supprimés ou l’imagerie disque passe en premier, et notre guide sur la manipulation sûre des anciens portefeuilles et disques couvre cette étape. Le pruning, enfin, concerne les données de la blockchain, pas les clés, et un portefeuille en lecture seule ne contient aucune clé privée ni rien à récupérer.
Portefeuilles achetés
Un wallet.dat, un hash ou un « portefeuille avec solde » acheté sur Internet a toutes les chances de ne pas fonctionner : ces fichiers sont souvent manipulés, et la propriété ne peut pas être prouvée. Nous ne pouvons pas aider pour les portefeuilles achetés : la récupération exige une propriété authentique et des éléments réels, et une recherche a besoin de plus que d’une longueur de mot de passe. Le guide sur les arnaques aux portefeuilles crypto à vendre explique comment fonctionnent ces offres.
Protéger votre fichier wallet.dat
Une fois l’accès retrouvé, quelques habitudes évitent que le fichier et son mot de passe ne deviennent un nouveau cas de récupération. Robbert Bink, fondateur de Crypto Recovers, conseille d’effectuer tout travail de récupération hors ligne lorsque c’est possible, et énonce clairement la première règle : « Nous conseillons de faire au moins deux copies du wallet.dat d’origine et de les conserver en lieu sûr avant de toucher à quoi que ce soit. De plus, ne téléversez jamais le fichier sur un site web inconnu et ne l’envoyez jamais par e-mail. »
Utilisez un mot de passe fort et unique que vous pouvez reproduire
La fenêtre de chiffrement de Bitcoin Core recommande une phrase de passe d’au moins dix caractères aléatoires, ou d’au moins huit mots. Évitez les mots de passe courants ou faciles à deviner, et n’en réutilisez pas un provenant d’un autre service. La robustesse n’est que la moitié du problème : Bitcoin Core lui-même n’offre aucun moyen de récupérer ou de réinitialiser une phrase de passe, et sa documentation sur le portefeuille avertit que les fonds sont perdus avec elle. Conservez une trace écrite du mot de passe en lieu sûr et séparée des sauvegardes du portefeuille.
Sauvegardez régulièrement votre portefeuille
Sauvegardez avec Fichier > Sauvegarder le portefeuille… plutôt qu’en copiant wallet.dat pendant que Bitcoin Core tourne ; la fonction de sauvegarde garantit que le fichier est dans un état stable au moment de la copie. Faites une nouvelle sauvegarde juste après avoir chiffré le portefeuille ou changé son mot de passe, car le chiffrement génère une nouvelle graine HD et les fonds reçus sur celle-ci sont absents des sauvegardes plus anciennes. Les portefeuilles créés avant Bitcoin Core 0.13 ne sont pas HD et nécessitent une nouvelle sauvegarde toutes les 100 clés utilisées. Pour tout portefeuille, des sauvegardes régulières préservent aussi les étiquettes et d’autres métadonnées qu’une réanalyse de la blockchain ne peut pas restaurer.
Stockez les sauvegardes dans des endroits sûrs
Conservez les sauvegardes sur un ou plusieurs supports hors ligne suffisamment fiables pour fonctionner en cas d’urgence, par exemple un disque externe chiffré, et testez-les de temps à autre. Le guide de Bitcoin Core suggère également de ne pas connecter une sauvegarde à un appareil en ligne, afin qu’un programme malveillant présent sur cet ordinateur ne puisse pas l’atteindre. Si le fichier de portefeuille et toutes les sauvegardes sont perdus, les fonds de ce portefeuille sont définitivement hors d’atteinte.
Gardez vos logiciels et vos systèmes à jour
N’installez Bitcoin Core qu’à partir de son site officiel, vérifiez chaque téléchargement et maintenez le système d’exploitation à jour : Bitcoin Core lui-même avertit que le chiffrement du portefeuille ne peut pas protéger entièrement vos bitcoins contre les programmes malveillants présents sur l’ordinateur. Lisez les notes de version avant de mettre à jour une machine qui contient un ancien portefeuille, car Bitcoin Core 30.0 a cessé de charger les portefeuilles legacy, qui doivent désormais être migrés comme décrit plus haut.
Services experts de récupération de wallet.dat : quand ils ont du sens
La récupération d’un fichier wallet.dat dépend d’abord de ce qui a mal tourné. La plupart des cas relèvent de l’une de ces trois situations :
- Vous avez oublié le mot de passe. Le fichier est intact et chiffré, et la recherche de mot de passe décrite ci-dessus s’applique.
- Vous avez perdu le fichier. Il ne se trouve pas dans les dossiers énumérés ci-dessus, ou l’ordinateur a disparu. Examinez les anciens disques et sauvegardes, et consultez le guide pour retrouver un portefeuille Bitcoin perdu.
- Le fichier est corrompu et ne se charge pas. Travaillez uniquement sur des copies, et renseignez-vous sur la récupération d’un fichier de portefeuille corrompu avant toute tentative de réparation.
Si vous avez épuisé vos propres candidats et que vous ne parvenez toujours pas à ouvrir un ancien portefeuille Bitcoin, c’est le moment où l’évaluation d’un spécialiste a de la valeur. Crypto Recovers, basé à Amsterdam, réalise des récupérations de portefeuilles depuis 2019 et ne travaille que pour les propriétaires légitimes.
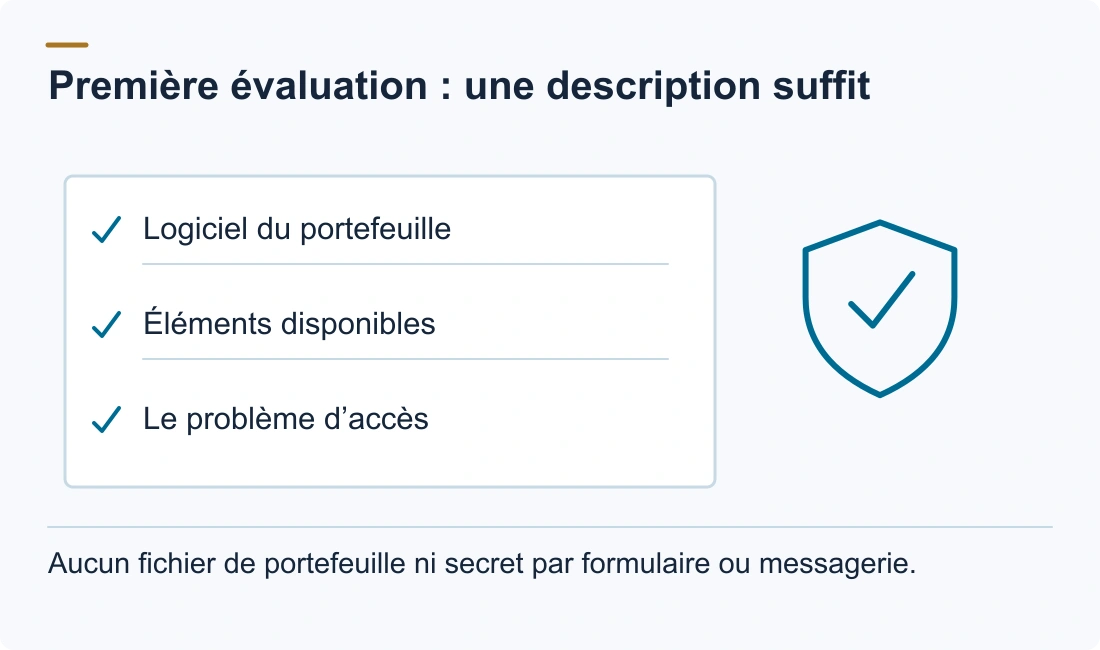
Un spécialiste mène le même type de recherche dans les mêmes limites, avec deux différences : le jugement de faisabilité intervient avant tout engagement, et le fichier de portefeuille ne transite jamais par un formulaire ou une messagerie, car la recherche s’exécute sur un hash extrait ou une copie. Décrivez ce dont vous disposez et ce dont vous vous souvenez dans une évaluation confidentielle, et vous obtenez une réponse claire sur le caractère réaliste de la recherche. Nous convenons par écrit du principe « pas de récupération, pas de frais » avant le début du travail.
FAQ : récupération d’un fichier wallet.dat
Qu’est-ce que la récupération d’un mot de passe wallet.dat ?
C’est le processus consistant à retrouver le mot de passe oublié d’un fichier wallet.dat chiffré, le fichier de portefeuille de Bitcoin Core et de clients apparentés comme Litecoin Core et Dogecoin Core. Le fichier contient des clés chiffrées, pas les fonds eux-mêmes : la récupération consiste donc à tester des mots de passe candidats contre une copie du fichier ou un hash extrait jusqu’à ce que l’un d’eux le déchiffre.
Peut-on récupérer wallet.dat sans le mot de passe ?
Seulement si le portefeuille n’a jamais été chiffré, auquel cas aucun mot de passe n’est nécessaire. S’il était chiffré et que le mot de passe a disparu, la récupération consiste à tester des candidats contre une copie du fichier. Il n’existe pas de porte dérobée, et aucun service ne peut le déchiffrer sans le mot de passe ou les éléments sur lesquels lancer la recherche.
Comment fonctionne la force brute pour la récupération d’un mot de passe wallet.dat ?
Un outil génère des mots de passe candidats, fait passer chacun par la même dérivation de clé que celle utilisée par Bitcoin Core, puis vérifie si le résultat déchiffre la clé maîtresse du portefeuille. Une recherche en force brute pure essaie toutes les combinaisons d’un jeu de caractères et d’une longueur, de sorte que le nombre de candidats augmente à chaque caractère supplémentaire. Comme chaque vérification coûte au moins 25 000 tours de hachage, une recherche sans limite sur un long mot de passe n’aboutit jamais.
Existe-t-il d’autres méthodes de récupération d’un mot de passe wallet.dat ?
Oui. Les attaques par dictionnaire testent votre propre liste de mots de passe probables, les attaques basées sur des règles font varier chaque entrée, les attaques par masque ne complètent que les positions inconnues d’une structure connue, et les attaques hybrides associent un mot à un masque. La simulation de fautes de frappe teste les erreurs que vous auriez pu commettre en définissant le mot de passe. En dehors des suppositions, examinez les sauvegardes plus anciennes et les fichiers .bak, qui peuvent utiliser un mot de passe antérieur dont vous vous souvenez mieux.
Quels facteurs influent sur la réussite de la force brute pour la récupération d’un mot de passe wallet.dat ?
Quatre éléments : la taille de l’espace de candidats (longueur, jeu de caractères et quantité de structure dont vous vous souvenez), le coût de chaque supposition (le nombre d’itérations stocké lors du chiffrement du portefeuille), la vitesse du matériel, et la justesse de vos hypothèses. Un masque qui exclut le vrai mot de passe ne le trouvera jamais, aussi vite qu’il s’exécute.
Comment optimiser le processus de force brute pour la récupération d’un mot de passe wallet.dat ?
Construisez les candidats à partir de vos souvenirs plutôt que de tout l’alphabet, testez d’abord les schémas les plus probables, éliminez les doublons, ajoutez des règles et des variantes avec fautes de frappe, et utilisez l’accélération GPU là où l’outil la prend en charge. Faites d’abord un test de performance sur le hash réel, afin de savoir combien de temps prendra la recherche prévue avant de la lancer.
Combien de temps prend une recherche de mot de passe wallet.dat ?
Cela dépend de la taille de l’espace de candidats et du coût de chaque supposition. Un mot de base suivi d’une année représente environ 100 millions de candidats, qu’une recherche bornée parcourt en quelques minutes à quelques jours ; dix caractères aléatoires représentent environ 3,5 × 10¹⁹, qu’elle ne parcourt jamais. Un ancien portefeuille au nombre d’itérations faible se teste plus vite qu’un récent. L’évaluation gratuite fournit une estimation propre à chaque cas, jamais une garantie.
wallet.dat contient-il une phrase de récupération ?
Les portefeuilles Bitcoin Core créés depuis la version 0.13 stockent une graine HD, chiffrée dans le fichier ; les plus anciens stockent des clés individuelles. Bitcoin Core ne crée jamais de phrase de 12 ou 24 mots et ne peut pas en importer : le fichier du portefeuille est lui-même la sauvegarde.
La version du portefeuille a-t-elle une importance pour la récupération ?
Oui. Le format (Berkeley DB ou portefeuille à descripteurs SQLite) détermine quel logiciel peut ouvrir le fichier et quelle voie d’extraction est utilisée, et le nombre d’itérations stocké détermine le coût de chaque supposition — c’est pourquoi les anciens portefeuilles se parcourent plus vite que les récents.
Et si mon wallet.dat a été supprimé ?
Cessez immédiatement d’utiliser le disque et travaillez à partir d’une copie ou d’une image disque. Si aucune copie n’existe nulle part, la récupération de fichiers supprimés sur le disque d’origine est la seule voie ; consultez le guide sur la manipulation sûre des anciens portefeuilles et disques.
Comment protéger mon fichier wallet.dat contre la perte du mot de passe ?
Utilisez une phrase de passe que vous pouvez reproduire, conservez-en une copie écrite séparée du fichier de portefeuille, et refaites une sauvegarde avec Fichier > Sauvegarder le portefeuille… après chaque chiffrement ou changement de mot de passe. Stockez les sauvegardes sur des supports hors ligne fiables, testez-les, et n’installez les mises à jour de Bitcoin Core qu’à partir du site officiel, après avoir lu les notes de version.
Où trouver des services experts de récupération de mot de passe wallet.dat ?
Crypto Recovers évalue la récupération de mot de passe wallet.dat pour Bitcoin Core et les portefeuilles apparentés selon le principe « pas de récupération, pas de frais », et la première évaluation ne nécessite qu’une description, sans fichier de portefeuille ni mot de passe. Quel que soit le service que vous envisagez, vérifiez-le à l’aune des points exposés dans comment trouver des sociétés de récupération crypto légitimes avant de partager quoi que ce soit.
La récupération d’un mot de passe wallet.dat permet-elle de récupérer des cryptomonnaies volées ?
Récupérer un mot de passe wallet.dat peut rétablir l’accès aux clés stockées dans ce fichier ; cela ne peut pas annuler une transaction blockchain confirmée. Nous évaluons la récupération de l’accès au portefeuille pour des propriétaires légitimes vérifiés et ne traitons pas les cas de fonds volés ou d’escroquerie.