
Blog
wallet.dat-Passwort wiederherstellen: gesperrte wallet.dat-Datei öffnen

Kurzfassung
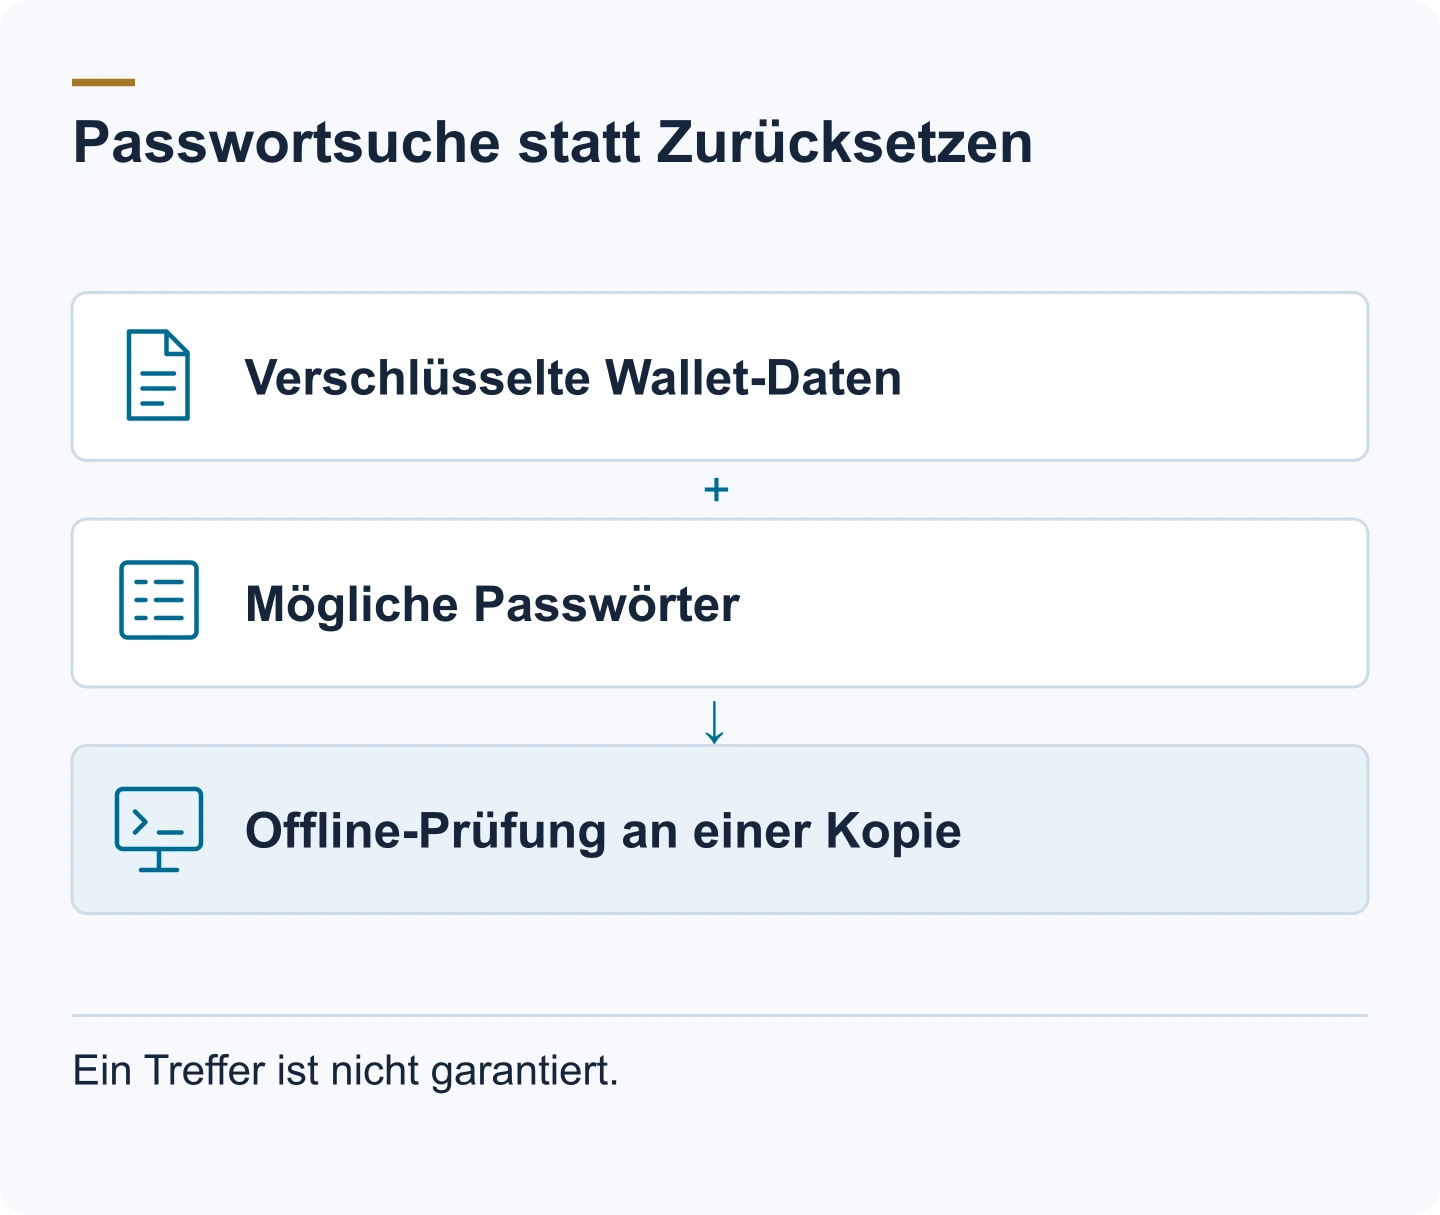
Bei der wallet.dat-Passwortwiederherstellung werden mögliche Passwörter offline an einer Kopie der verschlüsselten Datei oder einem geeigneten extrahierten Hash geprüft. Sichern Sie zuerst das Original und bestimmen Sie Kryptowährung, Wallet Software und Datenbankformat.
- Wortlisten, Regeln, Masken und Tippfehlervarianten grenzen die Suche ein. Testen Sie wahrscheinliche Muster zuerst und messen Sie die Geschwindigkeit für diese Datei. Schnellere Hardware allein macht eine unbegrenzte Suche nicht praktikabel.
- Ältere Backups können noch ein früheres Passwort verwenden. Gelöschte oder beschädigte Dateien erfordern gesonderte Datenrettung; Watch-only-Dateien enthalten keine privaten Schlüssel zum Entsperren.
- Wird das Passwort gefunden, öffnen Sie eine Kopie mit kompatibler Software, führen gegebenenfalls die erforderliche Migration durch und prüfen die Adressen, bevor Sie Guthaben übertragen. Bewahren Sie aktuelle Backups und das Passwort sicher und getrennt auf.
Sie haben die wallet.dat-Datei oder eine Sicherung davon, und das Passwort, das sie öffnet, ist weg. Bevor Sie auch nur eine einzige Vermutung eintippen, lohnt es sich zu verstehen, was dieses Passwort tatsächlich schützt: Es entscheidet, was eine Suche leisten kann, wie lange sie dauert und warum sie auf einer Kopie laufen muss.
wallet.dat-Passwortwiederherstellung bedeutet, Kandidaten-Passwörter gegen die Datei zu testen, bis eines passt und die Datei entschlüsselt – das ist mit dem Brute-Forcing einer Bitcoin Wallet Datei gemeint. Ob das gelingen kann, hängt von der Länge und Zeichenzusammensetzung des Passworts ab und davon, wie viel Sie davon noch wissen. Dieser Leitfaden behandelt die Suche und die Methoden, die sie eingrenzen, wie Sie eine wallet.dat-Datei öffnen, sobald Sie das Passwort haben, und wie Sie die Datei von nun an schützen.
Was wallet.dat tatsächlich ist
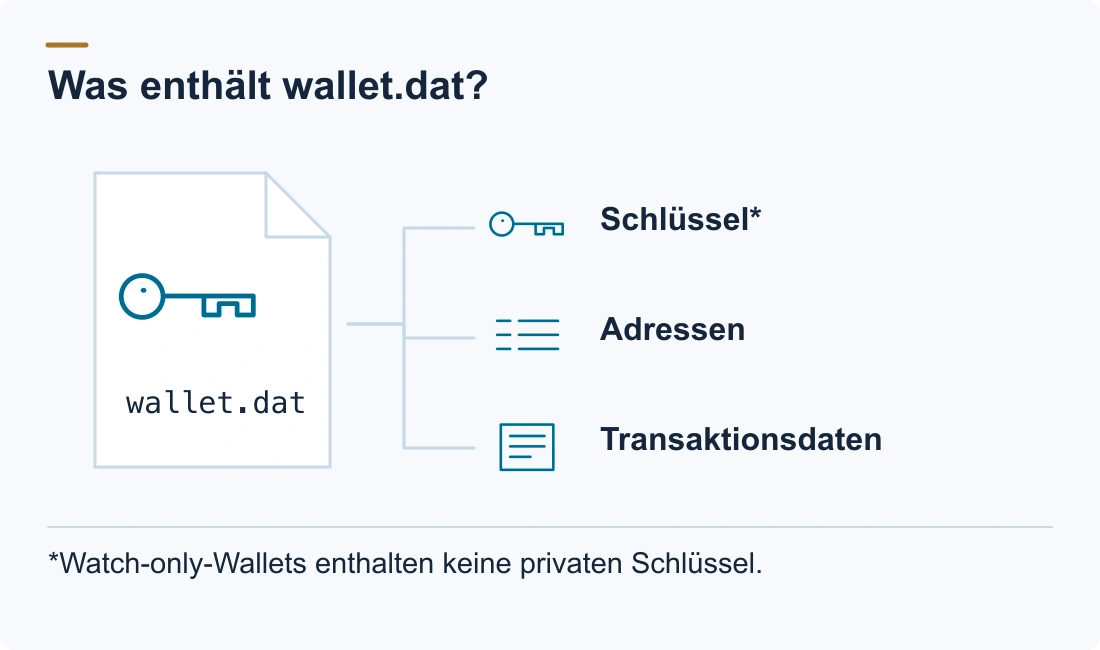
wallet.dat ist die Wallet Datei von Bitcoin Core und seinen Forks; Litecoin Core, Dogecoin Core, Dash Core und andere verwenden denselben Mechanismus unter anderen Namen und Ordnern. Sie speichert Ihre Schlüssel, Adressen und Transaktionsgeschichte. Das Format zählt, weil es entscheidet, welche Software die Datei öffnen kann; für die Passwortwiederherstellung ist entscheidend, dass die Schlüssel darin verschlüsselt sind. Die Dogecoin-Besonderheiten behandelt unser Leitfaden zur Dogecoin Core Passwortwiederherstellung.
Wo die Datei liegt
- Bitcoin Core (Windows):
%LOCALAPPDATA%\Bitcoin\wallets\wallet.datbei Installationen, die mit Bitcoin Core 28.0 oder neuer eingerichtet wurden; ältere Installationen behalten%APPDATA%\Bitcoin\wallets\wallet.dat, bei den ältesten%APPDATA%\Bitcoin\wallet.dat - Bitcoin Core (macOS):
~/Library/Application Support/Bitcoin/wallets/wallet.dat - Bitcoin Core (Linux):
~/.bitcoin/wallets/wallet.dat - Litecoin Core: dasselbe Layout unter
~/.litecoinoder%APPDATA%\Litecoin - Dogecoin Core: unter
~/.dogecoinoder%APPDATA%\Dogecoin
Eine Wallet, der Sie einen Namen gegeben haben, liegt in einem eigenen Unterordner, etwa wallets/[name]/wallet.dat. Bitcoin Core 28.0 verschob den Standard-Windows-Ordner von AppData\Roaming nach AppData\Local, verwendet aber weiterhin den alten Ordner, wenn dieser bereits besteht (Release Notes zu Bitcoin Core 28.0).
Wurde eine Wallet jemals beschädigt und repariert, hinterlässt Bitcoin Core im selben Ordner ein Backup mit Zeitstempel (wallet.dat.[zeitstempel].bak). Diese wiederhergestellte Kopie ist manchmal ein besseres Suchziel als die reparierte Hauptdatei. Wenn Bitcoin Core eine Legacy-Wallet migriert, speichert es das Original zuerst als [name]-[zeitstempel].legacy.bak im Ordner dieser Wallet.
Was darin steckt
Wallets, die vor Bitcoin Core 23.0 erstellt wurden, sind meist Legacy-Wallets im Berkeley-DB-Format, das Schlüssel direkt speichert, zusammen mit Adressen, Keypool-Zählern und Transaktionsgeschichte. Descriptor-Wallets, in 0.21 eingeführt und seit 23.0 Standard, verwenden SQLite und können einen verschlüsselten HD-Seed speichern. In beiden Fällen sind die privaten Schlüssel – oder der Seed, der sie ableitet – das, was das Passwort schützt.
Wie die Verschlüsselung funktioniert
Bitcoin Core verschlüsselt Schlüssel nicht einzeln mit Ihrem Passwort. Es arbeitet mit zwei Schichten:
- Wenn Sie die Wallet verschlüsseln, erzeugt Bitcoin Core einen zufälligen Master-Key (den „mkey“) und verschlüsselt damit das eigentliche Schlüsselmaterial mit AES-256-CBC.
- Anschließend verschlüsselt es diesen Master-Key mit einem aus Ihrem Passwort abgeleiteten Schlüssel. Die Ableitung wiederholt viele Hash-Runden absichtlich – historisch über OpenSSLs EVP_BytesToKey mit SHA-512 und einer in der Datei gespeicherten Iterationszahl.
Diese bewusste Wiederholung ist der ganze Grund, warum Passwortwiederherstellung ein Suchproblem ist statt ein Reset. Die Suche muss jeden Kandidaten durch diese Ableitung schicken und gegen den verschlüsselten Master-Key prüfen, und jeder Versuch kostet echte CPU-Zeit. Bitcoin Core wählt die Zahl der Runden so, dass eine Prüfung auf dem Computer, der die Wallet verschlüsselt, etwa eine Zehntelsekunde dauert, und verwendet nie weniger als 25.000. Das ist auch der Grund, warum eine alte Wallet schneller zu durchsuchen ist als eine neue: Vor Jahren verschlüsselte Wallets speicherten eine niedrigere Iterationszahl, also ist jeder Versuch billiger als bei einer Wallet, die mit modernen Einstellungen verschlüsselt wurde.
Daraus folgen zwei praktische Konsequenzen:
- Das Suchziel ist die Datei, nicht das Passwort, das Sie möglicherweise bei einem anderen Dienst verwendet haben. Ohne die Datei (oder eine Sicherung davon) gibt es nichts zu durchsuchen.
- Wo es das Format zulässt, läuft die Suche gegen einen extrahierten Hash des verschlüsselten Master-Keys statt gegen die aktive Datei: eine kurze Textzeile, die mit
$bitcoin$beginnt und die ein Hilfsskript wie bitcoin2john aus der Wallet zieht. Die Datei selbst muss also nie irgendwohin gesendet werden, und ein falsches Werkzeug kann Ihre einzige Kopie nicht beschädigen.
Was eine Wiederherstellungssuche braucht
- Eine exakte Kopie der Datei – niemals das Original. Nehmen Sie zuerst ihren SHA-256-Hash auf, damit Sie später beweisen können, dass sich nichts geändert hat.
- Alles, was Sie über das Passwort wissen: Länge, Struktur, Wörter, Daten, Großbuchstaben, Substitutionen und Gewohnheiten aus jener Zeit.
- Die Wallet Version und das Format, falls Sie sie bestimmen können (altes Berkeley DB versus moderne Descriptor-Wallet; die gespeicherte Iterationszahl).
- Das Tastaturlayout und den Zeichensatz, den Sie beim Setzen des Passworts verwendeten: ein Großbuchstabe oder Symbol, das „nicht funktioniert“, ist oft ein Kodierungsunterschied, kein falsches Passwort.
Die Kandidatenstrategie bestimmt die Größe der Suche. Eine Suche mit einem Muster wie „begann mit dem Namen des Hundes und endete mit einer zweistelligen Jahreszahl“ ist ein anderes technisches Problem als eine breiter angelegte Suche.
Machbarkeit: was den Ausschlag gibt
Erinnern Sie sich an das Muster (ein Grundwort plus ein paar unbekannte Stellen), ist eine begrenzte Suche oft realistisch, in Minuten bis Tagen, je nachdem, wie viel unbekannt ist. Erinnern Sie sich an die allgemeine Form, aber nicht an die genauen Zeichen, gilt dasselbe, solange der unbekannte Teil klein bleibt. Gibt es keine wallet.dat und keine Sicherung, gibt es nichts zu durchsuchen: Ein Passwort lässt sich nicht allein aus der Erinnerung wiederherstellen, und kein Dienst kann daran etwas ändern.
Ein ausgearbeitetes Beispiel macht die Skala konkret. War Ihr Passwort ein einzelnes Grundwort aus einer Liste von 10.000 möglichen Wörtern plus eine vierstellige Jahreszahl, ist der Suchraum etwa 10.000 × 10.000 = 100 Millionen Kandidaten: eine begrenzte, oft erfolgreiche Suche. War das Passwort zehn zufällige Zeichen aus einem Satz von 90 Zeichen, ist der Raum etwa 90¹⁰ ≈ 3,5 × 10¹⁹, und eine Suche dieser Größe kommt nicht zum Ende. Alles zwischen diesen beiden Beispielen ist eine Frage davon, wie viel Struktur Sie noch beschreiben können, und das ist die ehrliche Grenze, die eine Beurteilung feststellen muss, bevor sich jemand verpflichtet.
Wie Brute-Force bei einem wallet.dat-Passwort funktioniert
Brute-Force im strengen Sinn bedeutet, jede Kombination eines Zeichensatzes über einen Bereich von Längen zu probieren. Die Zahl der Kandidaten ist die Größe des Zeichensatzes hoch die Länge, also vervielfacht jedes zusätzliche unbekannte Zeichen den Aufwand. Deshalb ist ein langes Passwort ohne erinnerte Struktur außer Reichweite, und deshalb zählen die Länge und die Zeichenzusammensetzung, an die Sie sich erinnern, mehr als die Hardware. Unsere Referenz dazu, wie die Wiederherstellung von Wallet Passwörtern funktioniert, erklärt den Mechanismus ausführlicher.
Zwei kostenlose Open-Source-Werkzeuge für die wallet.dat-Wiederherstellung erledigen diese Brute-Force-Arbeit systematisch: hashcat, ein allgemeines Werkzeug zur Passwortwiederherstellung, das auf Grafikkarten (GPUs) ebenso läuft wie auf Prozessoren, und BTCRecover, das für Wallets gebaut ist und Bitcoin Core-Passwörter unterstützt. Beide testen Kandidaten weit schneller, als es von Hand möglich ist, aber keines kann ein Passwort finden, das außerhalb der Kandidaten liegt, die Sie definieren.
Den richtigen Ansatz für die wallet.dat-Wiederherstellung wählen
Die richtige Methode folgt aus dem, was Sie über das Passwort wissen, nicht aus dem Werkzeug:
- Wörterbuchangriff, auch Wortlistenangriff genannt: testet jeden Eintrag einer Liste von Kandidaten, etwa Ihre eigenen Wörter, Namen und alten Passwörter. Passt zu einem Passwort aus Wörtern, die Sie noch aufzählen können.
- Regelbasierter Angriff: wendet Regeln auf jedes Wort der Liste an, etwa den ersten Buchstaben großschreiben, eine Jahreszahl anhängen oder Buchstaben durch Symbole ersetzen. hashcat beschreibt seine Regeln als eine kleine Sprache, die Zeichen ändern, entfernen oder hinzufügen kann.
- Maskenangriff: legt die Struktur fest, an die Sie sich erinnern, und variiert nur die unbekannten Positionen, zum Beispiel ein Großbuchstabe, fünf Kleinbuchstaben und eine Jahreszahl.
- Hybridangriff: verbindet eine Wortliste und eine Maske, etwa ein bekanntes Grundwort gefolgt von unbekannten Ziffern.
- Reine Brute-Force: jede Kombination eines Zeichensatzes und eines Längenbereichs. Nur für einen kurzen unbekannten Teil realistisch.
Beurteilen Sie vor der Wahl die wahrscheinliche Länge, den Zeichensatz und etwaige Muster oder Stile, die Sie damals verwendeten. Die meisten echten Suchen kombinieren Methoden: eine kurze Liste eigener Wörter, ein paar Regeln und eine Maske für den Teil, an den Sie sich nicht erinnern.
Brute-Force-Techniken für die wallet.dat-Wiederherstellung: Länge, Zeichensatz und Masken
Mit hashcat können Sie die Passwortlänge und den Zeichensatz Position für Position festlegen. Eingebaute Sätze decken Kleinbuchstaben, Großbuchstaben, Ziffern und Symbole ab, und Sie können eigene Sätze definieren. Die Option --increment führt dieselbe Maske für jede Länge innerhalb eines Bereichs aus, was hilft, wenn Sie den Stil eines Passworts noch kennen, nicht aber seine genaue Länge.
hashcats Dokumentation zum Maskenangriff zeigt, was Struktur wert ist. Ein neunstelliges Passwort aus einem Namen und einer Jahreszahl würde per reiner Brute-Force bei 100 Millionen Vermutungen pro Sekunde über vier Jahre dauern, aber nur etwa 40 Minuten als Maske, die dem Muster Name-plus-Jahreszahl folgt. Jede wallet.dat-Vermutung kostet mindestens 25.000 Hash-Runden, daher zählt diese Eingrenzung hier umso mehr.
Den Brute-Force-Prozess für die wallet.dat-Wiederherstellung optimieren
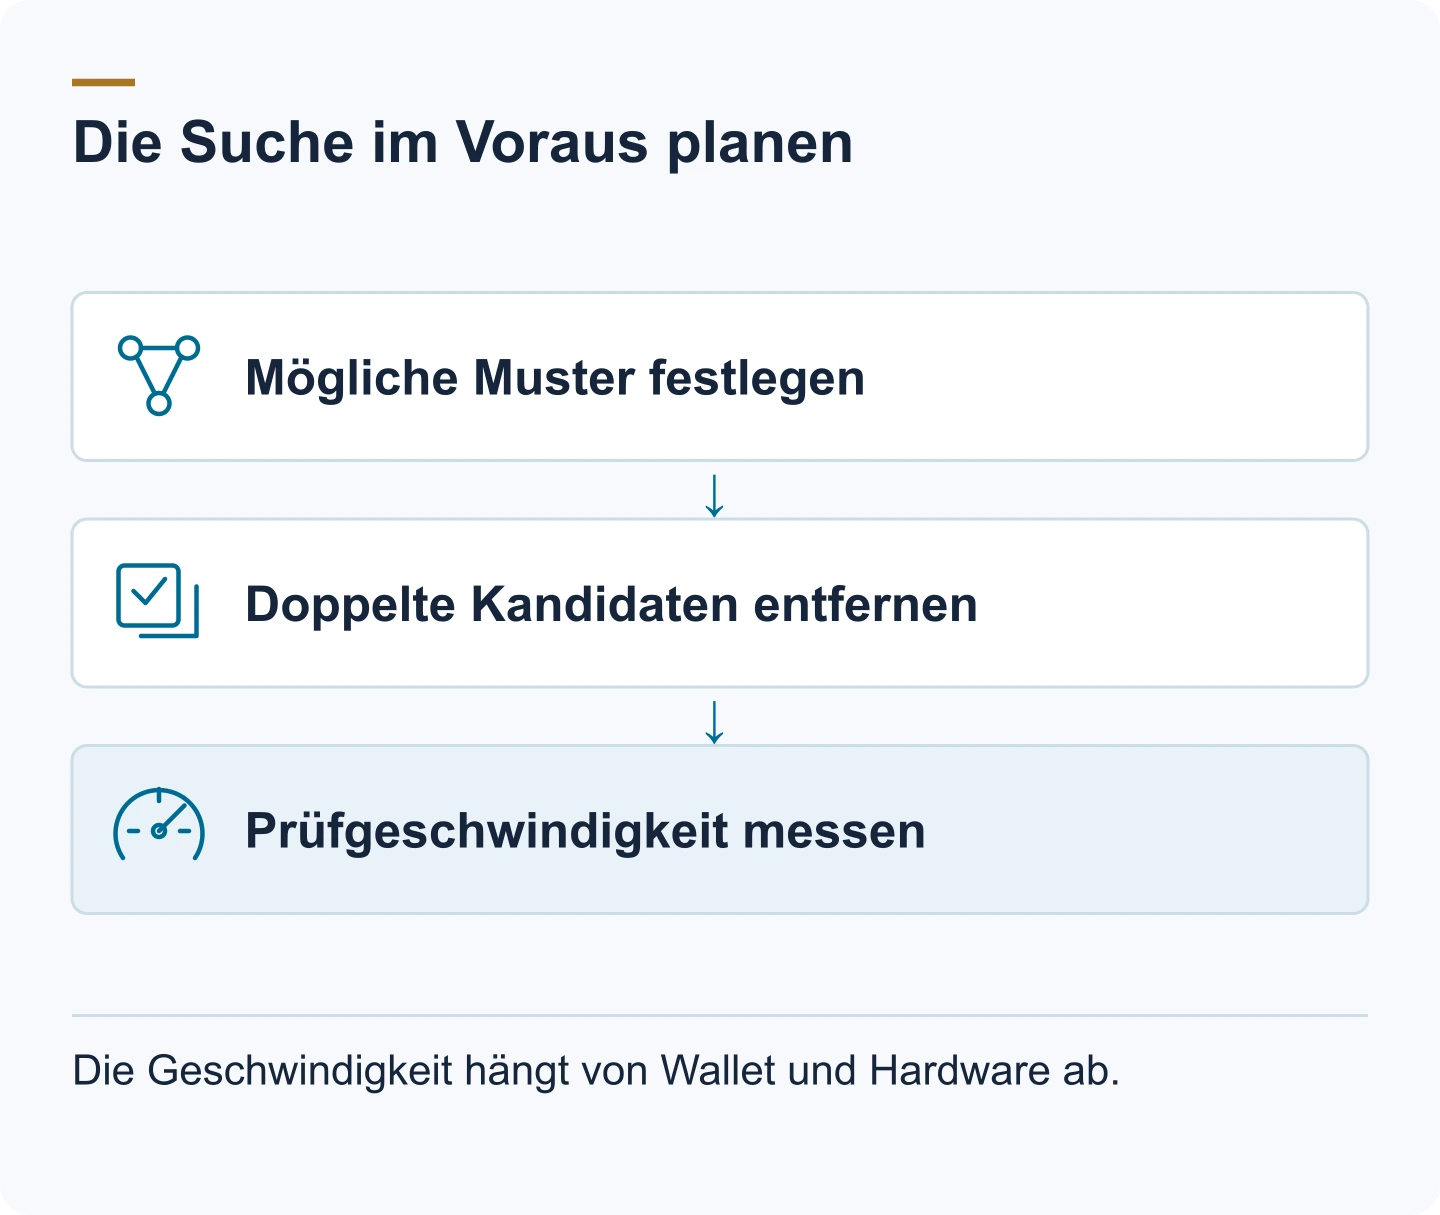
- Fangen Sie bei der Erinnerung an, nicht beim Alphabet. Eine eigene Wortliste aus Ihren eigenen Wörtern, Namen, Daten und alten Passwörtern ist weit kleiner als jede generische Liste, und Regeln erzeugen dann die Varianten, die Sie zu bilden pflegten.
- Ordnen Sie nach Wahrscheinlichkeit. Führen Sie die wahrscheinlichsten Muster zuerst aus und weiten Sie die Suche Schritt für Schritt aus, statt eine einzige riesige Suche zu starten.
- Entfernen Sie Duplikate. Überlappende Listen und Regeln erzeugen denselben Kandidaten mehrfach, und jede Wiederholung kostet eine vollständige wallet.dat-Prüfung.
- Simulieren Sie Tippfehler. BTCRecover kann Tippfehlervarianten jedes Kandidaten erzeugen, etwa eine nicht ausgeschaltete Feststelltaste, zwei vertauschte Nachbarzeichen, ein verdoppeltes oder fehlendes Zeichen oder einen Buchstaben in der falschen Groß-/Kleinschreibung. Das deckt ein Passwort ab, das beim Setzen falsch getippt oder falsch notiert wurde.
- Nutzen Sie GPUs, wo das Werkzeug sie unterstützt. hashcat läuft auf GPUs, und BTCRecover bietet GPU-Beschleunigung für Bitcoin Core-Passwörter.
- Messen Sie, bevor Sie sich festlegen. Ein kurzer Benchmark am tatsächlichen Hash zeigt, wie viele Vermutungen pro Sekunde Ihre Hardware für die Iterationszahl dieser Wallet schafft, was die Kandidatenzahl in eine Zeitschätzung verwandelt.
Ein wallet.dat-Passwort wiederherstellen, Schritt für Schritt
Schritt 1 — Kopieren und hashen
Kopieren Sie wallet.dat (und die .bak, falls vorhanden) zuerst an zwei getrennte Orte. Nehmen Sie den SHA-256 jeder Kopie auf. Alles Weitere läuft auf einer Kopie, niemals auf dem Original.
Schritt 2 — Version und Format bestimmen
Ermitteln Sie, welche Wallet Sie haben: Berkeley DB (Legacy) oder SQLite-Descriptor-Wallet. Das file-Kommando, der Wallet Ordner und die Bitcoin Core Version, die sie zuletzt geöffnet hat, helfen alle. Das Format sagt Ihnen, welche Software die Datei öffnen kann und welchen Extraktionsweg die Suche verwendet.
Schritt 3 — Die Kandidatenliste erstellen
Schreiben Sie jedes Passwort auf, dessen Verwendung Sie sich vorstellen können: Wörter, Namen, Daten, Jahreszahlen, das Muster aus Großbuchstaben und Symbolen und Substitutionen, die Sie gewohnheitsmäßig machten. Je mehr Struktur Sie aus dem Gedächtnis zurückgewinnen, desto kleiner die Suche.
Schritt 4 — Die Suche offline ausführen
Führen Sie die Suche auf einer Maschine aus, die nicht mit dem Internet verbunden ist, gegen die Kopie oder den extrahierten Hash, mit einem der oben beschriebenen Brute-Force-Werkzeuge. BTCRecovers Token-Listen-Modus baut Kandidaten aus den Fragmenten und Regeln, die Sie vorgeben, und hashcat nimmt den $bitcoin$-Hash direkt (sein wallet.dat-Modus ist Nummer 11300). Fügen Sie die Datei, den Hash oder Ihre Passwort-Vermutungen niemals in eine Website ein, die anbietet, sie zu „prüfen“.
Schritt 5 — Die Wallet öffnen und die Gelder bewegen
Sobald die Suche das Passwort findet, öffnen Sie die Wallet mit der ursprünglichen Software oder einem kompatiblen Client, gleichen Sie das Guthaben mit einem Block Explorer ab und bewegen Sie dann die Gelder in eine frische Wallet, die Sie selbst erstellen. Behandeln Sie die alte Wallet als ausgemustert. Der nächste Abschnitt zeigt, wie Sie eine wallet.dat-Datei im aktuellen Bitcoin Core öffnen.
Wie Sie eine wallet.dat-Datei öffnen
Um eine wallet.dat-Datei zu öffnen, brauchen Sie die Datei selbst und, falls sie verschlüsselt ist, ihr Passwort. Bitcoin Core ist die Standardsoftware für eine Bitcoin wallet.dat, während eine Datei von Litecoin Core oder Dogecoin Core in den eigenen Client des jeweiligen Coins gehört. Sichern Sie die Datei, bevor Sie etwas anderes tun, und öffnen Sie eine Kopie, damit ein fehlgeschlagenes Laden oder eine fehlgeschlagene Migration die Datei, auf die Sie angewiesen sind, nie berühren kann.
Schritte zum Öffnen einer wallet.dat-Datei in Bitcoin Core
- Installieren Sie die aktuelle Version von der offiziellen Bitcoin Core-Downloadseite, verifizieren Sie den Download wie dort beschrieben und starten Sie Bitcoin Core einmal, damit es sein Datenverzeichnis anlegt.
- Legen Sie im wallets-Ordner einen neuen Ordner an, etwa
wallets/alte-wallet/, und legen Sie Ihre Kopie dort als wallet.dat ab. Sie erscheint dann unter dem Namen dieses Ordners in Datei > Open Wallet. Für eine Descriptor-Wallet erledigt Datei > Restore Wallet… das Kopieren für Sie: Datei auswählen und der Wallet einen Namen geben. - Zeigt Datei > Open Wallet die Wallet ausgegraut mit dem Hinweis „needs migration“, handelt es sich um eine Legacy-Wallet in Berkeley DB, die Bitcoin Core 30.0 und später nicht direkt laden kann. Wählen Sie sie dann unter Datei > Wallet migrieren. Ab Version 31.0 erledigt Datei > Wallet migrieren > Wallet-Datei wiederherstellen und migrieren… dasselbe von einer anderswo gespeicherten Kopie aus und lässt diese Datei unverändert. Die Migration wandelt die Wallet in eine Descriptor-Wallet um und fragt zuerst nach dem Passwort, wenn die Wallet verschlüsselt ist.
- Geben Sie Ihr Passwort ein, wenn Bitcoin Core danach fragt. Es gibt keinen eigenen Menüpunkt zum Entsperren; die Oberfläche fragt nach der Passphrase, wenn Sie etwas senden.
- Warten Sie, bis Bitcoin Core die Synchronisation abgeschlossen hat, denn bis dahin warnt es, dass das Guthaben falsch sein könnte. Prüfen Sie dann die Adressen und das Guthaben und senden Sie die Gelder an eine neue Wallet, die Sie selbst erstellt haben.
Migrieren Sie niemals mit Bitcoin Core 30.0 oder 30.1. Bitcoin Core warnte, dass eine fehlgeschlagene Migration in diesen Versionen Wallet Dateien löschen konnte; die Korrektur kam mit 30.2. Der Leitfaden zur Wiederherstellung einer Bitcoin Core wallet.dat behandelt Formatprüfungen, Migration und fehlende Guthaben ausführlicher.
Randfälle, die Sie kennen sollten
Bitcoin Core schreibt eine .bak-Datei mit Zeitstempel, wenn es eine beschädigte Wallet repariert. Diese Sicherung kann dieselben Schlüssel in einem anderen, oft älteren Zustand enthalten, und manchmal war sie mit dem damals verwendeten Passwort verschlüsselt, was sie einer gesonderten Suche würdig macht.
Eine Wallet, die nie verschlüsselt wurde, hat überhaupt kein Passwort. Die Datei öffnet ohne eines; wenn sie „nach einem Passwort fragt“, sehen Sie eine andere Wallet oder eine beschädigte Datei. Und wenn Sie das Passwort vor Jahren geändert haben, funktioniert nur das jüngste: Das erneute Verschlüsseln der Wallet macht jede ältere Passphrase bedeutungslos.
Sonderzeichen verursachen das häufigste falsche Negativ. Ein Symbol, das auf einem anderen Tastaturlayout getippt wurde, ergibt andere Bytes, daher gehört das Testen desselben Passworts unter einem anderen Layout zur Suche und ist kein Zeichen, dass Ihre Erinnerung falsch ist.
Eine gelöschte wallet.dat ist ein anderes Problem. Stellen Sie die Nutzung des Laufwerks sofort ein; die Wiederherstellung gelöschter Dateien oder das Datenträger-Imaging kommt zuerst, und unser Leitfaden zum sicheren Umgang mit alten Wallets und Festplatten behandelt diesen Schritt. Pruning schließlich betrifft Blockchain Daten, nicht die Schlüssel, und eine Watch-only-Wallet enthält keine privaten Schlüssel und nichts, was sich wiederherstellen ließe.
Gekaufte Wallets
Eine wallet.dat, ein Hash oder eine „Wallet mit Guthaben“, die aus dem Internet gekauft wurde, funktioniert höchstwahrscheinlich nicht: Solche Dateien sind oft manipuliert, und Eigentum lässt sich nicht beweisen. Wir können bei gekauften Wallets nicht helfen: Wiederherstellung erfordert echtes Eigentum und echtes Material, und eine Suche braucht mehr als eine Passwortlänge. Der Leitfaden zu Betrug mit Krypto Wallets zum Verkauf erklärt, wie solche Angebote funktionieren.
Schützen Sie Ihre wallet.dat-Datei
Sobald Sie wieder Zugriff haben, verhindern ein paar Gewohnheiten, dass die Datei und ihr Passwort zu einem weiteren Wiederherstellungsfall werden. Robbert Bink, Gründer von Crypto Recovers, rät, Wiederherstellungsarbeiten nach Möglichkeit offline zu erledigen, und formuliert die erste Regel unmissverständlich: „Wir empfehlen, mindestens zwei Kopien der originalen wallet.dat anzulegen und sie an einem sicheren Ort aufzubewahren, bevor Sie irgendetwas anfassen. Laden Sie die Datei außerdem niemals auf eine unbekannte Website hoch und verschicken Sie sie nicht per E-Mail."
Verwenden Sie ein starkes, einzigartiges Passwort, das Sie reproduzieren können
Der Verschlüsselungsdialog von Bitcoin Core empfiehlt eine Passphrase aus zehn oder mehr zufälligen Zeichen oder acht oder mehr Wörtern. Vermeiden Sie gängige oder erratbare Passwörter und verwenden Sie keines aus einem anderen Dienst erneut. Stärke ist aber nur die halbe Miete: Bitcoin Core selbst hat keine Möglichkeit, eine Passphrase wiederherzustellen oder zurückzusetzen, und seine Wallet-Dokumentation warnt, dass die Coins mit ihr verloren sind. Bewahren Sie eine schriftliche Notiz des Passworts an einem sicheren Ort auf, getrennt von den Wallet-Backups.
Sichern Sie Ihre Wallet regelmäßig
Sichern Sie über Datei > Wallet sichern…, statt wallet.dat zu kopieren, während Bitcoin Core läuft; die Sicherungsfunktion stellt sicher, dass die Datei in einem sicheren Zustand ist, wenn die Kopie erstellt wird. Erstellen Sie gleich nach dem Verschlüsseln der Wallet oder dem Ändern des Passworts eine frische Sicherung, denn die Verschlüsselung erzeugt einen neuen HD-Seed, und darauf eingegangene Coins fehlen in älteren Backups. Wallets, die vor Bitcoin Core 0.13 erstellt wurden, sind nicht HD und brauchen nach je 100 verwendeten Schlüsseln eine neue Sicherung. Bei jeder Wallet bewahren regelmäßige Backups zudem Labels und andere Metadaten, die ein Blockchain-Rescan nicht wiederherstellen kann.
Bewahren Sie Backups an sicheren Orten auf
Bewahren Sie Backups auf einem oder mehreren Offline-Geräten auf, die zuverlässig genug sind, um im Notfall zu funktionieren, etwa einer verschlüsselten externen Festplatte, und testen Sie sie hin und wieder. Der Leitfaden von Bitcoin Core rät außerdem, eine Sicherung nicht mit einem Gerät mit Internetverbindung zu verbinden, damit Schadsoftware auf diesem Computer sie nicht erreicht. Sind die Wallet Datei und jede Sicherung verloren, sind die Coins in dieser Wallet dauerhaft außer Reichweite.
Halten Sie Software und Systeme aktuell
Installieren Sie Bitcoin Core nur von der offiziellen Seite, verifizieren Sie jeden Download und halten Sie das Betriebssystem gepatcht: Bitcoin Core warnt selbst, dass die Wallet-Verschlüsselung Ihre Bitcoin nicht vollständig vor Schadsoftware auf dem Computer schützen kann. Lesen Sie die Release Notes, bevor Sie einen Rechner mit einer alten Wallet aktualisieren, denn Bitcoin Core 30.0 hat das Laden von Legacy-Wallets eingestellt, die nun wie oben beschrieben migriert werden müssen.
Experten für die wallet.dat-Wiederherstellung: wann sie sinnvoll sind
Die Wiederherstellung einer wallet.dat-Datei hängt zuerst davon ab, was schiefging. Die meisten Fälle fallen in eine von drei Situationen:
- Sie haben das Passwort vergessen. Die Datei ist intakt und verschlüsselt, und die oben beschriebene Passwortsuche greift.
- Sie haben die Datei verloren. Sie ist nicht in den oben genannten Ordnern, oder der Computer ist weg. Prüfen Sie alte Laufwerke und Backups und sehen Sie den Leitfaden zum Wiederfinden einer verlorenen Bitcoin Wallet.
- Die Datei ist beschädigt und lädt nicht. Arbeiten Sie nur mit Kopien und lesen Sie über die Wiederherstellung einer beschädigten Wallet Datei, bevor Sie eine Reparatur versuchen.
Haben Sie Ihre eigenen Kandidaten durchgearbeitet und können eine alte Bitcoin Wallet immer noch nicht öffnen, ist das der Punkt, an dem die Einschätzung eines Spezialisten sich lohnt. Crypto Recovers mit Sitz in Amsterdam stellt seit 2019 Wallets wieder her und arbeitet ausschließlich für rechtmäßige Eigentümer.
Ein Spezialist führt dieselbe Art von Suche unter denselben Grenzen durch, mit zwei Unterschieden: Das Urteil über die Machbarkeit kommt, bevor Sie sich verpflichten, und die Wallet Datei reist nie durch ein Formular oder einen Chat, weil die Suche auf einem extrahierten Hash oder einer Kopie läuft. Beschreiben Sie, was Sie haben und woran Sie sich erinnern, in einer vertraulichen Einschätzung, und Sie erhalten eine klare Antwort darauf, ob die Suche realistisch ist. Das Prinzip „Keine Wiederherstellung, keine Gebühr" wird schriftlich vereinbart, bevor die Arbeit beginnt.
Häufig gestellte Fragen zur wallet.dat-Dateiwiederherstellung
Was ist wallet.dat-Passwortwiederherstellung?
Es ist der Vorgang, das vergessene Passwort einer verschlüsselten wallet.dat-Datei zu finden, der Wallet Datei von Bitcoin Core und verwandten Clients wie Litecoin Core und Dogecoin Core. Die Datei enthält verschlüsselte Schlüssel, nicht die Coins selbst, daher bedeutet Wiederherstellung, Kandidaten-Passwörter gegen eine Kopie der Datei oder einen extrahierten Hash zu testen, bis eines sie entschlüsselt.
Kann wallet.dat ohne das Passwort wiederhergestellt werden?
Nur wenn die Wallet nie verschlüsselt war – dann ist kein Passwort nötig. Wenn sie verschlüsselt war und das Passwort weg ist, bedeutet Wiederherstellung, Kandidaten an einer Kopie der Datei zu testen. Es gibt keine Hintertür, und kein Dienst kann sie ohne das Passwort oder das Material zum Suchen entschlüsseln.
Wie funktioniert Brute-Force bei der wallet.dat-Passwortwiederherstellung?
Ein Werkzeug erzeugt Kandidaten-Passwörter und schickt jedes durch dieselbe Schlüsselableitung, die Bitcoin Core verwendet hat, und prüft dann, ob das Ergebnis den Master-Key der Wallet entschlüsselt. Eine reine Brute-Force-Suche probiert jede Kombination eines Zeichensatzes und einer Länge, daher wächst die Zahl der Kandidaten mit jedem weiteren Zeichen. Weil jede Prüfung mindestens 25.000 Hash-Runden kostet, kommt eine offene Suche nach einem langen Passwort nicht zum Ende.
Gibt es alternative Methoden zur wallet.dat-Passwortwiederherstellung?
Ja. Wörterbuchangriffe testen Ihre eigene Liste wahrscheinlicher Passwörter, regelbasierte Angriffe variieren jeden Eintrag, Maskenangriffe füllen nur die unbekannten Positionen einer bekannten Struktur, und Hybridangriffe verbinden ein Wort mit einer Maske. Tippfehlersimulation testet die Fehler, die Sie beim Setzen des Passworts gemacht haben könnten. Abseits des Ratens: Prüfen Sie ältere Backups und .bak-Dateien, die ein früheres Passwort verwenden könnten, an das Sie sich besser erinnern.
Welche Faktoren beeinflussen den Erfolg von Brute-Force bei der wallet.dat-Passwortwiederherstellung?
Vier Dinge: die Größe des Kandidatenraums (Länge, Zeichensatz und wie viel Struktur Sie sich merken), die Kosten jeder Vermutung (die beim Verschlüsseln der Wallet gespeicherte Iterationszahl), die Geschwindigkeit der Hardware und ob Ihre Annahmen stimmen. Eine Maske, die das echte Passwort ausschließt, findet es nie, so schnell sie auch läuft.
Wie lässt sich der Brute-Force-Prozess für die wallet.dat-Passwortwiederherstellung optimieren?
Bauen Sie Kandidaten aus dem, woran Sie sich erinnern, statt aus dem ganzen Alphabet, testen Sie die wahrscheinlichsten Muster zuerst, entfernen Sie Duplikate, fügen Sie Regeln und Tippfehlervarianten hinzu und nutzen Sie GPU-Beschleunigung, wo das Werkzeug sie unterstützt. Benchmarken Sie zuerst am tatsächlichen Hash, damit Sie wissen, wie lange die geplante Suche dauert, bevor Sie sie starten.
Wie lange dauert eine wallet.dat-Passwortsuche?
Das hängt von der Größe des Kandidatenraums und davon ab, wie teuer jede Vermutung ist. Ein Grundwort plus eine Jahreszahl sind etwa 100 Millionen Kandidaten, die eine begrenzte Suche in Minuten bis Tagen durchläuft; zehn zufällige Zeichen sind etwa 3,5 × 10¹⁹, die sie nie durchläuft. Eine alte Wallet mit niedriger Iterationszahl testet schneller als eine neue. Die kostenlose Einschätzung gibt eine fallbezogene Schätzung, nie eine Garantie.
Enthält wallet.dat eine Wiederherstellungsphrase?
Bitcoin Core Wallets ab Version 0.13 speichern einen HD-Seed, verschlüsselt in der Datei; ältere Wallets speichern einzelne Schlüssel. Bitcoin Core erzeugt nie eine 12- oder 24-Wort-Phrase und kann auch keine importieren – die Wallet Datei selbst ist das Backup.
Spielt die Wallet Version für die Wiederherstellung eine Rolle?
Ja. Das Format (Berkeley DB versus SQLite-Descriptor-Wallet) entscheidet, welche Software die Datei öffnen kann und welchen Extraktionsweg die Suche verwendet, und die gespeicherte Iterationszahl entscheidet, wie teuer jede Passwortvermutung ist, weshalb ältere Wallets schneller durchsucht werden als neue.
Was, wenn meine wallet.dat gelöscht wurde?
Stellen Sie die Nutzung des Laufwerks sofort ein und arbeiten Sie von einer Kopie oder einem Datenträger-Image. Wenn nirgendwo eine Kopie existiert, ist die Wiederherstellung gelöschter Dateien auf dem ursprünglichen Laufwerk der einzige Weg; sehen Sie den Leitfaden zum sicheren Umgang mit alten Wallets und Festplatten.
Wie schütze ich meine wallet.dat-Datei vor Passwortverlust?
Verwenden Sie eine Passphrase, die Sie reproduzieren können, bewahren Sie eine schriftliche Kopie getrennt von der Wallet Datei auf und sichern Sie nach jeder Verschlüsselung oder Passwortänderung erneut über Datei > Wallet sichern…. Bewahren Sie Backups auf zuverlässigen Offline-Medien auf, testen Sie sie und installieren Sie Bitcoin Core-Updates nur von der offiziellen Seite, nachdem Sie die Release Notes gelesen haben.
Wo finde ich Experten für die wallet.dat-Passwortwiederherstellung?
Crypto Recovers beurteilt die wallet.dat-Passwortwiederherstellung für Bitcoin Core und verwandte Wallets nach dem Prinzip „Keine Wiederherstellung, keine Gebühr“, und die erste Einschätzung braucht nur eine Beschreibung, keine Wallet Datei und kein Passwort. Welchen Dienst Sie auch erwägen, prüfen Sie ihn anhand der Punkte in So finden Sie seriöse Krypto-Wiederherstellungsunternehmen, bevor Sie etwas teilen.
Kann die wallet.dat-Passwortwiederherstellung gestohlene Kryptowährung zurückbringen?
Die Wiederherstellung eines wallet.dat-Passworts kann den Zugriff auf die in der Datei gespeicherten Schlüssel wieder ermöglichen, aber keine bestätigte Blockchain Transaktion rückgängig machen. Wir beurteilen die Wiederherstellung des Wallet Zugriffs für nachweislich rechtmäßige Eigentümer und übernehmen keine Fälle von gestohlenen Geldern oder Betrug.