
Base di conoscenza
Wallet multifirma (multisig): controllo condiviso e recupero
Un wallet multisig richiede più di una firma per spendere, ad esempio due su tre. Ogni firmatario custodisce la propria chiave, quindi il controllo è condiviso.
Risposta breve
Un wallet multisig richiede un numero minimo di firme, ad esempio due su tre, per autorizzare una transazione. Il recupero richiede almeno altrettante chiavi valide: in un wallet 2-di-3, con una sola chiave rimasta ne manca una, e nessuna potenza di calcolo può colmare questa differenza.
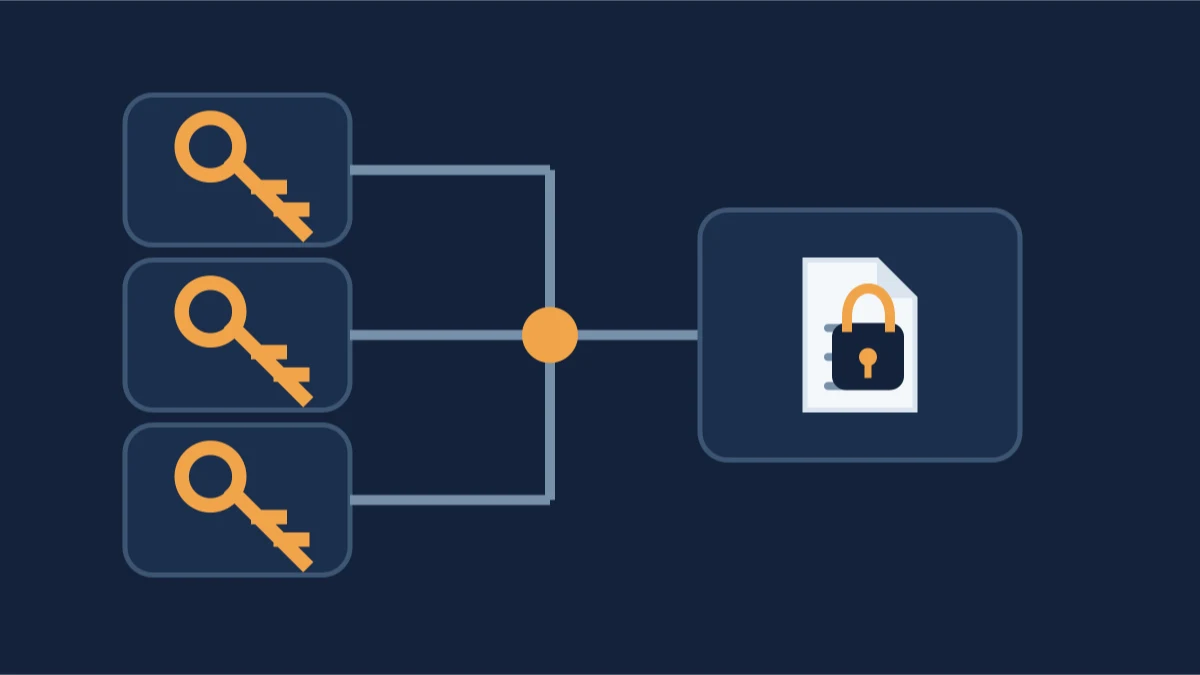
Un wallet multisignature (multisig) richiede un numero minimo di firme per autorizzare una transazione — ad esempio due su tre (2-di-3), o tre su cinque. Ogni firmatario custodisce la propria chiave, quindi nessuna persona da sola può spostare i fondi.
Dove viene usato il multisig
- Controllo condiviso in un’azienda o società.
- Strutture di eredità, dove più fiduciari devono essere d’accordo.
- Sicurezza superiore, così che un dispositivo perso o compromesso non significhi fondi persi.
Come funziona il recupero
Ogni cofirmatario ha il proprio materiale di chiavi — di solito la propria frase di recupero o il proprio wallet. Il recupero segue le stesse regole di qualsiasi wallet, ma la soglia conta:
- Abbastanza firmatari hanno ancora le loro chiavi: il wallet può essere ricostruito e i fondi spostati in sicurezza.
- Restano troppo pochi firmatari: sotto la soglia, il wallet resta bloccato.
Un requisito sorprende molti: per ricostruire il wallet serve anche la configurazione. Persino con chiavi sufficienti, un wallet 2-di-3 richiede le chiavi pubbliche di tutti e tre i cofirmatari — gli xpub — più il tipo di script, di solito conservati in un output descriptor o in un file del wallet. Conservi ogni esportazione della configurazione con la stessa cura delle frasi stesse.
Multisig contro 2FA
Il multisig non è l’autenticazione a due fattori. La 2FA protegge un account o dispositivo; il multisig distribuisce l’autorità di firma reale su chiavi separate. In termini di recupero, il backup di ogni cofirmatario va gestito con la stessa cura della frase di un singolo wallet.
La soglia definisce anche come appare il recupero: finché restano abbastanza firmatari, il wallet può essere ricostruito anche se alcuni backup sono persi.
Situazioni di recupero comuni
- Un firmatario perso, gli altri presenti: se la soglia è ancora raggiunta, il wallet funziona: la chiave del firmatario mancante semplicemente non serve per quella combinazione.
- Restano troppo pochi firmatari: sotto la soglia, nessuna combinazione può firmare. Nessuno strumento, GPU o specialista può aggirare la soglia; è proprio il punto del design.
- Il software del wallet è sparito: le chiavi possono esistere come file, seed o dispositivi hardware separati; il recupero significa ricostruire i firmatari, non il wallet.
- Eredità: un wallet multisig spesso ha chiavi distribuite tra persone o organizzazioni. Recuperarlo dopo il decesso di un detentore è un caso di verifica: gli eredi devono dimostrare la loro autorità prima che venga usato qualsiasi firmatario.
La domanda sul materiale è la stessa di sempre: quali firme, seed, dispositivi o file esistono ancora, e quel set raggiunge la soglia?
Chiavi danneggiate e chiavi mancanti
Una chiave danneggiata è un problema di riparazione; una chiave del tutto mancante no. Se la frase di un cofirmatario contiene una parola errata, caratteri mancanti o un backup illeggibile, quella chiave può spesso essere ricostruita con le stesse regole di qualsiasi wallet singolo — veda frase di recupero incompleta. Ciò che nessuno può fare è ricreare una chiave che non esiste più da nessuna parte.
I passaggi indicati non sono bastati?
La prima valutazione è gratuita e non richiede dati sensibili. Descriva ciò che Le è rimasto e Le diremo onestamente se il recupero è realistico. Il compenso è dovuto solo se il recupero riesce.